
Delvis Jailbreak av Switch 2 Oppdaget via SmileBasic Exploit
Bilde: Ars Technica · Kilde
En sikkerhetsforsker har demonstrert et userland exploit for Switch 2 basert på et heltallsoverskridelse i SmileBasic, som tillater homebrew og spillmodifikasjoner, men begrenset til privilegier utenfor kjernenivå.
Mindre enn to år etter lanseringen av Nintendos Switch 2 avslørte sikkerhetsforskeren Sammy Hajhamid en betydelig programvarebasert, delvis jailbreak. Dette userland-exploit utnytter en 32-bit heltallsoverskridelse som finnes i tolken for SmileBasic 4, et programmeringsmiljø tilgjengelig på konsollen. Gjennom denne sårbarheten oppnådde Hajhamid lese- og skrivemuligheter til deler av systemets minne, noe som muliggjør homebrew-kjøring, spillmodifisering og sikkerhetskopiering av lagrede filer.
Exploit krever et tethered oppsett med en macOS- eller Linux-PC i samme nettverk som kjører et node.js-pakke for å heve systemtilgang. Hajhamid brukte OpenAI's Codex til å analysere SmileBasic-tolk, og oppdaget til slutt heltallsoverskridelsen som trigges ved fjerning av elementer fra en array. Dette ga en inngangsport til systemets minne. Videre etterforskning førte til en buffer overflow i Switch 2 sin FileSystem-tjenestemodul. Ved å utnytte dette oppnådde Hajhamid vilkårlige lese- og skriveprivilegier og kunne utføre privilegerte filsystemsoperasjoner, noe som kulminerte i native kodekjøring via en falskfilesystemprosess.
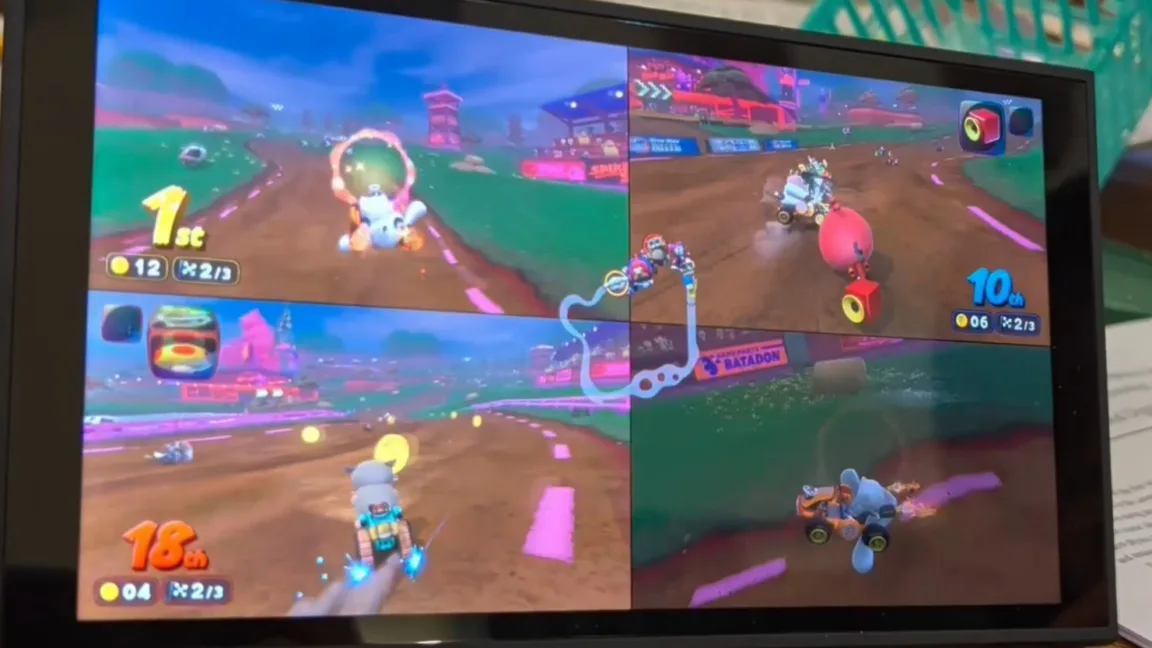
Som proof of concept viste Hajhamid modifiserte karakterer i Mario Kart World, og andre i fellesskapet jobber med verktøy og demoer som benytter exploitens kapasiteter. Til tross for disse fremskrittene, er den nåværende jailbreak begrenset til userland og mangler kjerneprivilegier som trengs for full maskinvarestyring.
Det er verdt å merke seg at SmileBasic-tittelen ble fjernet fra Switch eShop globalt kort tid etter oppdagelsen for å begrense spredningen, selv om en japansk demoversjon fortsatt er tilgjengelig. Denne strategien minner om Nintendos respons på et lignende exploit på 3DS i 2016, som også involverte SmileBasic. Andre exploits rettet mot forskjellige spill skal visstnok dukke opp i Switch 2-hackermiljøet.
Selv om denne sårbarheten skal bli adressert i kommende firmwareoppdateringer, med versjon 23.0.1 som siste berørte utgivelse, representerer den en alvorlig utfordring for Nintendos systemprogramvaresikkerhet. I motsetning til originalen Switch-exploit fra 2018, som ikke kunne patches og krevde maskinvaredesignendring, kan den nåværende problemstillingen håndteres via programvareoppdateringer.
Oppdagelsen understreker den pågående kampen mellom konsollhackere og produsenter, og fremhever at Nintendos innsats for å sikre sine systemer er en kontinuerlig prosess. For Switch 2-økosystemet markerer dette userland-jailbreak en milepæl, men signaliserer også potensielle fremtidige sårbarheter og exploits.
Kilder og originalrapportering
Les originalkilden ↗
Kommentarer (0)
Ingen kommentarer ennå. Start diskusjonen.
Skriv en kommentar
Kommentarer publiseres etter moderering. Ditt navn og kommentar vil være synlige offentlig. Konto