
Odkryto częściowy jailbreak Switch 2 przy użyciu exploita SmileBasic
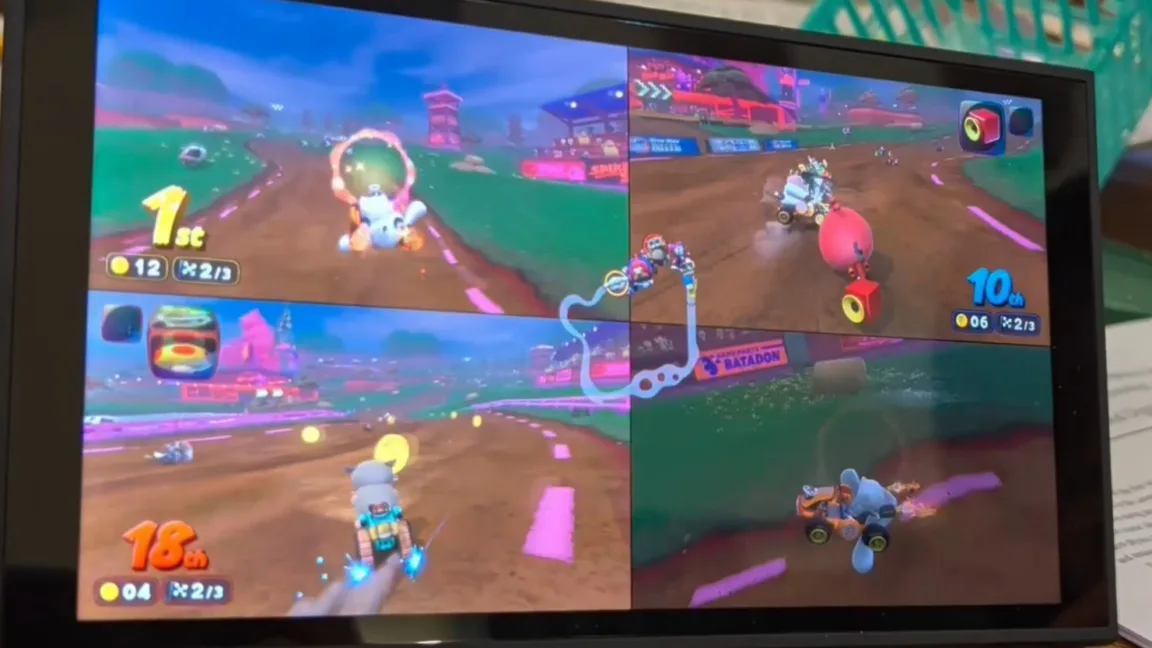
Image: Ars Technica · Source
Badacz bezpieczeństwa zaprezentował exploit działający w warstwie użytkownika dla Switch 2, bazujący na przepełnieniu liczby całkowitej w SmileBasic. Pozwala to na uruchamianie homebrew i modyfikacje gier, lecz ogranicza się do uprawnień poza jądrem systemu.
Mniej niż dwa lata po premierze Nintendo Switch 2, badacz bezpieczeństwa Sammy Hajhamid ujawnił istotny, oparty wyłącznie na oprogramowaniu, częściowy jailbreak. Exploit w warstwie użytkownika wykorzystuje lukę przepełnienia 32-bitowej liczby całkowitej w interpreterze SmileBasic 4 – środowisku programistycznym dostępnym na konsoli. Poprzez tę lukę Hajhamid uzyskał możliwość odczytu i zapisu wybranych fragmentów pamięci systemowej, umożliwiając uruchamianie homebrew, modyfikacje gier oraz tworzenie kopii zapasowych zapisów.
Exploit wymaga konfiguracji z podłączonym komputerem macOS lub Linux w tej samej sieci, uruchamiającym pakiet node.js, by podnieść uprawnienia systemowe. Hajhamid użył OpenAI Codex do analizy interpretera SmileBasic, ostatecznie odkrywając przepełnienie całkowitej wartości wywoływane przy usuwaniu elementów z tablicy. Pozwoliło to na dostęp do pamięci systemu. Kolejne badania doprowadziły do odkrycia przepełnienia bufora w module usług systemu plików Switch 2. Wykorzystując tę lukę, Hajhamid uzyskał dowolne uprawnienia do odczytu i zapisu oraz możliwość wykonania uprzywilejowanych akcji na systemie plików, kończąc na uruchomieniu natywnego kodu przez podrobiony proces systemu plików.
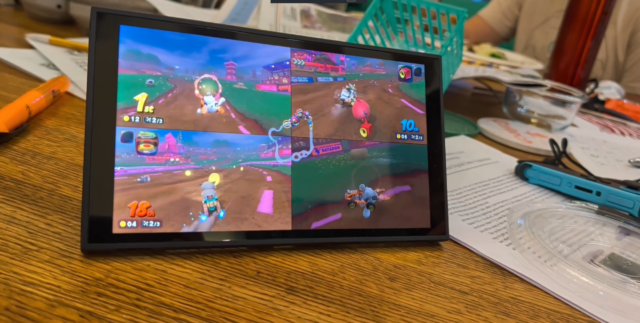
Jako dowód koncepcji Hajhamid zaprezentował zmodyfikowane postacie w Mario Kart World, a inni członkowie społeczności tworzą narzędzia i dema wykorzystujące możliwości exploita. Mimo tych postępów, obecny jailbreak pozostaje w warstwie użytkownika, nie posiadając dostępu do jądra niezbędnego do pełnej kontroli sprzętu.
Warto zauważyć, że tytuł SmileBasic został szybko usunięty z eShopu Switch na całym świecie zaraz po odkryciu exploita, aby ograniczyć rozpowszechnianie, choć demo japońskie pozostaje dostępne. Ta strategia przypomina reakcję Nintendo na podobny exploit 3DS z 2016 roku, również wykorzystujący SmileBasic. W środowisku hakerskim Switch 2 pojawiają się też doniesienia o innych exploitach dotyczących różnych gier.
Choć luka zostanie załatana w nadchodzących aktualizacjach oprogramowania, a wersja 23.0.1 będzie ostatnią narażoną, stanowi poważne wyzwanie dla bezpieczeństwa oprogramowania Nintendo. W przeciwieństwie do eksploita oryginalnego Switcha z 2018 roku, który był niełatwy do załatania i wymagał zmiany sprzętu, obecny problem może zostać rozwiązany za pomocą łatek programowych.
To odkrycie podkreśla ciągłą walkę między hakerami konsol a producentami, pokazując, że wysiłki Nintendo na rzecz zabezpieczenia systemów to nieustający proces. Dla ekosystemu Switch 2 ten jailbreak w warstwie użytkownika stanowi ważny kamień milowy, ale również zapowiada potencjał kolejnych luk i exploitów.
Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto