
Switch 2:n Osittainen Jailbreak Löydetty SmileBasicin Haavoittuvuuden Avulla
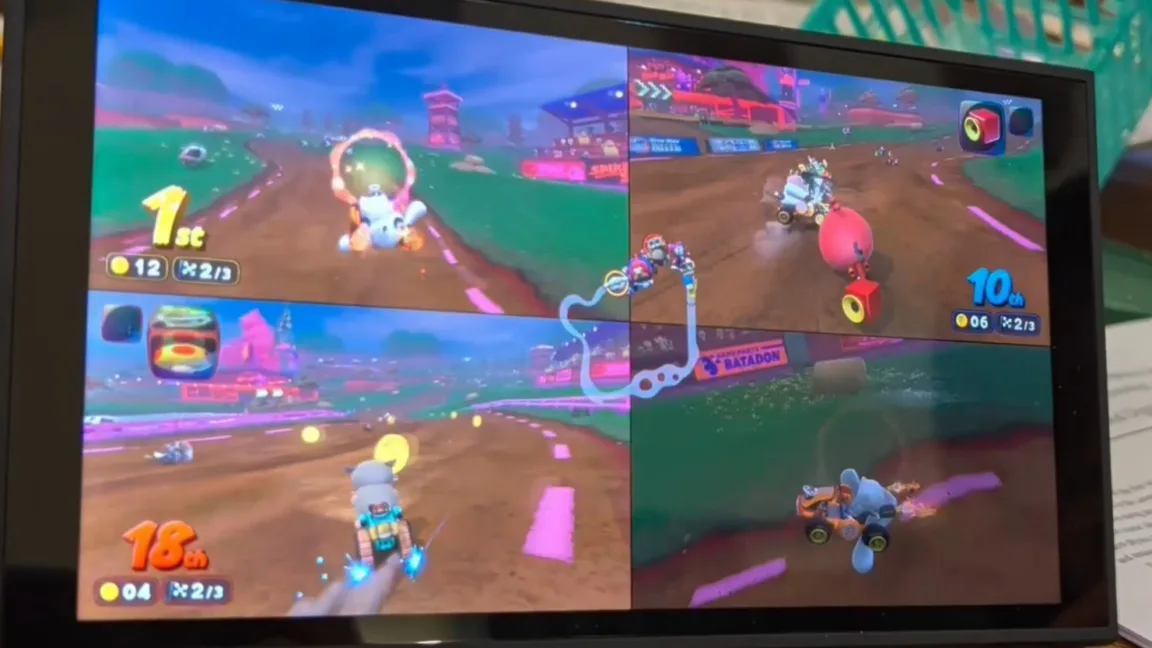
Kuva: Ars Technica · Lähde
Turvallisuustutkija on demonstroinut Switch 2:n userland-exploitin, joka perustuu SmileBasicin kokonaislukuylivuotoon. Tämä mahdollistaa homebrewin ja pelimodit, mutta on rajoitettu ei-kernelin oikeuksiin.
Nintendo Switch 2:n julkaisun jälkeen alle kahden vuoden kuluttua turvallisuustutkija Sammy Hajhamid paljasti merkittävän pelkästään ohjelmistopohjaisen osittaisen jailbreakin. Tämä userland-exploit hyödyntää SmileBasic 4 -tulkissa esiintyvää 32-bittisen kokonaislukuylivuodon haavoittuvuutta. SmileBasic 4 on ohjelmointiympäristö, joka on saatavilla konsolilla. Tämän heikkouden kautta Hajhamid sai luku- ja kirjoitusoikeudet osaan järjestelmän muistia, mahdollistaen homebrewin suorittamisen, pelin muokkauksen ja pelitallennusten varmuuskopioinnin.
Exploit vaatii yhdistetyn asetelman, jossa macOS- tai Linux-tietokone on samassa verkossa ja ajaa node.js-pakettia järjestelmän oikeuksien nostamiseksi. Hajhamid käytti OpenAI:n Codexia analysoidakseen SmileBasic-tulkintaohjelmaa, minkä jälkeen löysi ylivuodon, joka syntyi poistettaessa elementtejä taulukosta. Tämä avasi pääsyn järjestelmän muistiin. Lisätutkimukset johtivat puskurointivirheeseen Switch 2:n FileSystem-palvelumoduulissa. Hyödyntämällä tätä Hajhamid sai mielivaltaisen luku- ja kirjoitusoikeuden ja pystyi suorittamaan privilegiokelpoisia tiedostojärjestelmätoimia, päätyen natiivin koodin suoritukseen vääristellyn tiedostojärjestelmäprosessin avulla.
Todisteena konseptista Hajhamid esitteli muokattuja hahmoja Mario Kart Worldissa, ja muut yhteisön jäsenet kehittävät työkaluja ja demoja, jotka käyttävät exploitin ominaisuuksia. Tästä huolimatta nykyinen jailbreak rajoittuu userlandiin, eikä sillä ole kernel-tason pääsyä, joka tarvittaisiin täydelliseen laitteiston hallintaan.
Huomionarvoista on, että SmileBasic poistettiin Switch eShopista maailmanlaajuisesti pian löydön jälkeen leviämisen rajoittamiseksi, vaikka japanilainen demoversio on edelleen saatavilla. Tämä toimenpide muistuttaa Nintendoa sen vastaavassa exploitissa 3DS:lle vuonna 2016, jossa SmileBasic oli myös osallisena. Muut exploitit eri peleihin ollaan raportoitavasti kehittämässä Switch 2 -hakkereiden yhteisössä.
Vaikka tämä haavoittuvuus tullaan korjaamaan tulevissa laiteohjelmistopäivityksissä, versio 23.0.1 on viimeinen haavoittuva versio, se edustaa vakavaa haastetta Nintendo:n järjestelmäohjelmiston turvallisuudelle. Toisin kuin alkuperäinen 2018 Switch exploit, joka oli korjaamaton ja vaati laitteistomuutoksen, nykyisen ongelman voi korjata ohjelmistopäivityksillä.
Löydös korostaa jatkuvaa kilpajuoksua konsolihakkereiden ja valmistajien välillä, tuoden esiin, että Nintendo:n pyrkimykset turvata järjestelmänsä ovat jatkuva prosessi. Switch 2:n ekosysteemille tämä userland-jailbreak on virstanpylväs, mutta samalla se viestii mahdollisista tulevista haavoittuvuuksista ja exploit-mahdollisuuksista.
Lähteet ja alkuperäiset raportit
Lue alkuperäinen lähde ↗
Kommentit (0)
Ei vielä kommentteja. Aloita keskustelu.
Kirjoita kommentti
Kommentit julkaistaan moderoinnin jälkeen. Nimesi ja kommenttisi näkyvät julkisesti. Tili