
Обнаружен частичный джейлбрейк Switch 2 через уязвимость SmileBasic
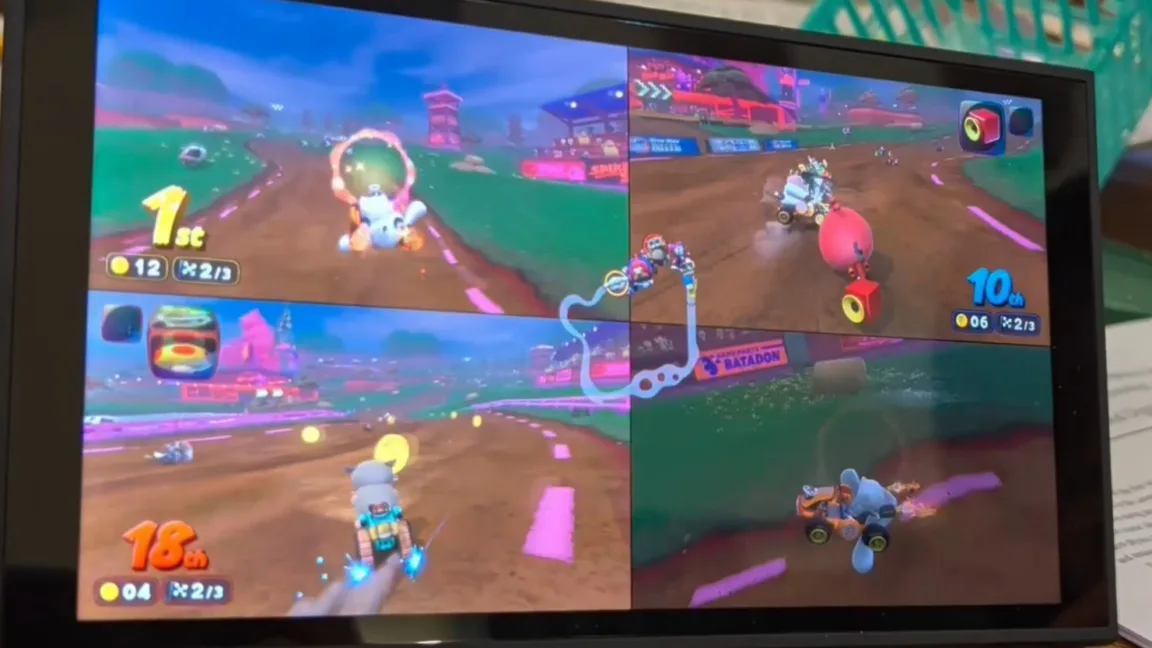
Image: Ars Technica · Source
Исследователь безопасности продемонстрировал пользовательский эксплойт для Switch 2, основанный на переполнении целочисленного значения в SmileBasic, что позволяет запускать домашнее ПО и модифицировать игры, ограничиваясь правами вне ядра системы.
Менее чем через два года после запуска Nintendo Switch 2 исследователь безопасности Сэмми Хайдхамид (Sammy Hajhamid) раскрыл значительный частичный джейлбрейк, основанный исключительно на программном обеспечении. Этот эксплойт в пространстве пользователя использует уязвимость переполнения 32-битного целочисленного значения в интерпретаторе SmileBasic 4 — среды программирования, доступной на консоли. Через эту уязвимость Хайдхамид получил возможность читать и записывать части системной памяти, что позволило запускать домашнее ПО, модифицировать игры и сохранять резервные копии файлов сохранений.
Для работы эксплойта требуется привязка к компьютеру с macOS или Linux в той же сети, на котором запущен пакет node.js для повышения прав доступа к системе. Хайдхамид использовал OpenAI Codex для анализа интерпретатора SmileBasic и в итоге выявил переполнение при удалении элементов из массива. Это дало точку входа в системную память. Дальнейшее исследование привело к обнаружению переполнения буфера в модуле службы файловой системы Switch 2. Используя эту уязвимость, Хайдхамид добился произвольного чтения и записи, а также смог выполнять привилегированные операции с файловой системой, что в итоге позволило запускать нативный код через подделанный процесс файловой системы.
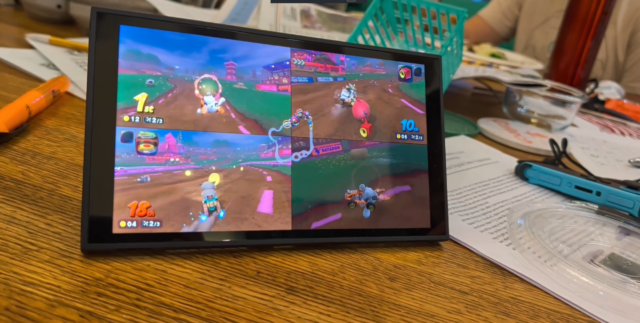
В качестве демонстрации концепции Хайдхамид показал модифицированных персонажей в Mario Kart World, а другие участники сообщества создают инструменты и демонстрации, использующие возможности эксплойта. Однако текущий джейлбрейк ограничен пространством пользователя и не включает доступ на уровне ядра, необходимый для полного контроля оборудования.
Примечательно, что игра SmileBasic вскоре после обнаружения уязвимости была удалена из Nintendo Switch eShop по всему миру для ограничения распространения, хотя японская демо-версия остаётся доступной. Эта мера напоминает реакцию Nintendo на похожий эксплойт 3DS в 2016 году, который также был связан со SmileBasic. В сообществе хакеров Switch 2 также сообщают о появлении других эксплойтов, нацеленных на разные игры.
Хотя эта уязвимость будет исправлена в будущих обновлениях прошивки, причем версия 23.0.1 — последняя подверженная, она представляет серьёзную угрозу безопасности системного софта Nintendo. В отличие от эксплойта оригинального Switch 2018 года, который был неустранимым и требовал переработки аппаратной части, текущая проблема может быть решена с помощью программных патчей.
Открытие подчёркивает постоянное противостояние между хакерами консолей и производителями, показывая, что усилия Nintendo по защите своих систем — это непрерывный процесс. Для экосистемы Switch 2 данный пользовательский джейлбрейк является важной вехой, но также сигнализирует о возможных будущих уязвимостях и эксплойтах.
Источники и первоисточники
Read the original source ↗
Комментарии (0)
Комментариев пока нет. Начните обсуждение.
Написать комментарий
Комментарии публикуются после модерации. Ваше имя и комментарий будут видны всем. Аккаунт