
Dalinis Switch 2 Jailbreak'as Atidengtas per SmileBasic Exploitą
Vaizdas: Ars Technica · Šaltinis
Saugumo tyrėjas parodė userland exploitą Switch 2, pagrįstą sveikojo skaičiaus perpildymu SmileBasic, leidžiantį naudoti homebrew ir žaidimų modifikacijas, tačiau tik su ne kernelio privilegijomis.
Mažiau nei per dvejus metus po Nintendo Switch 2 išleidimo saugumo tyrėjas Sammy Hajhamid atskleidė reikšmingą programinės įrangos dalinį jailbreak'ą. Šis userland exploit'as išnaudoja 32 bitų sveikojo skaičiaus perpildymo spragą SmileBasic 4 interpretatoriuje, kuris yra programavimo aplinka konsolėje. Per šią spragą Hajhamid įgijo skaitymo ir rašymo galimybes į dalis sistemos atminties, leidžiančias paleisti homebrew, modifikuoti žaidimus ir daryti išsaugotų žaidimų kopijas.
Exploit'ui reikalinga prijungta sistema su macOS arba Linux kompiuteriu toje pačioje tinkle ir node.js paketu, kad būtų pakeliamas sistemos prieigos lygis. Hajhamid naudojo OpenAI Codex analizuoti SmileBasic interpretatorių ir galiausiai atrado sveikojo skaičiaus perpildymą, kuris suveikė pašalinant elementus iš masyvo. Tai suteikė prieigos tašką į sistemos atmintį. Tolimesni tyrimai atskleidė buffer overflow Switch 2 FileSystem paslaugų modulyje. Išnaudojęs tai, Hajhamid įgijo savavališkas skaitymo ir rašymo teises bei galėjo atlikti privilegijuotus failų sistemos veiksmus, kas leido vykdyti gimtąjį kodą per suklastotą failų sistemos procesą.
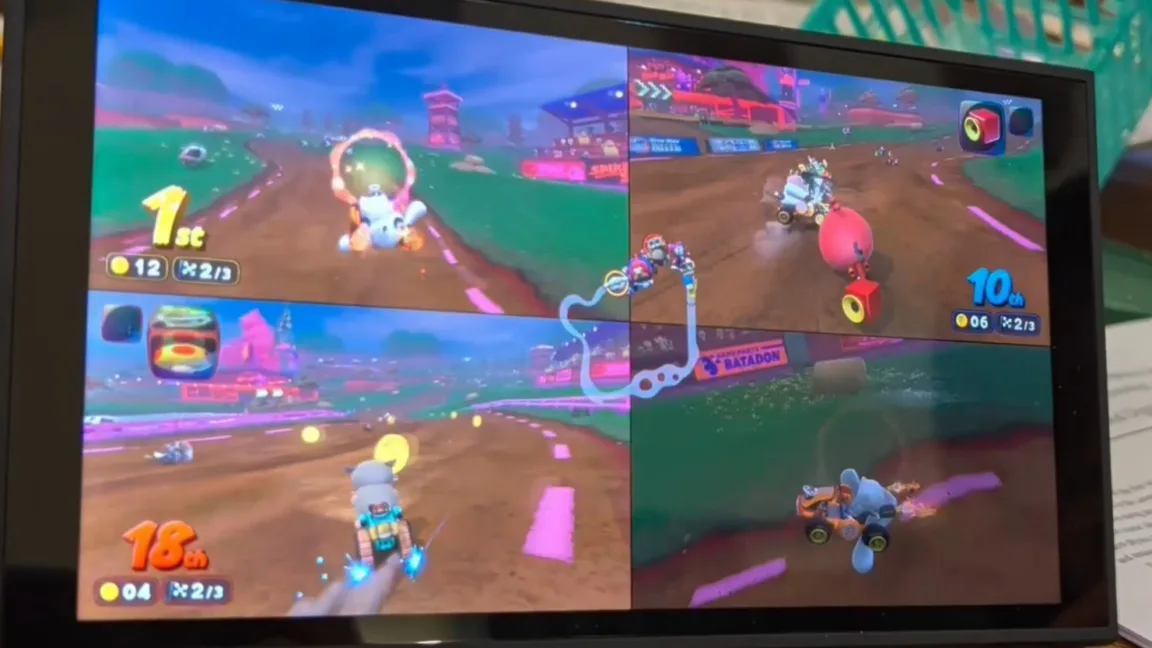
Kaip įrodymą, Hajhamid parodė modifikuotus veikėjus Mario Kart World, o kiti bendruomenės nariai kuria įrankius ir demonstracijas, pasinaudodami exploit'o galimybėmis. Tačiau dabartinis jailbreak'as yra apribotas userland'u ir neturi prieigos prie kernelio lygmens, kuris būtinas pilnai aparatinės įrangos kontrolei.
Svarbu pažymėti, kad SmileBasic žaidimas buvo pašalintas iš Switch eShop visame pasaulyje netrukus po atradimo, siekiant sumažinti sklaidą, nors japonų demonstracinė versija liko prieinama. Ši strategija primena Nintendo reagavimą į panašų exploit'ą 3DS 2016 metais, kuriame taip pat dalyvavo SmileBasic. Kiti exploit'ai, nukreipti į skirtingus žaidimus, esą jau kuriami Switch 2 hakerių bendruomenėje.
Nors ši spraga bus ištaisyta būsimuose programinės įrangos atnaujinimuose – paskutinė paveikta versija yra 23.0.1 – tai rimtas iššūkis Nintendo sistemos saugumui. Skirtingai nuo originalaus 2018 metų Switch exploit'o, kuris buvo nepašalinamas ir reikalavo aparatinės įrangos pertvarkymo, šį klausimą galima spręsti programinės įrangos pataisomis.
Šis atradimas pabrėžia tęstinę kovą tarp konsolių hakerių ir gamintojų, akcentuodamas, kad Nintendo pastangos apsaugoti savo sistemas yra nuolatinės. Switch 2 ekosistemoje šis userland jailbreak'as žymi svarbią ribą, tačiau taip pat signalizuoja apie galimas ateities spragas ir exploit'us.
Šaltiniai ir originalūs pranešimai
Skaityti originalų šaltinį ↗
Komentarai (0)
Komentarų dar nėra. Pradėkite diskusiją.
Rašyti komentarą
Komentarai publikuojami po moderavimo. Jūsų vardas ir komentaras bus vieši. Paskyra