
Atklāta daļēja Switch 2 jailbreak, izmantojot SmileBasic ievainojamību
Attēls: Ars Technica · Avots
Drošības pētnieks Sammy Hajhamid demonstrēja lietotāja telpas ekspluatāciju Switch 2 konsolē, kas balstīta uz 32 bitu vesela skaitļa pārplūdi SmileBasic, ļaujot izpildīt homebrew un spēļu modifikācijas, taču ar ierobežotām ne-kodola privilēģijām.
Mazāk nekā divus gadus pēc Nintendo Switch 2 izlaišanas drošības pētnieks Sammy Hajhamid atklāja būtisku tikai programmatūras līmeņa daļēju jailbreak. Šī lietotāja telpas ekspluatācija izmanto 32 bitu vesela skaitļa pārplūdes ievainojamību SmileBasic 4 interpretatorā, programmēšanas vidē, kas pieejama konsolē. Izmantojot šo kļūdu, Hajhamid ieguva lasīšanas un rakstīšanas iespējas sistēmas atmiņas daļās, ļaujot izpildīt homebrew, modificēt spēles un veikt saglabāto datu rezerves kopijas.
Ekspluatācijai nepieciešama pieslēgšana pie tādas pašas tīkla macOS vai Linux datoram, uz kura darbojas node.js pakotne, lai paceltu sistēmas piekļuves līmeni. Hajhamid izmantoja OpenAI Codex, lai analizētu SmileBasic interpretatoru, un atklāja vesela skaitļa pārplūdi, kas aktivizējas, noņemot elementus no masīva. Tas nodrošināja iekļūšanas punktu sistēmas atmiņā. Turpmākā izpēte atklāja bufera pārplūdi Switch 2 failu sistēmas pakalpojumu modulī. Izmantojot to, Hajhamid ieguva patvaļīgas lasīšanas un rakstīšanas privilēģijas un spēja veikt privilģētas failu sistēmas darbības, kas kulminēja ar vietējā koda izpildi viltotā failu sistēmas procesā.
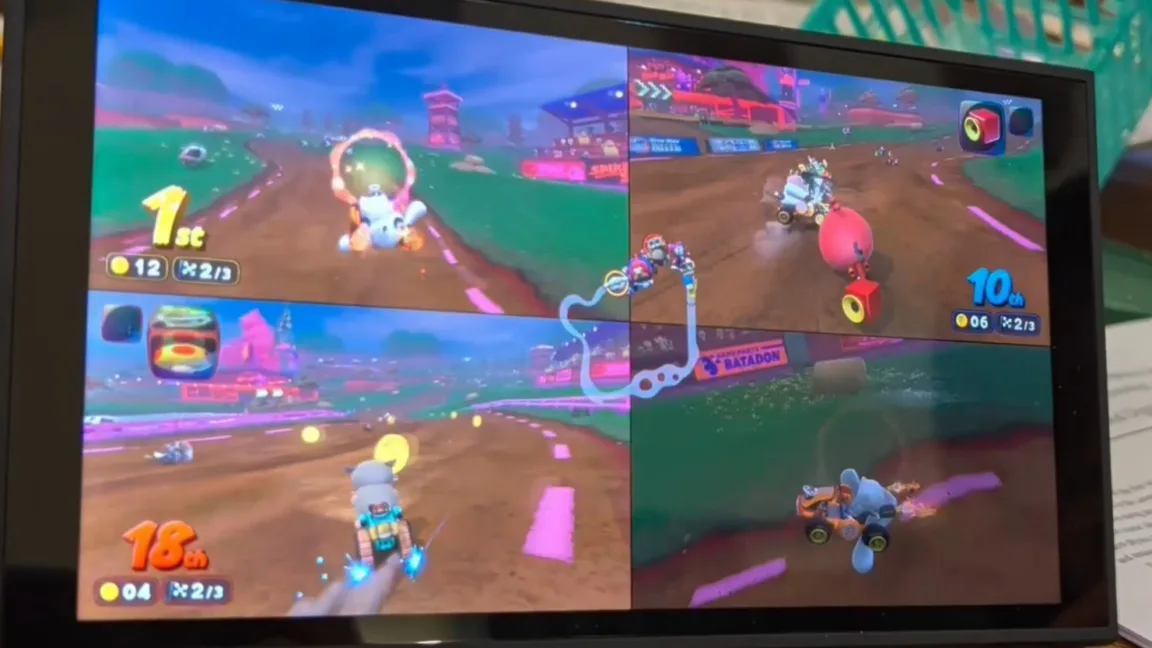
Par koncepta pierādījumu Hajhamid demonstrēja modificētus tēlus Mario Kart World, un citi kopienas dalībnieki attīsta rīkus un demonstrācijas, kas izmanto šīs ekspluatācijas iespējas. Neskatoties uz šo progresu, pašreizējais jailbreak ir ierobežots ar lietotāja telpu un nesniedz kodola līmeņa piekļuvi, kas nepieciešama pilnīgai aparatūras kontrolei.
Svarīgi atzīmēt, ka SmileBasic tika noņemts no Switch eShop visā pasaulē drīz pēc atklājuma, lai ierobežotu izplatību, lai gan Japānas demonstrācijas versija joprojām ir pieejama. Šī rīcība atkārto Nintendo atbildi uz līdzīgu exploit 3DS 2016. gadā, kas arī saistīts ar SmileBasic. Ziņots, ka Switch 2 hakeru kopiena attīstās ar citiem ekspluatācijas paņēmieniem, kas mērķē uz dažādām spēlēm.
Lai gan šī ievainojamība tiks novērsta gaidāmajās programmatūras atjauninājumos, pēdējā versija, kurā tā pastāv, ir 23.0.1, tā ir nopietns izaicinājums Nintendo sistēmu programmatūras drošībai. Atšķirībā no 2018. gada sākotnējā Switch exploit, kas bija neizlabojs un prasīja aparatūras pārstrādi, pašreizējā problēma var tikt risināta ar programmatūras labojumiem.
Atklājums uzsver pastāvīgo sacensību starp konsoles hakeriem un ražotājiem, norādot, ka Nintendo pūles nodrošināt savu sistēmu drošību ir nepārtrauktas. Switch 2 ekosistēmā šis lietotāja telpas jailbreak ir nozīmīgs solis, bet arī signals par nākotnes ievainojamību un ekspluatāciju potenciālu.
Avoti un oriģinālziņas
Lasīt oriģinālo avotu ↗
Komentāri (0)
Komentāru vēl nav. Sāciet diskusiju.
Rakstīt komentāru
Komentāri tiek publicēti pēc moderēšanas. Jūsu vārds un komentārs būs redzami publiski. Konts