
Descubierto jailbreak parcial de Switch 2 mediante exploit en SmileBasic
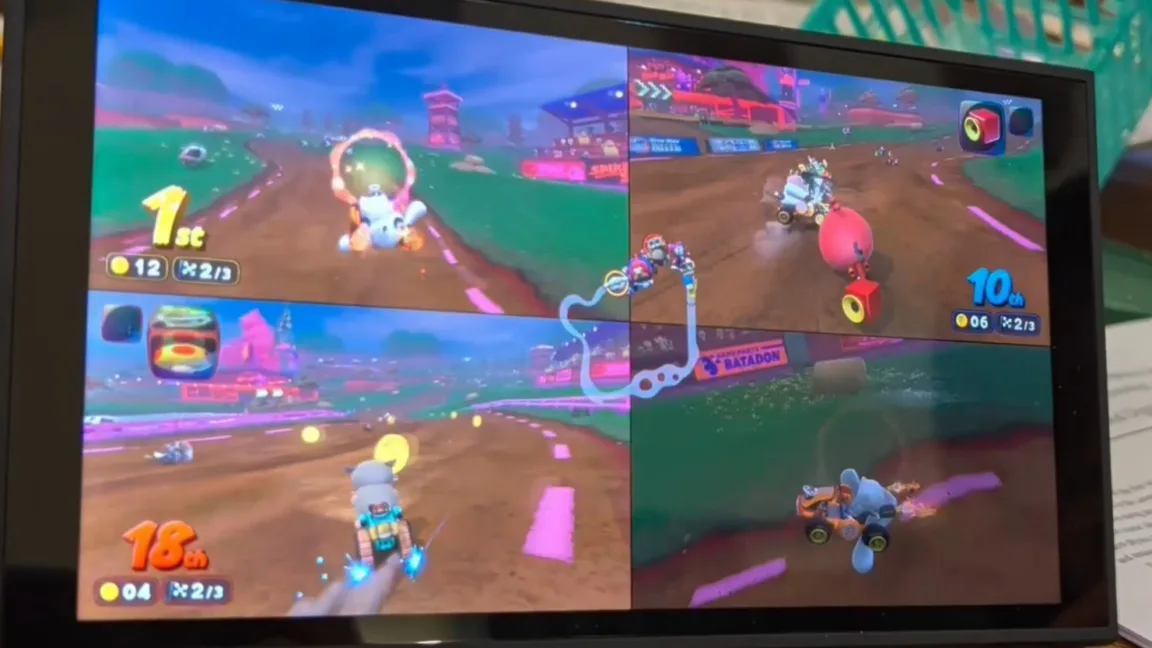
Image: Ars Technica · Source
Un investigador de seguridad ha demostrado un exploit de userland para Switch 2 basado en un desbordamiento entero en SmileBasic, que permite homebrew y mods de juegos pero limitado a privilegios fuera del kernel.
Menos de dos años después del lanzamiento de Nintendo Switch 2, el investigador de seguridad Sammy Hajhamid reveló un jailbreak parcial significativo solo por software. Este exploit en userland aprovecha una vulnerabilidad de desbordamiento de entero de 32 bits encontrada en el intérprete de SmileBasic 4, un entorno de programación disponible en la consola. A través de esta falla, Hajhamid logró capacidades de lectura y escritura en partes de la memoria del sistema, habilitando la ejecución de homebrew, modificación de juegos y respaldo de archivos guardados.
El exploit requiere una configuración conectada que involucra un PC macOS o Linux en la misma red ejecutando un paquete node.js para elevar acceso al sistema. Hajhamid utilizó Codex de OpenAI para analizar el intérprete de SmileBasic, descubriendo finalmente el desbordamiento entero al eliminar elementos de un arreglo. Esto otorgó un punto de entrada a la memoria del sistema. Más investigación llevó a un desbordamiento de búfer en el módulo de servicios FileSystem de Switch 2. Explotando esto, Hajhamid alcanzó privilegios arbitrarios de lectura y escritura y pudo realizar acciones privilegiadas en el sistema de archivos, culminando en ejecución de código nativo mediante un proceso falso de sistema de archivos.
Como prueba de concepto, Hajhamid mostró personajes modificados en Mario Kart World y otros en la comunidad están desarrollando herramientas y demos usando las capacidades del exploit. A pesar de estos avances, el jailbreak actual se mantiene confinado a userland, sin acceso a nivel kernel necesario para control total del hardware.
Notablemente, el título SmileBasic fue retirado del eShop de Switch mundialmente poco después del descubrimiento para mitigar su difusión, aunque una versión demo japonesa sigue accesible. Esta estrategia recuerda la respuesta de Nintendo ante un exploit similar en 3DS en 2016, también involucrando SmileBasic. Se reportan otros exploits dirigidos a diferentes juegos emergiendo en la comunidad hacker de Switch 2.
Aunque esta vulnerabilidad será corregida en próximas actualizaciones de firmware, siendo la versión 23.0.1 la última afectada, representa un serio desafío para la seguridad del software del sistema de Nintendo. A diferencia del exploit original de Switch de 2018, que era imposible de parchear y requería rediseño de hardware, el problema actual puede mitigarse mediante parches de software.
El descubrimiento subraya la continua competencia entre hackers de consolas y fabricantes, destacando que los esfuerzos de Nintendo para asegurar sus sistemas son un proceso permanente. Para el ecosistema de Switch 2, este jailbreak userland marca un hito pero también señala el potencial de futuras vulnerabilidades y exploits.
Fuentes e informes originales
Read the original source ↗
Comentarios (0)
Aún no hay comentarios.
Escribe un comentario
Los comentarios se publican tras moderación. Tu nombre y comentario serán públicos. Cuenta