
Switch 2 osaline jailbreak SmileBasici eksploitatsiooni abil avastatud
Pilt: Ars Technica · Allikas
Turvauurija Sammy Hajhamid demonstreeris Switch 2 jaoks kasutajaliidese tasandi eksplitsiiti, mis põhineb SmileBasic 32-bitise täisarvu ülevoo veal. See võimaldab käivitada homebrewi ja mängude modifikatsioone, kuid on piiratud mitte-kerneli õigustega.
Vähem kui kahe aasta jooksul pärast Nintendo Switch 2 turuletoomist avaldas turvauurija Sammy Hajhamid olulise ainult tarkvaralise osalise jailbreaki. See kasutajaliidese tasandi eksploit kasutab SmileBasic 4 tõlgis leitud 32-bitist täisarvu ülevoolu haavatavust, mis on saadaval konsoolil programmeerimiskeskkonnana. Selle vea kaudu saavutas Hajhamid võimaluse lugeda ja kirjutada süsteemi mäluruumi osi, mis lubab käivitada homebrew tarkvara, modifitseerida mänge ja varundada salvestusfaile.
Eksploit nõuab seadistust, kus on ühendatud sama võrku kuuluva macOS või Linux arvuti, kus jookseb node.js pakett süsteemi juurdepääsu tõstmiseks. Hajhamid kasutas OpenAI Codexi SmileBasic tõlgendi analüüsimiseks ning leidis integer overflow vea, mis ilmneb, kui eemaldada elemente massiivist. See avas juurdepääsu süsteemi mälule. Täiendav uurimine tõi päevavalgele puhvripõhise ülevoo Switch 2 FileSystem teenuste moodulis. Selle ärakasutamisega omandas Hajhamid suvalise lugemise ja kirjutamise õigused ning suutis sooritada õigustatud failisüsteemi toiminguid, mis kulmineerus natiivkoodi käivitamisega võltsitud failisüsteemi protsessi kaudu.
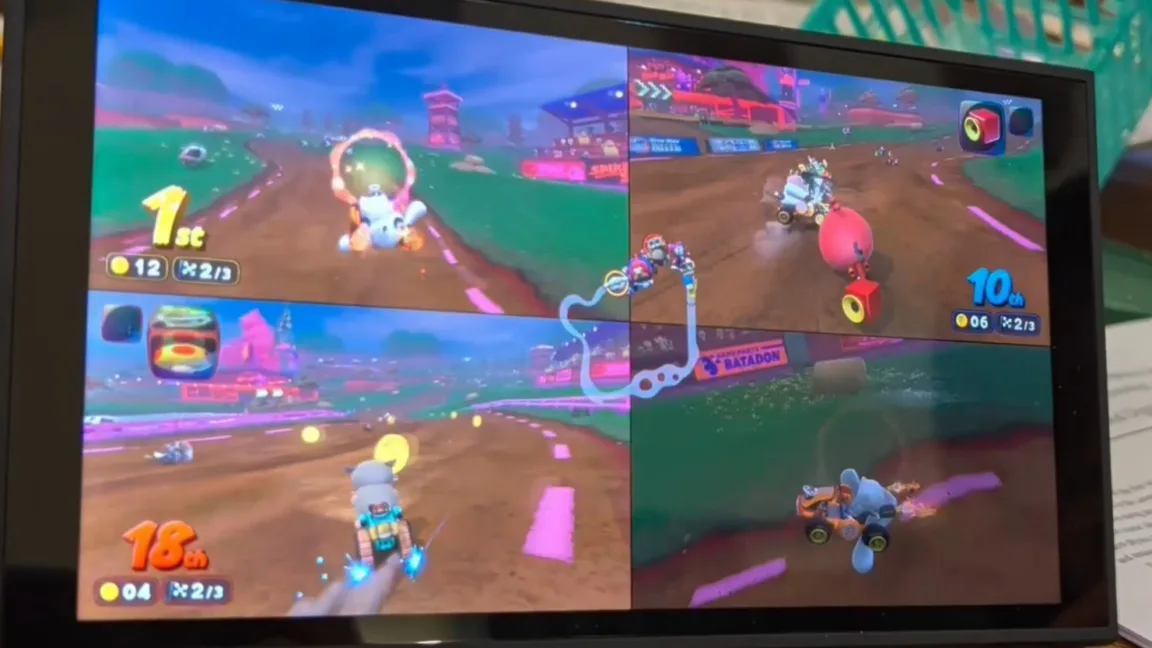
Tõestuseks näitas Hajhamid modifitseeritud tegelasi Mario Kart Worldis ning kogukond töötab tööriistade ja demo versioonide kallal, mis kasutavad eksploitatsiooni võimalusi. Sellest hoolimata on praegune jailbreak piiratud kasutajaliidese tasandiga ja ei hõlma kerneli õigusi, mis oleks vajalikud täielikuks riistvara kontrolliks.
Oluline on märkida, et SmileBasic eemaldati Switch eShopist üle maailma peatselt pärast avastust leviku piiramiseks, kuigi Jaapani demo versioon on jätkuvalt nähtav. See strateegia meenutab Nintendo samalaadset reageeringut 2016. aasta 3DS-i exploitile, mis samuti kasutas SmileBasicu. Samuti teatatakse, et Switch 2 häkkimiskogukonda tekivad teised eksploitid, mis sihivad erinevaid mänge.
Kuigi see haavatavus parandatakse lähitulevikus tulevates püsivara uuendustes (viimane mõjutatud versioon on 23.0.1), on see tõsine väljakutse Nintendo süsteemitarkvara turvalisusele. Erinevalt 2018. aasta algsest Switchi exploitist, mis oli parandamatu ja nõudis riistvara ümberkujundust, saab praegust probleemi leevendada tarkvarauuendustega.
Avastus rõhutab pidevat võitlust konsoolihäkkijate ja tootjate vahel, näidates, et Nintendo pingutused oma süsteemide turvalisuse tagamiseks jätkuvad. Switch 2 ökosüsteemis tähistab see kasutajaliidese jailbreak olulist verstaposti, kuid näitab ka tulevaste haavatavuste ja exploitide võimalikkust.
Allikad ja originaaluudised
Loe originaali allikat ↗
Kommentaarid (0)
Kommentaare veel pole. Alusta arutelu.
Kirjuta kommentaar
Kommentaarid avaldatakse pärast modereerimist. Sinu nimi ja kommentaar on avalikult nähtavad. Konto