
Delvis Jailbreak av Switch 2 Upptäckt via SmileBasic Exploit
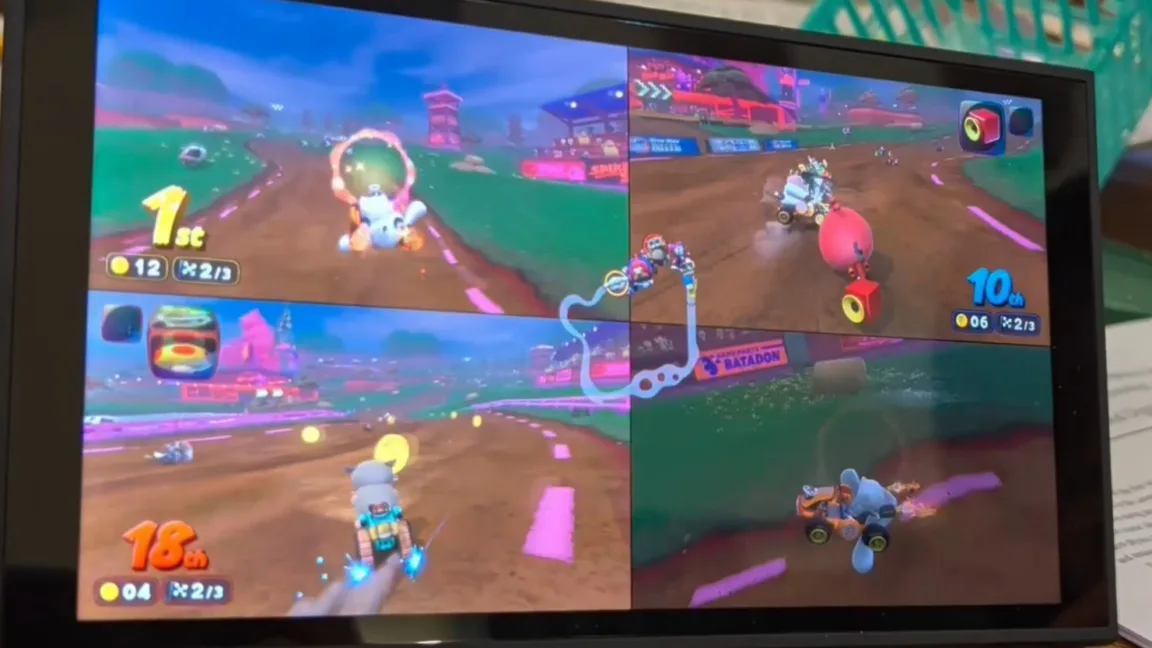
Bild: Ars Technica · Källa
En säkerhetsforskare har demonstrerat ett userland-exploit för Switch 2 baserat på ett heltalsöverskridande i SmileBasic, vilket möjliggör homebrew och modifikationer av spel men begränsat till rättigheter utanför kärnnivån.
Mindre än två år efter lanseringen av Nintendos Switch 2 avslöjade säkerhetsforskaren Sammy Hajhamid en betydande mjukvarubaserad, delvis jailbreak. Detta userland-exploit utnyttjar en sårbarhet kopplad till heltalsöverskridning i 32 bitar, som finns i tolken för SmileBasic 4, en programmeringsmiljö tillgänglig på konsolen. Genom denna brist uppnådde Hajhamid läs- och skrivmöjligheter till delar av systemets minne, vilket möjliggör körning av homebrew, spelmodifieringar och säkerhetskopiering av sparfiler.
Exploitets användning kräver en tethered setup med en macOS- eller Linux-dator i samma nätverk som kör ett node.js-paket för att höja systemåtkomsten. Hajhamid använde OpenAI:s Codex för att analysera SmileBasic-tolken och upptäckte så småningom heltalsöverskridningen som utlöses när objekt tas bort från en array. Detta gav en inträdespunkt in i systemets minne. Vidare undersökningar ledde till en buffer overflow i Switch 2:s FileSystem-tjänstmodul. Genom att utnyttja denna erhöll Hajhamid godtyckliga läs- och skrivprivilegier och kunde utföra privilegierade filsystemåtgärder, vilket kulminerade i native kodexekvering via en förfalskad filsystemprocess.
Som proof of concept visade Hajhamid modifierade karaktärer i Mario Kart World och andra i communityn utvecklar verktyg och demos som använder exploitets funktioner. Trots dessa framsteg är det nuvarande jailbreaket begränsat till userland och saknar åtkomst på kärnnivå som krävs för full kontroll över hårdvaran.
Värt att notera är att SmileBasic-titeln togs bort från Switch eShop världen över kort efter upptäckten för att minska spridningen, även om en japansk demoversion fortfarande är tillgänglig. Denna strategi påminner om Nintendos svar på ett liknande exploit på 3DS år 2016, som också involverade SmileBasic. Andra exploits riktade mot olika spel rapporteras framträda inom Switch 2-hackingsamhället.
Medan denna sårbarhet kommer att åtgärdas i kommande firmwareuppdateringar — där version 23.0.1 är den sista påverkade releasen — utgör den en allvarlig utmaning för Nintendos systemsäkerhet. Till skillnad från originalet Switch-exploit från 2018, som var opatchbart och krävde redesign av hårdvaran, kan denna fråga hanteras genom mjukvarupatchar.
Upptäckten understryker den pågående kampen mellan konsolhackare och tillverkare, och framhäver att Nintendos arbete med att säkra sina system är en ständigt pågående process. För Switch 2-ekosystemet markerar detta userland-jailbreak en milstolpe men signalerar också potentiella framtida sårbarheter och exploits.
Källor och ursprunglig rapportering
Läs den ursprungliga källan ↗
Kommentarer (0)
Inga kommentarer ännu. Börja diskussionen.
Skriv en kommentar
Kommentarer publiceras efter granskning. Ditt namn och kommentar syns offentligt. Konto