
Teilweiser Jailbreak der Switch 2 über SmileBasic-Exploit entdeckt
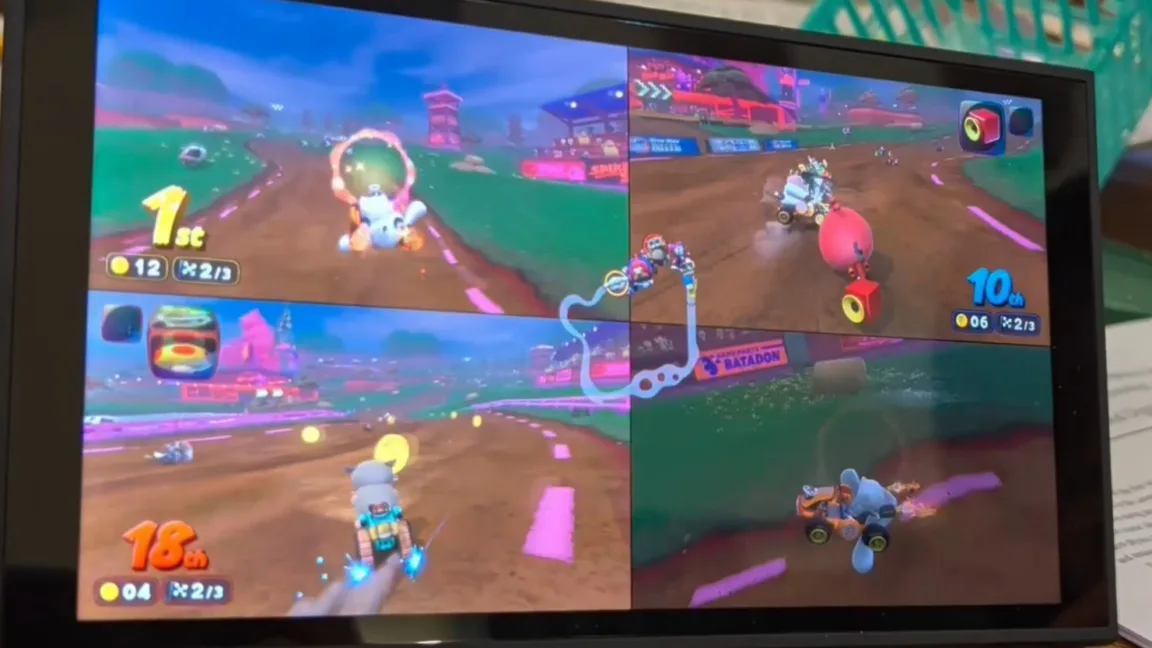
Image: Ars Technica · Source
Ein Sicherheitsforscher hat einen Userland-Exploit für die Switch 2 demonstriert, der auf einem Integer Overflow in SmileBasic basiert und Homebrew sowie Spielmods erlaubt, jedoch auf nicht-kernelmäßige Privilegien beschränkt ist.
Weniger als zwei Jahre nach der Veröffentlichung der Nintendo Switch 2 enthüllte der Sicherheitsforscher Sammy Hajhamid einen bedeutenden rein softwarebasierten teilweisen Jailbreak. Dieser Userland-Exploit nutzt eine 32-Bit-Integer-Overflow-Schwachstelle im Interpreter von SmileBasic 4, einer Programmierumgebung auf der Konsole. Durch diese Schwachstelle erzielte Hajhamid Lese- und Schreibzugriff auf Teile des Systemspeichers, was die Ausführung von Homebrew, Spielmodifikationen und das Sichern von Speicherständen ermöglichte.
Der Exploit erfordert eine Verkabelung mit einem macOS- oder Linux-PC im selben Netzwerk, der ein node.js-Paket ausführt, um die Systemzugriffsrechte zu erhöhen. Hajhamid verwendete OpenAIs Codex, um den SmileBasic-Interpreter zu analysieren, und entdeckte schließlich den Integer Overflow, der beim Entfernen von Elementen aus einem Array ausgelöst wird. Dies eröffnete einen Einstiegspunkt in den Systemspeicher. Weitere Untersuchungen führten zu einem Buffer Overflow im FileSystem-Dienstmodul der Switch 2. Durch Ausnutzen dieses Fehlers gewann Hajhamid beliebige Lese- und Schreibrechte und konnte privilegierte Dateisystemaktionen ausführen, was in der nativen Codeausführung über einen gefälschten Dateisystemprozess gipfelte.
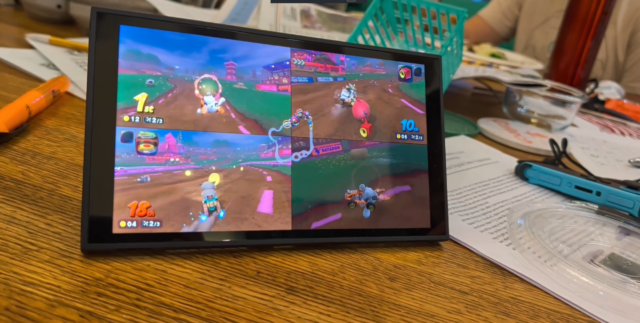
Als Machbarkeitsnachweis zeigte Hajhamid modifizierte Charaktere in Mario Kart World, während andere Mitglieder der Community Werkzeuge und Demos entwickeln, die die Funktionen des Exploits nutzen. Trotz dieser Fortschritte bleibt der aktuelle Jailbreak auf Userland beschränkt und verfügt nicht über Kernel-Level-Zugriff, welcher für die vollständige Hardwarekontrolle notwendig wäre.
Bemerkenswert ist, dass das SmileBasic-Spiel kurz nach der Entdeckung weltweit aus dem Switch eShop entfernt wurde, um die Verbreitung einzudämmen, obwohl eine japanische Demo-Version weiterhin verfügbar ist. Diese Maßnahme ähnelt Nintendos Reaktion auf einen ähnlichen Exploit für den 3DS im Jahr 2016, der ebenfalls SmileBasic betraf. In der Switch-2-Hacking-Community werden zudem Berichte über weitere Exploits für andere Spiele laut.
Obwohl diese Schwachstelle in künftigen Firmware-Updates behoben wird, wobei Version 23.0.1 die letzte betroffene Ausgabe ist, stellt sie eine ernsthafte Herausforderung für die Systemsicherheitssoftware von Nintendo dar. Im Gegensatz zum ursprünglichen Switch-Exploit von 2018, der nicht patchbar war und eine Hardware-Neukonstruktion erforderte, kann das aktuelle Problem durch Software-Patches behoben werden.
Die Entdeckung unterstreicht den andauernden Wettstreit zwischen Konsolen-Hackern und Herstellern und zeigt, dass Nintendos Bemühungen, ihre Systeme zu sichern, ein fortlaufender Prozess sind. Für das Switch-2-Ökosystem markiert dieser Userland-Jailbreak einen Meilenstein, signalisiert aber auch das Potenzial für zukünftige Schwachstellen und Exploits.
Quellen und Originalberichte
Read the original source ↗
Kommentare (0)
Noch keine Kommentare.
Kommentar schreiben
Kommentare erscheinen nach Moderation. Name und Kommentar werden öffentlich angezeigt. Konto