
Energize Lab reagiert auf Sicherheitslücken im Eiliko-Roboter mit unabhängiger Prüfung
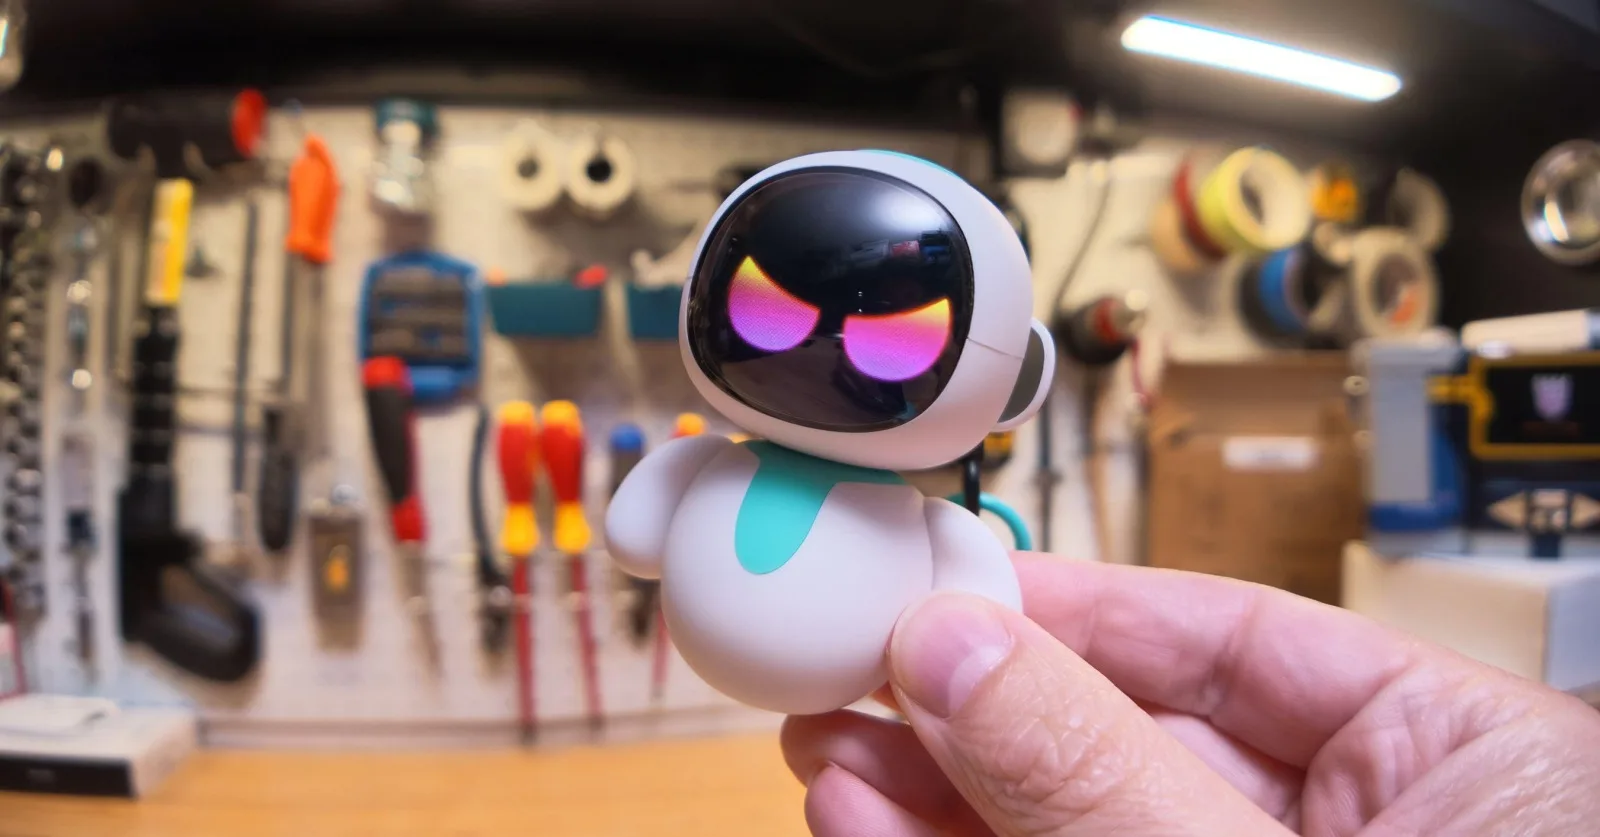
Image: Eiliko maker says it’s hiring an “independent security firm’ after Verge report on its insecure robots · Source
Nach Berichten, die Schwachstellen im KI-basierten Eiliko-Roboter offenlegten, verpflichtet sich Energize Lab zu einem unabhängigen Sicherheits-Audit und sofortigen Maßnahmen zum Schutz von Nutzerdaten und Systemzugang.
Energize Lab, das Unternehmen hinter Eiliko — einem kleinen KI-gestützten Roboter-Anhänger, der Nutzer zu Gesprächen anregen soll — hat schwerwiegende Sicherheitslücken eingeräumt, nachdem eine umfassende Untersuchung erhebliche Datenschutzrisiken aufgedeckt hatte. Der Roboter, der vermarktet wurde, um Nutzern die Vertraulichkeit ihrer Gespräche zu garantieren, wies mehrere ausnutzbare Schwächen auf, die unbefugten Zugriff auf sensible Nutzerdaten erlauben würden. Diese kritische Situation wurde durch langwierige Bemühungen von The Verge und dem Sicherheitsexperten Sammy Azdoufal zur Kontaktaufnahme mit dem Unternehmen, die zunächst unbeantwortet blieben, aufgedeckt.
In einer Erklärung, die nach wochenlangem Schweigen veröffentlicht wurde, bestätigte Energize Lab, die in den Berichten genannten Hauptsicherheitsprobleme überprüft zu haben, und erläuterte Maßnahmen zu deren Behebung. Zu den sofortigen Schritten zählen das Schließen aller externen Zugänge zum Backend-System, das Widerrufen von Zugangsdaten sowie das Deaktivieren der Web-Oberfläche, die Fernänderungen der Roboter-Antworten ermöglichte. Das Unternehmen nahm zudem Funktionen wie den Langzeitspeicher des Roboters und personalisierte Avatare offline und verpflichtete sich, keine Gesprächsaufzeichnungen und Nutzerprofile mehr zu speichern, um Datenschutzbedenken zu mindern.
Wichtig ist, dass Energize Lab ankündigte, alle zuvor gesammelten Daten, einschließlich Gesprächsprotokolle, Profile und Avatarbilder, zu löschen. Das Unternehmen deutete jedoch an, dass eine Datensammlung durch Langzeitspeicher und personalisierte Avatare möglicherweise zurückkehren könnte, aber nur nach einer gründlichen Sicherheitsprüfung durch eine unabhängige Firma, die die Funktionalität als sicher bestätigt. Zur Überwachung dieses Prozesses hat Energize Lab einen externen Sicherheitsprüfer mit einer vollständigen Systembewertung beauftragt.
Trotz dieser Maßnahmen zeigen unabhängige Prüfungen weiterhin Schwachstellen auf. Der Journalist und der Forscher bestätigten, dass zum Zeitpunkt der Firmenmitteilung Audioaufnahmen und Nutzerfotos noch über ungesicherte öffentliche Webadressen zugänglich waren. Außerdem behielt Azdoufal SSH-Zugang zu den Robotern, was potenzielle Manipulationen und Zugriff auf Gesprächsprotokolle ermöglicht. Diese anhaltenden Risiken deuten darauf hin, dass die Behauptung des Unternehmens, den externen Zugriff beseitigt zu haben, verfrüht war.
Energize Lab entschuldigte sich für die Verzögerung bei der Reaktion auf die Sicherheitsbedenken und richtete eine spezielle Sicherheitskontakt-E-Mail-Adresse ein, um Probleme künftig besser überwachen zu können. Das Unternehmen betonte die Bedeutung, das Vertrauen der Nutzer zurückzugewinnen und verpflichtete sich zu Transparenz während des Behebungsprozesses.
Der Eiliko-Roboter verfolgte ursprünglich das Ziel, Freude durch interaktive KI-Begleitung zu bringen, doch das Fehlen robuster Sicherheit untergrub dieses Ziel erheblich. Die bevorstehende unabhängige Sicherheitsprüfung und Reformen im Umgang mit Daten werden entscheidende Schritte sein, um das Vertrauen in die Sicherheit und den Datenschutz ihres Produkts wiederherzustellen. Das Unternehmen plant, Fortschrittsberichte zu veröffentlichen, während es an der Lösung dieser schwerwiegenden Probleme arbeitet.


Quellen und Originalberichte
Read the original source ↗
Kommentare (0)
Noch keine Kommentare.
Kommentar schreiben
Kommentare erscheinen nach Moderation. Name und Kommentar werden öffentlich angezeigt. Konto