
Energize Lab svarer på sikkerhetsfeil i Eiliko-roboten med uavhengig gjennomgang
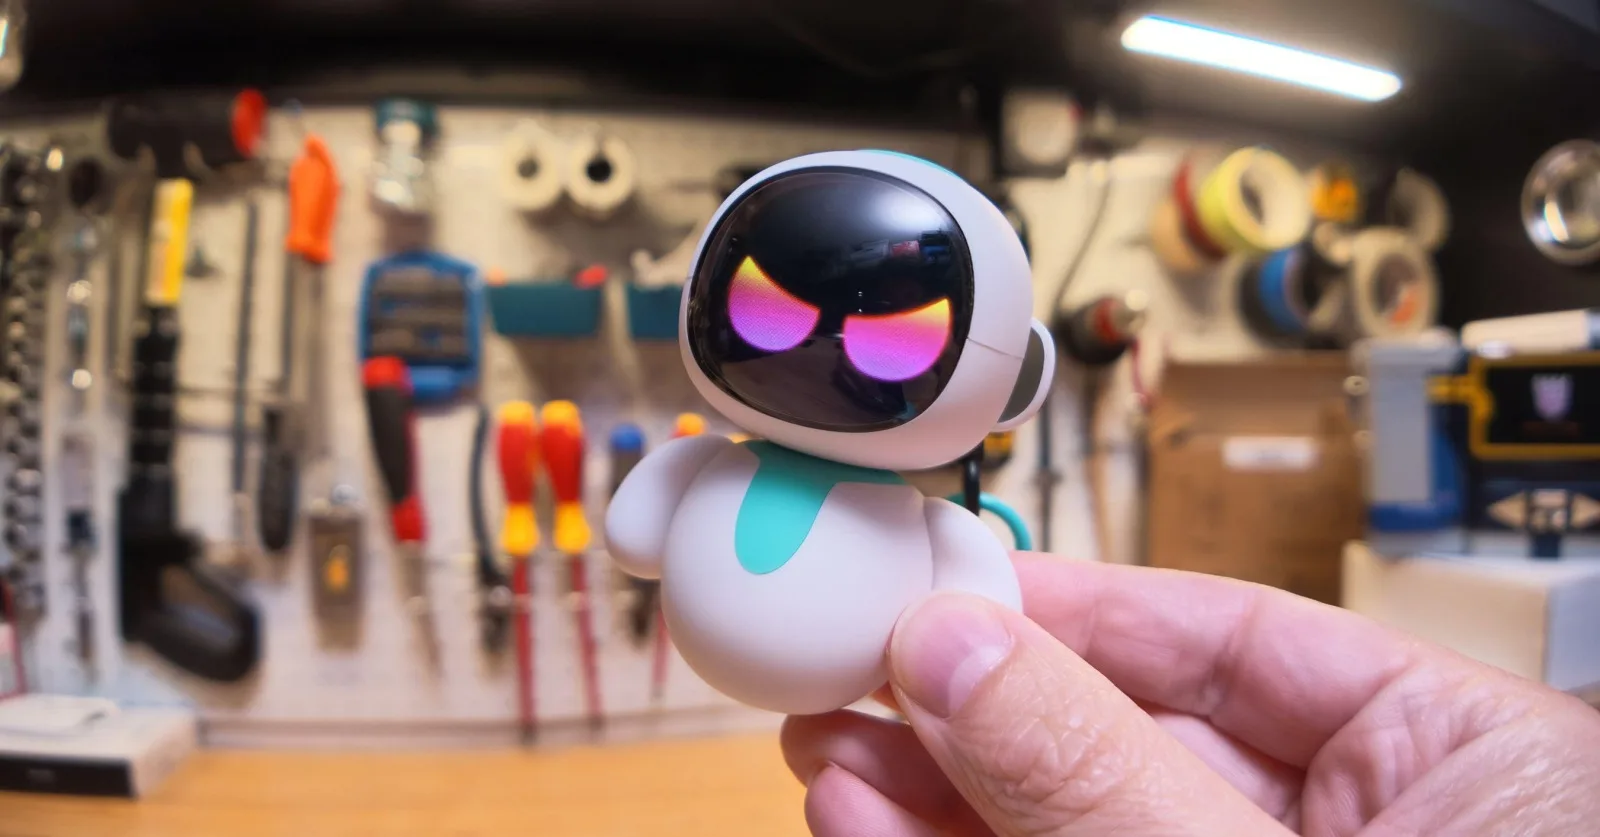
Bilde: Eiliko maker says it’s hiring an “independent security firm’ after Verge report on its insecure robots · Kilde
Etter rapporter som avdekker sårbarheter i den AI-drevne Eiliko-roboten, forplikter Energize Lab seg til en uavhengig sikkerhetsrevisjon og umiddelbare tiltak for å sikre brukerdata og systemtilgang.
Energize Lab, selskapet bak Eiliko — en liten AI-aktivert robot-sjarmør designet for å engasjere brukere i samtale — har erkjent alvorlige sikkerhetssvakheter etter en detaljert undersøkelse avdekket betydelige personvernsrisikoer. Robotens markedsføring hadde som mål å forsikre brukerne om at samtalene deres var konfidensielle, men det ble funnet flere utnyttbare svakheter som tillot uautorisert tilgang til sensitiv brukerdata. Denne kritiske situasjonen kom frem etter en langvarig innsats fra The Verge og sikkerhetsforskeren Sammy Azdoufal for å komme i kontakt med selskapet, som i utgangspunktet ikke svarte.
I en uttalelse gitt etter flere ukers stillhet bekreftet Energize Lab at de hadde verifisert hovedproblemene som ble presentert i rapporteringen og skisserte tiltak for å adressere dem. Viktige umiddelbare tiltak inkluderer stenging av all ekstern backend-systemtilgang, tilbakekalling av tilgangslegitimasjon og deaktivering av webgrensesnittet som tillot fjernendringer av robotens svar. Selskapet har også tatt offline funksjoner som robotens langtidsminne og tilpassede avatar-funksjoner, og lovet å slutte å lagre samtalelogger og brukerprofiler for å redusere personvernrisikoene.
Viktig er det at Energize Lab kunngjorde at all tidligere innsamlet data, inkludert samtalelogger, profiler og avatarbilder, vil bli slettet. Selskapet indikerte imidlertid at noe datainnsamling via langtidsminne og tilpassede avatarer kan gjeninnføres, men kun etter en grundig sikkerhetsvurdering av et uavhengig firma som bekrefter at funksjonene er trygge. For å overvåke denne prosessen har Energize Lab engasjert en ekstern sikkerhetsrevisor for en full systemevaluering.
Til tross for disse tiltakene viser uavhengig verifisering at sårbarheter fortsatt eksisterer. Journalisten og forskeren bekreftet at, per selskapets uttalelse, var lydopptak og brukerbilder fortsatt tilgjengelige på usikrede offentlige nettadresser. I tillegg opprettholdt Azdoufal SSH-tilgang til robotene, noe som muliggjør potensiell manipulering og tilgang til transkripsjoner. Disse pågående risikoene antyder at selskapets påstand om å eliminere ekstern tilgang var forhastet.
Energize Lab beklaget forsinkelsen i å svare på sikkerhetsbekymringene og har etablert en dedikert sikkerhetskontakt-epost for bedre å overvåke problemer fremover. Selskapet understreket viktigheten av å gjenvinne brukernes tillit og forpliktet seg til å være transparente under utbedringsprosessen.
Eiliko-roboten hadde opprinnelig som mål å bringe glede gjennom interaktivt AI-selskap, men mangelen på robust sikkerhet undergravde dette målet betydelig. Energize Labs kommende uavhengige sikkerhetsgjennomgang og reformer i databehandling vil være kritiske skritt for å gjenopprette tilliten til produktets sikkerhet og personvernbeskyttelse. Selskapet planlegger å gi løpende oppdateringer etter hvert som de arbeider med å løse disse alvorlige problemene.


Kilder og originalrapportering
Les originalkilden ↗
Kommentarer (0)
Ingen kommentarer ennå. Start diskusjonen.
Skriv en kommentar
Kommentarer publiseres etter moderering. Ditt navn og kommentar vil være synlige offentlig. Konto