
Energize Lab responde a fallos de seguridad en el robot Eiliko con revisión independiente
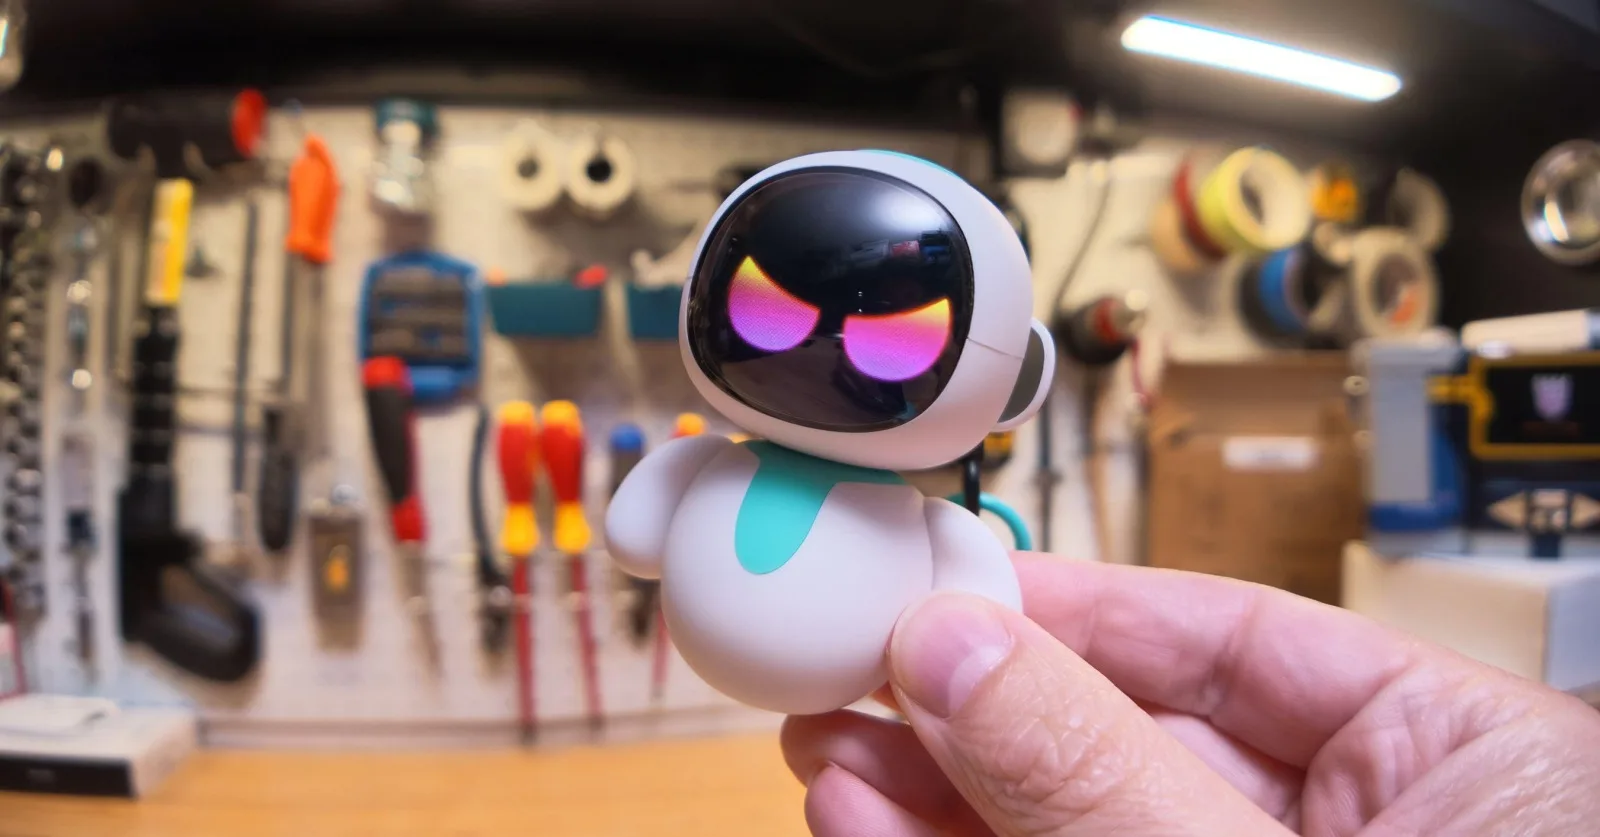
Image: Eiliko maker says it’s hiring an “independent security firm’ after Verge report on its insecure robots · Source
Tras reportes que revelaron vulnerabilidades en el robot con inteligencia artificial Eiliko, Energize Lab se compromete a una auditoría de seguridad independiente y a medidas inmediatas para proteger los datos de usuarios y el acceso al sistema.
Energize Lab, la empresa detrás de Eiliko — un pequeño robot encantador con IA diseñado para interactuar con los usuarios en conversaciones — ha reconocido graves vulnerabilidades de seguridad después de que una investigación detallada destacara riesgos significativos para la privacidad. El robot, comercializado para asegurar a los usuarios que sus conversaciones eran confidenciales, presentó múltiples debilidades explotables que permitirían acceso no autorizado a datos sensibles de usuarios. Esta situación crítica salió a la luz tras un esfuerzo prolongado de The Verge y el investigador de seguridad Sammy Azdoufal para comunicarse con la empresa, que inicialmente no respondió.
En una declaración proporcionada tras semanas de silencio, Energize Lab confirmó que habían verificado los principales problemas de seguridad señalados en los reportes y detallaron medidas para afrontarlos. Las acciones inmediatas clave incluyen cerrar todo acceso externo al sistema backend, revocar credenciales de acceso y deshabilitar la interfaz web que permitía modificaciones remotas en las respuestas del robot. La empresa también retiró funciones como la memoria a largo plazo del robot y los avatares personalizados, comprometiéndose a dejar de almacenar registros de conversación y perfiles de usuarios para mitigar preocupaciones de privacidad.
De manera importante, Energize Lab anunció que eliminaría todos los datos previamente recopilados, incluyendo registros de conversación, perfiles e imágenes de avatares. Sin embargo, la firma indicó que algún nivel de recolección de datos mediante memoria a largo plazo y avatares personalizados podría regresar, pero solo después de una revisión exhaustiva de seguridad por parte de una firma independiente que confirme que las características son seguras. Para supervisar este proceso, Energize Lab contrató a un auditor externo de seguridad para realizar una evaluación completa del sistema.
A pesar de estas medidas, la verificación independiente revela vulnerabilidades continuas. El periodista y el investigador confirmaron que, al momento de la declaración de la empresa, aún eran accesibles grabaciones de audio y fotos de usuarios en direcciones web públicas no seguras. Además, Azdoufal mantenía acceso SSH a los robots, permitiendo posible manipulación y acceso a transcripciones. Estos riesgos persistentes sugieren que la afirmación de la empresa sobre eliminar el acceso externo fue prematura.
Energize Lab se disculpó por la demora en responder a las preocupaciones de seguridad y estableció un correo electrónico de contacto dedicado para monitorear mejor los problemas en adelante. La empresa enfatizó la importancia de recuperar la confianza de los usuarios y se comprometió a la transparencia durante el proceso de remediación.
El robot Eiliko inicialmente buscaba brindar alegría mediante compañía interactiva con IA, pero la falta de una seguridad robusta minó significativamente ese objetivo. La próxima revisión independiente de seguridad y reformas en el manejo de datos serán pasos cruciales para restaurar la confianza en la seguridad y privacidad de su producto. La empresa planea proporcionar actualizaciones de progreso conforme trabaje para resolver estos graves problemas.


Fuentes e informes originales
Read the original source ↗
Comentarios (0)
Aún no hay comentarios.
Escribe un comentario
Los comentarios se publican tras moderación. Tu nombre y comentario serán públicos. Cuenta