
Energize Lab svarar på säkerhetsbrister i Eiliko-robot med oberoende granskning
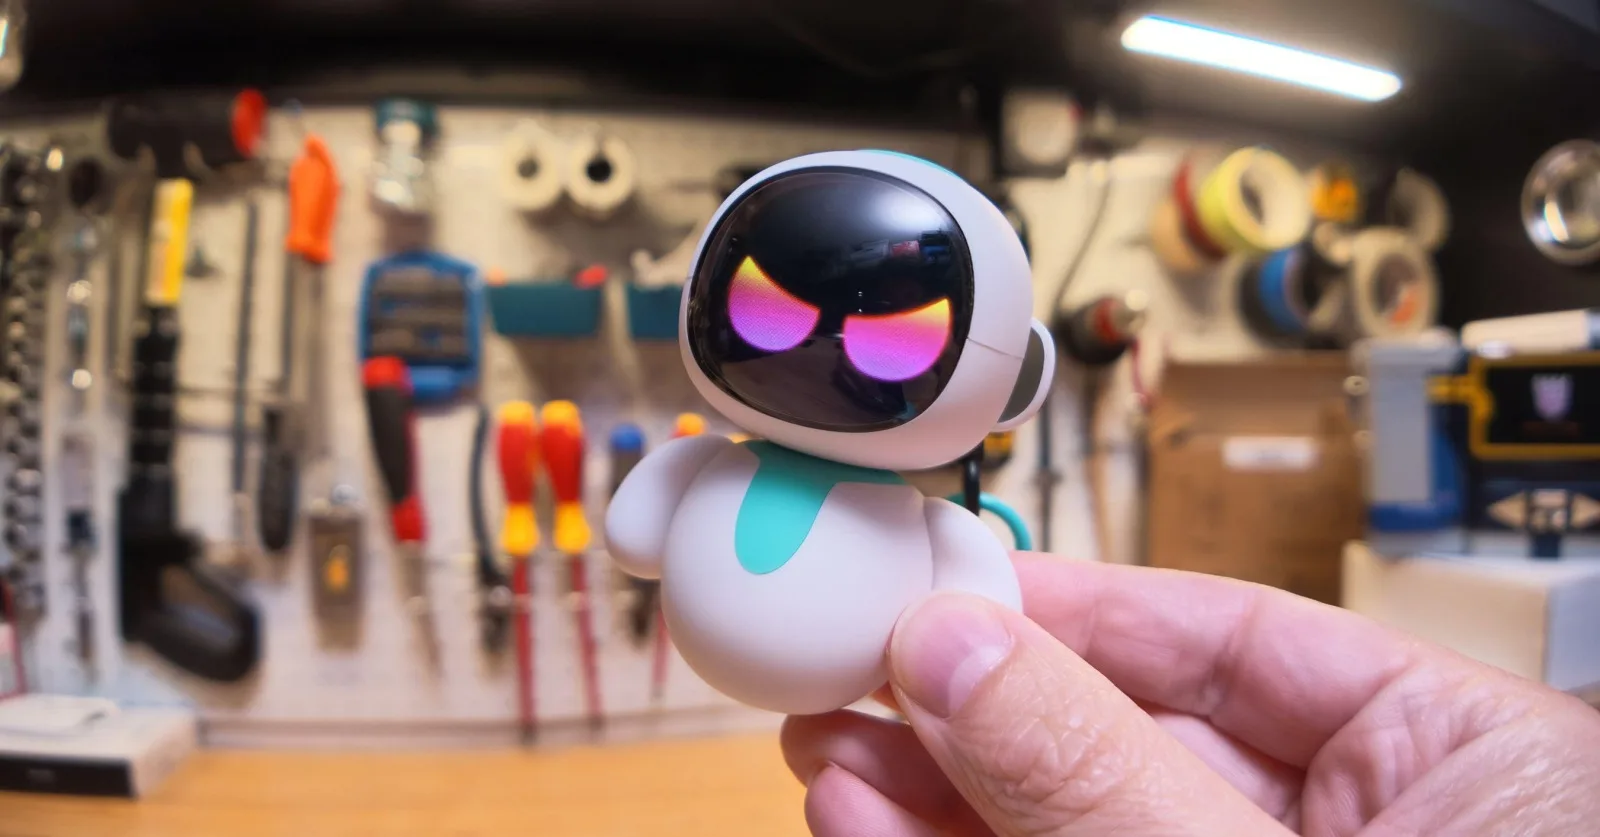
Bild: Eiliko maker says it’s hiring an “independent security firm’ after Verge report on its insecure robots · Källa
Efter rapporter som avslöjar sårbarheter i den AI-drivna Eiliko-roboten, lovar Energize Lab en oberoende säkerhetsrevision och omedelbara åtgärder för att skydda användardata och systemåtkomst.
Energize Lab, företaget bakom Eiliko — en liten AI-aktiverad robotcharm designad för att engagera användare i samtal — har erkänt allvarliga säkerhetsbrister efter en detaljerad undersökning visade på betydande integritetsrisker. Robotens marknadsföring hade gått ut på att lugna användarna om att deras samtal var konfidentiella, men det visade sig finnas flera utnyttjbara svagheter som tillät obehörig tillgång till känslig användardata. Denna kritiska situation uppdagades efter en långvarig insats av The Verge och säkerhetsforskaren Sammy Azdoufal för att få kontakt med företaget, som initialt inte svarade.
I ett uttalande efter veckor av tystnad bekräftade Energize Lab att de verifierat de huvudsakliga säkerhetsproblemen som rapporterats och beskrev åtgärder för att hantera dem. Viktiga omedelbara åtgärder inkluderar att stänga all extern backend-systemåtkomst, återkalla åtkomstuppgifter och inaktivera webbgränssnittet som tillät fjärrändring av robotens svar. Företaget har även tagit bort funktioner som robotens långtidsminne och anpassade avatarer, och lovat att sluta lagra samtalsloggar och användarprofiler för att minska integritetsriskerna.
Viktigt är att Energize Lab meddelade att all tidigare insamlad data, inklusive samtalsloggar, profiler och avatarbilder, kommer att raderas. Dock anger företaget att viss datainsamling via långtidsminne och anpassade avatarer kan återupptas, men endast efter en grundlig säkerhetsgranskning av en oberoende part som bekräftar att funktionerna är säkra. För att övervaka denna process har Energize Lab anlitat en extern säkerhetsrevisor för en fullständig systemutvärdering.
Trots dessa åtgärder visar oberoende verifiering på fortsatt sårbarhet. Journalisten och forskaren bekräftade att per företagets uttalande var ljudinspelningar och användarbilder fortfarande åtkomliga via osäkra offentliga webbadresser. Dessutom behöll Azdoufal SSH-åtkomst till robotarna, vilket möjliggör potentiell manipulation och tillgång till transkript. Dessa pågående risker tyder på att företagets påstående om att eliminera extern åtkomst var förhastat.
Energize Lab bad om ursäkt för förseningen i att svara på säkerhetsproblemen och har upprättat en dedikerad säkerhetskontakt-e-post för bättre övervakning framöver. Företaget betonade vikten av att återvinna användarnas förtroende och förband sig att vara transparenta under åtgärdsprocessen.
Eiliko-roboten hade från början som mål att sprida glädje genom interaktivt AI-sällskap, men bristen på robust säkerhet undergrävde denna ambition betydligt. Energize Labs kommande oberoende säkerhetsgranskning och reformer i hantering av data blir avgörande steg för att återställa förtroendet för produktens säkerhet och integritetsskydd. Företaget planerar att ge löpande uppdateringar medan de arbetar för att lösa dessa allvarliga problem.


Källor och ursprunglig rapportering
Läs den ursprungliga källan ↗
Kommentarer (0)
Inga kommentarer ännu. Börja diskussionen.
Skriv en kommentar
Kommentarer publiceras efter granskning. Ditt namn och kommentar syns offentligt. Konto