
Energize Lab reaguje na luki bezpieczeństwa w robocie Eiliko poprzez niezależny przegląd
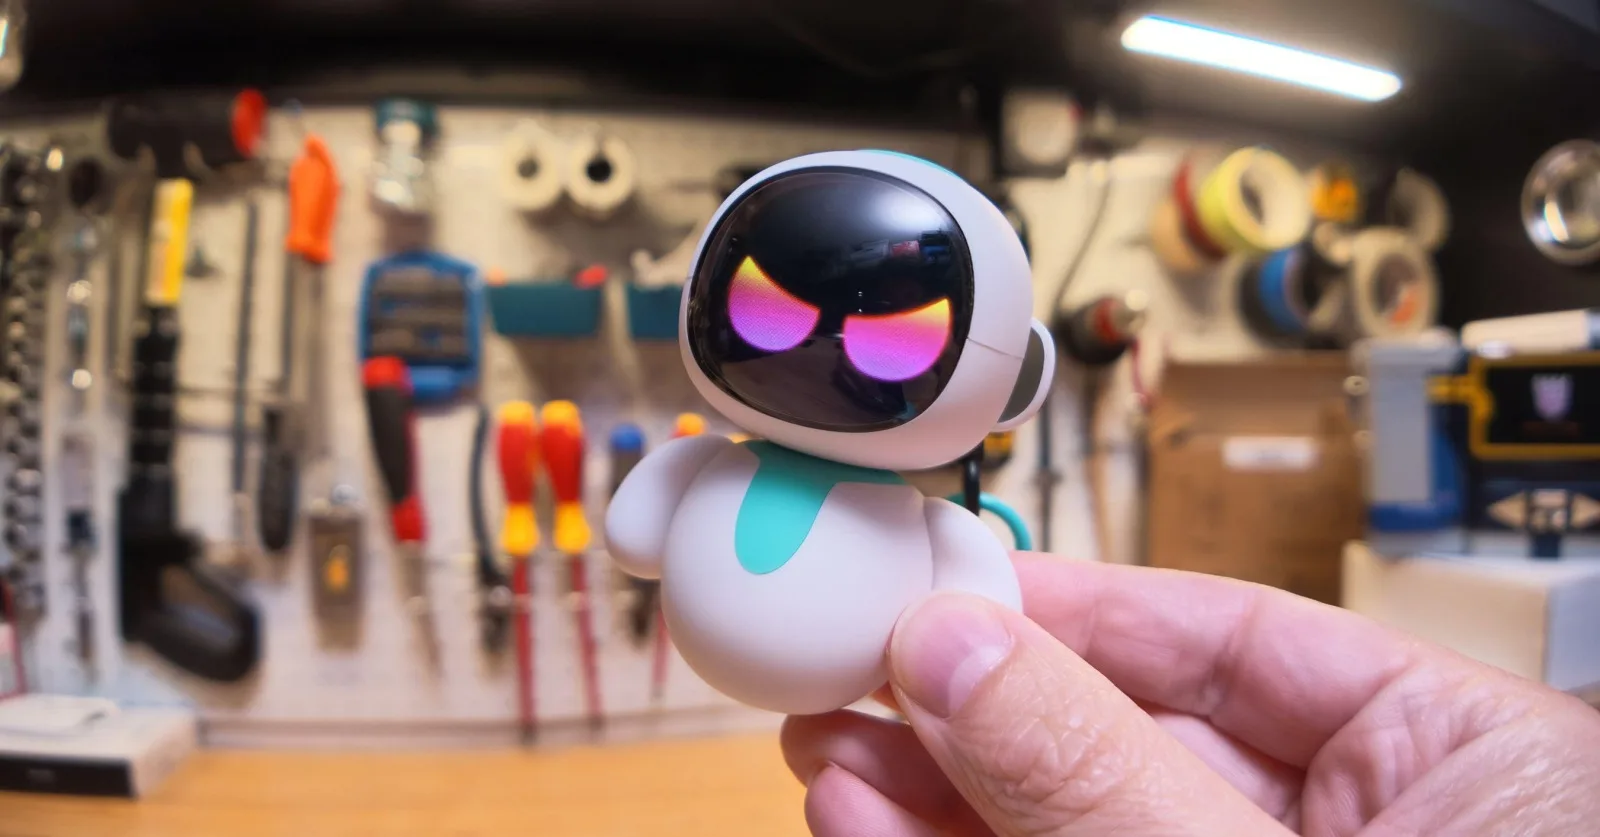
Image: Eiliko maker says it’s hiring an “independent security firm’ after Verge report on its insecure robots · Source
Po ujawnieniu luk w zabezpieczeniach robota AI Eiliko, firma Energize Lab zobowiązała się do przeprowadzenia niezależnego audytu bezpieczeństwa i podjęcia natychmiastowych działań w celu ochrony danych użytkowników i dostępu do systemu.
Energize Lab, firma stojąca za Eiliko — małym robotem-charmem wyposażonym w sztuczną inteligencję, zaprojektowanym do angażowania użytkowników w rozmowę — przyznała istnienie poważnych luk bezpieczeństwa po szczegółowym śledztwie, które uwypukliło znaczące zagrożenia dla prywatności. Robot, reklamowany jako urządzenie zapewniające poufność rozmów użytkowników, okazał się posiadać wiele podatności umożliwiających nieautoryzowany dostęp do wrażliwych danych użytkowników. Ta krytyczna sytuacja ujawniła się po długotrwałej próbie kontaktu The Verge oraz badacza bezpieczeństwa Sammy’ego Azdoufala z firmą, która początkowo nie odpowiadała.
W oświadczeniu przekazanym po tygodniach milczenia, Energize Lab potwierdziło, że zweryfikowało główne problemy bezpieczeństwa przedstawione w doniesieniach i przedstawiło kroki mające je załagodzić. Kluczowe natychmiastowe działania obejmują zamknięcie wszelkiego zewnętrznego dostępu do systemu zaplecza, cofnięcie poświadczeń dostępu oraz wyłączenie interfejsu sieciowego umożliwiającego zdalne modyfikacje odpowiedzi robota. Firma wyłączyła również funkcje takie jak długoterminowa pamięć robota i możliwość stosowania niestandardowych awatarów, zobowiązując się do zaprzestania przechowywania zapisów rozmów i profili użytkowników w celu ograniczenia zagrożeń dla prywatności.
Co istotne, Energize Lab zapowiedziało usunięcie wszystkich wcześniej zebranych danych, w tym zapisów konwersacji, profili i obrazów awatarów. Firma wskazała jednak, że pewien poziom gromadzenia danych przez długoterminową pamięć i niestandardowe awatary może wrócić, ale tylko po gruntownej weryfikacji bezpieczeństwa przeprowadzonej przez niezależną firmę, która potwierdzi, że funkcje są bezpieczne. W tym celu Energize Lab zaangażowało zewnętrznego audytora bezpieczeństwa do przeprowadzenia pełnej oceny systemu.
Mimo podjętych działań niezależne weryfikacje wykazały utrzymujące się luki bezpieczeństwa. Dziennikarz i badacz potwierdzili, że według oświadczenia firmy nagrania audio i zdjęcia użytkowników nadal były dostępne na niezabezpieczonych publicznych adresach internetowych. Ponadto Azdoufal miał ciągły dostęp SSH do robotów, co umożliwiało potencjalną manipulację i dostęp do transkryptów rozmów. Te nieustępujące zagrożenia wskazują, że twierdzenie firmy o całkowitym wyeliminowaniu zewnętrznego dostępu było przedwczesne.
Energize Lab przeprosiło za opóźnienie w reakcji na problemy z bezpieczeństwem i utworzyło dedykowany adres e-mail kontaktowy ds. bezpieczeństwa, aby lepiej monitorować zagadnienia w przyszłości. Firma podkreśliła wagę odzyskania zaufania użytkowników i zobowiązała się do transparentności podczas procesu naprawczego.
Robot Eiliko początkowo miał przynosić radość dzięki interaktywnej AI, jednak brak solidnych zabezpieczeń poważnie podważył ten cel. Niezależny przegląd bezpieczeństwa oraz reformy związane z przetwarzaniem danych zapowiedziane przez Energize Lab będą kluczowymi krokami w odbudowie zaufania do bezpieczeństwa i ochrony prywatności produktu. Firma planuje na bieżąco informować o postępach w rozwiązywaniu tych poważnych problemów.


Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto