
NVIDIA laajentaa luottamuksellista laskentaa OpenShell-arkkitehtuurilla parantaakseen turvallista tekoälyagenttien käyttöönottoa
Kuva: NVIDIA · Lähde
NVIDIA esittelee OpenShell-viitearkkitehtuurin ja laajentaa luottamuksellista laskentaa Confidential Bare Metal -toiminnolla, mahdollistaen turvallisen ja skaalautuvan tekoälyagenttien käyttöönoton maailmanlaajuisissa infrastruktuureissa ja erilaisissa laitteistoissa, johtavien pilvi- ja yrityskumppaneiden tukemana.
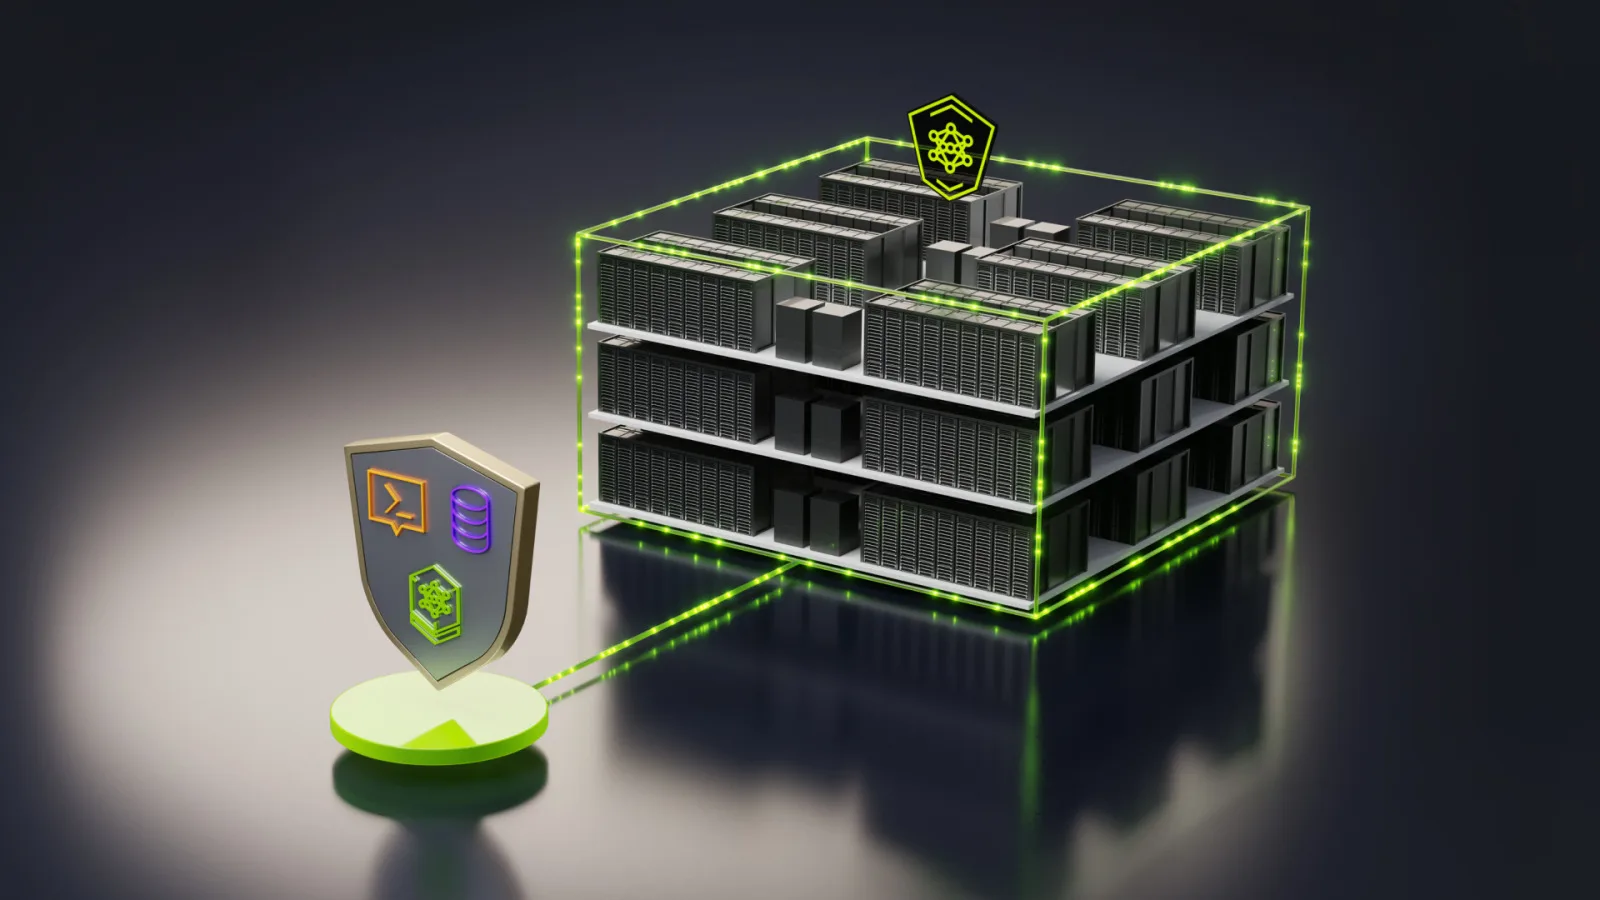
NVIDIA jatkaa tekoälymallien käyttöönoton turvallisuuden ja skaalautuvuuden edistämistä vasta julkistetulla OpenShell-viitearkkitehtuurillaan ja laajentuvilla luottamuksellisen laskennan tarjoomillaan. OpenShell-viitearkkitehtuuri tarjoaa yrityksille kattavat hallinnan, eristyksen ja turvallisuuden työkalut turvallisten tekoälyagenttien rakentamiseen, rajoittamiseen, tarkkailuun ja toimeenpanoon datakeskuksissa ja reunajärjestelmissä.
OpenShellin ytimessä on koko pinon teollisen mittakaavan infrastruktuuri, joka sisältää NVIDIA Vera Rubin -järjestelmät mallinpäätöksentekotehtäville, tekoälyagenttien hallintaan optimoidut NVIDIA Vera -suorittimet sekä NVIDIA BlueField-4 -datankäsittelyyksiköt (DPU), jotka käyttävät sirulla toimivaa toimeenpanoalustaa NVIDIA Sentryä. Tämä ohjelmisto- ja laitteistointegraatio tukee tekoälyagenttien käyttäytymisen jatkuvaa valvontaa ja nopeaa sirulla tapahtuvaa politiikan toimeenpanoa, parantaen merkittävästi turvallisuutta eristämällä agentit, jotka yrittävät tehdä luvattomia toimia. OpenShell on yhteensopiva suurimpien yritysten käyttöjärjestelmien ja konttialustojen kanssa, kuten Canonical Ubuntu, Red Hat, Microsoft Windows ja Kubernetes-jakelut.
Lisäksi NVIDIA Confidential Computing laajentuu uudella käyttöönotto-moodilla nimeltään Confidential Bare Metal, joka mahdollistaa korkealaatuisten mallien rakentajien suorittaa arkaluonteisia työkuormia omistetuilla kolmannen osapuolen infrastruktuureilla samalla säilyttäen täyden hallinnan malleihin ja dataan. Virtualisoimattomien ympäristöjen vastakohtana Confidential Bare Metal tukee räätälöityjä ohjelmistopinnoitteita ja vahvaa laitteistopohjaista datansuojausta, mahdollistaen turvallisen toiminnan moninaisten tarjoajien infrastruktuureissa globaalisti.
Confidential Bare Metal -ratkaisun rinnalla NVIDIA tarjoaa Confidential Containers -ratkaisun Kubernetes-klustereihin ja Confidential Virtual Machines -ratkaisun virtualisoituihin ympäristöihin, antaen organisaatioille mahdollisuuden valita turvallisuus- ja käyttöönotto-mallit, jotka parhaiten vastaavat heidän toimintaympäristönsä ja luottamuksen vaatimuksia. Tämä skaalautuva turvallisuusarkkitehtuuri ulottuu laajenevaan NVIDIA-järjestelmien valikoimaan, kuten Grace Blackwell- ja Rubin-alustoihin, ja integroituu NVIDIA:n DSX OS -käyttöjärjestelmään, joka toimii pilvipalveluntarjoajien viitealustana tekoälytehtaille.
Alan johtajat ovat ottamassa näitä teknologioita käyttöön: Cohere aikoo käyttää Confidential Bare Metal -ratkaisua Model Vaultissaan suojatakseen malleja ja dataa GPU-muistissa ja välisissä kytkennöissä, kun taas Google Cloud hyödyntää Confidential Bare Metalia A4X Max -instansseilla, joita pyörittävät NVIDIA GB300 NVL72 -sirut, yhdistäen virtualisoimattoman GPU-kiihdytyksen ja kryptografisen datansuojauksen.
NVIDIAn laajempaan ekosysteemiin kuuluvat pilvi- ja infrastruktuuripalveluntarjoajat sekä yrityslaitteiden valmistajat, kuten CoreWeave, Microsoft Azure, Google Cloud, Dell Technologies, HPE, Lenovo ja Cisco, jotka tukevat luottamuksellisen laskennan käyttöönottoa. Lisäksi lukuisat tekoälymallien kehittäjät ja kyberturvallisuusyritykset tekevät yhteistyötä varmistaakseen turvallisen tekoälyagenttien käyttöönoton ja hallinnan OpenShell-alustalla.
Kaiken kaikkiaan nämä aloitteet korostavat NVIDIAn sitoutumista mahdollistaa organisaatioiden turvallinen tekoälykuormien mittakaavan kasvattaminen maailmanlaajuisesti kehittyneen laitteistopohjaisen turvallisuuden, alustan eheyden varmistamisen ja yhtenäisen ohjelmistokontrollin avulla. Tämä vankka turvallisuuspohja pyrkii edistämään luottamusta tuotantoympäristöissä toimiviin tekoälyagentteihin eri toimialoilla finansseista terveydenhuoltoon ja vähittäiskaupasta televiestintään.
Lähteet ja alkuperäiset raportit
Lue alkuperäinen lähde ↗
Kommentit (0)
Ei vielä kommentteja. Aloita keskustelu.
Kirjoita kommentti
Kommentit julkaistaan moderoinnin jälkeen. Nimesi ja kommenttisi näkyvät julkisesti. Tili