
Microsoft ja Japanin kansallinen poliisi purkivat suurella mittakaavalla toimineen yli miljardin huijausviestin takana olevan kyberrikollisuusyhteisön
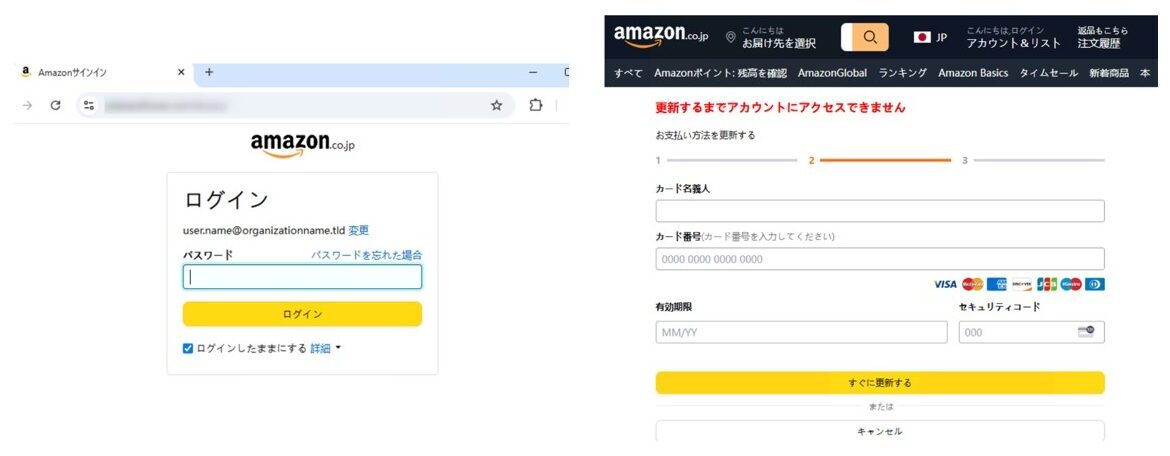
Kuva: Two side-by-side screenshots of Amazon Japan webpages. The left shows an Amazon.co.jp login page with email and password fields. The right shows a payment method update page with fields for cardholder name, card number, expiration date, and security · Lähde
Microsoft ja Japanin kansallinen poliisivirasto tekivät yhteistyötä purkaakseen suuren kyberrikollisuuden markkinapaikan, joka mahdollisti yli miljardin maailmanlaajuisen phishing- ja huijausviestin lähettämisen, häiriten palveluita, jotka tarjosivat rikollisille varastettuja tilejä, phishing-työkaluja ja vilpillisiä verkkotunnuksia.
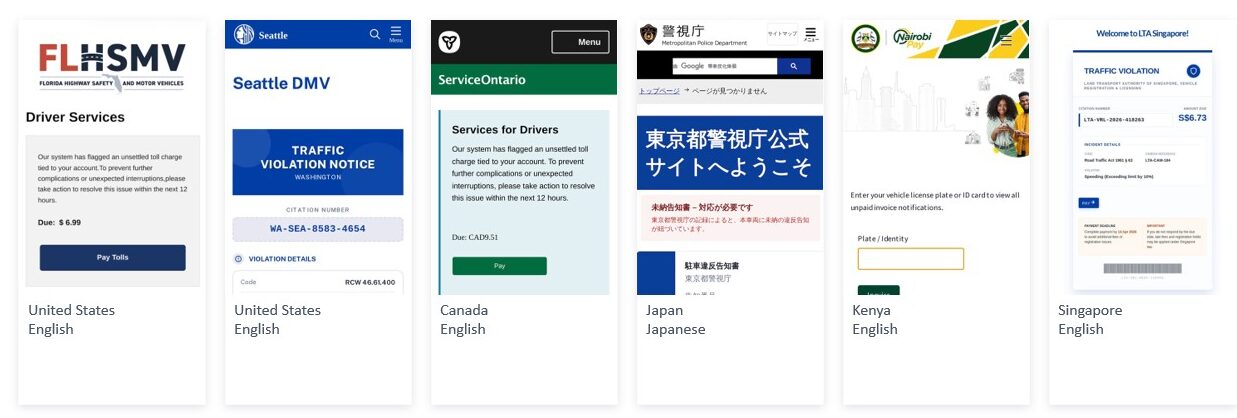
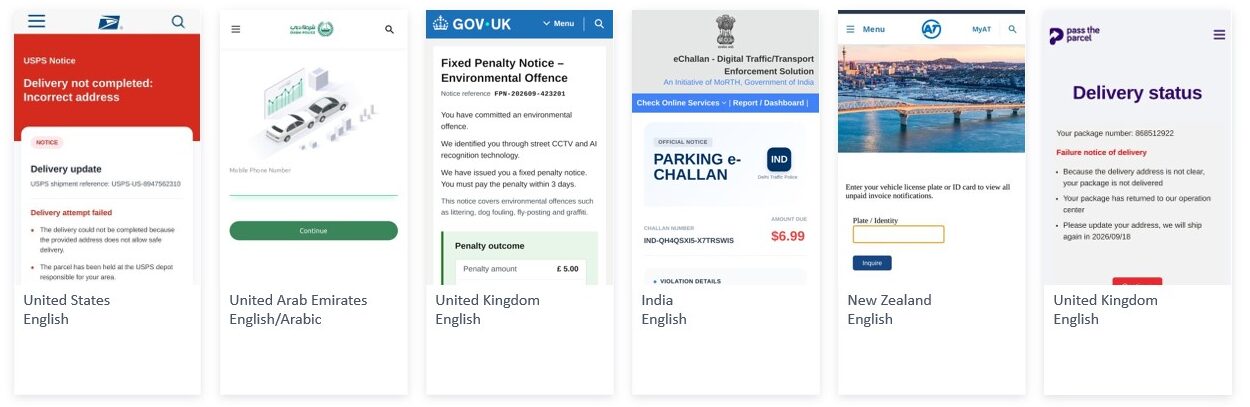
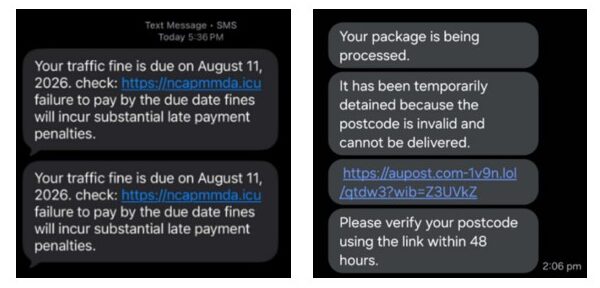
Huijaustekstiviestit, jotka varoittavat virheellisistä pysäköintisakoista, toimituksista tai maksamattomista laskuista, ovat yleisiä ärsykkeitä, mutta Microsoftin ja Japanin kansallisen poliisiviraston (NPA) viimeaikaiset toimet lupaavat merkittävää vähennystä niiden esiintymiseen. Vuoden 2025 lopulla NPA tiedotti Microsoftille kohdennetuista huijauskampanjoista, jotka koskettivat Japanin asukkaita, mikä johti laajaan tutkintaan, joka paljasti laajan kiinankielisen kyberrikollisuuden markkinapaikan, joka mahdollisti maailmanlaajuisia phishing-toimintoja.
Tämä markkinapaikka keskittyi kolmeen keskeiseen osaan: YAM Store, CoGUI ja Iron Man. Tammikuusta 2026 lähtien nämä alustat ovat yhdessä mahdollistaneet yli miljardin haitallisen viestin jakelun, jotka kohdistuivat yli 75 000 organisaatioon maailmanlaajuisesti, mukaan lukien yli 750 miljoonaa viestiä, jotka kohdistuivat pelkästään Microsoftin asiakkaille. Uhrit vaihtelivat tavallisista kuluttajista terveydenhuollon tarjoajiin, rahoituslaitoksiin ja eri liiketoimiin yli 150 maassa.
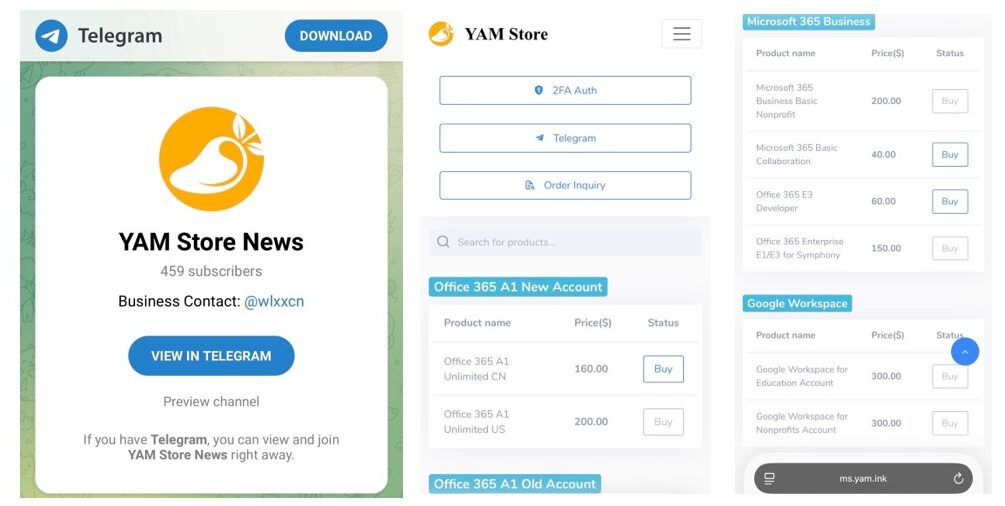
YAM Store toimi laittomana verkkokauppana, jossa rikolliset saattoivat ostaa varastettuja tai väärennettyjä Microsoftin ja Googlen tilejä sekä välineitä huijausten toteuttamiseen. Markkinapaikka myös kaappasi vanhentuneita laillisten organisaatioiden verkkotunnuksia, luoden aidon näköisiä sivustoja, joilla petollisesti hankittiin Microsoft 365 -tilejä jälleenmyyntiin. YAM Storea täydensi CoGUI:n phishing-työkalu, joka tarjosi valmiita sivustoja ja viestipohjia, jotka matkisivat luotettuja yrityksiä, pankkeja ja hallituksen virastoja nopeaan käyttöönottoon.
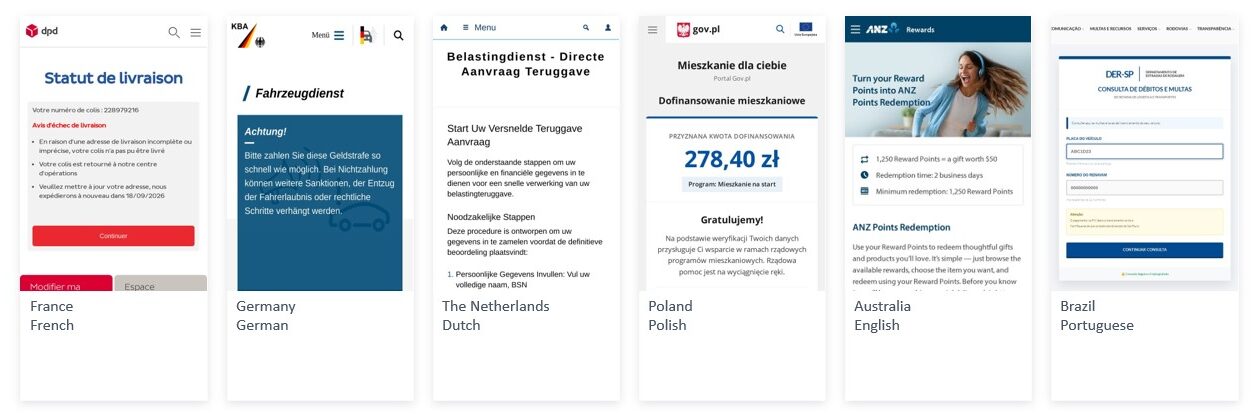
Kun nämä työkalut kehittyivät, Iron Man -alusta tuli mukaan tarjoten yli 2 300 phishing-mallia, jotka oli räätälöity matkimaan laajaa valikoimaa toimijoita – pankeista ja vähittäiskauppiaista poliisilaitoksiin ja hallinnon virastoihin – eri toimialoilla ja maissa. Iron Man salli huijareiden mukauttaa petollista sähköpostia, tekstiviestejä ja verkkosisältöä erittäin kehittyneellä tavalla, parantaen huijausten tehokkuutta.
Tämä monikansallinen tutkinta yhdisti asiantuntemusta ja tiedustelutietoa useista organisaatioista, mukaan lukien Japanin kyberrikollisuuden torjuntakeskus, Health-ISAC, Resecurity, Cloudflare, Oracle, Proofpoint, TRM Labs sekä kansainväliset lainvalvontaviranomaiset, kuten Yhdysvaltain salainen palvelu. Tutkijat hyödynsivät tekoälytyökaluja ja yhteistyöhön perustuvaa tiedustelutietojen jakamista yhdistääkseen hajallaan olevat tilit, verkkosivustot ja infrastruktuurin paljastaakseen rikollisen ekosysteemin laajuuden ja monimutkaisuuden.
Lokakuun 2026 puolivälissä, Yhdysvaltain piirioikeuden määräyksen tukemana, Microsoft ja Health-ISAC takavarikoivat ja uudelleenohjasivat kolme alustaa ylläpitäneet verkkotunnukset sekä poissulkivat yli 20 000 tiliä, jotka liittyivät YAM Storeen. Yli 100 000 petollista verkkotunnusta, joita käytettiin tekeytymiseen ja petoksiin, estettiin keskeyttäen huijauksien toimitusketju ja merkittävästi nostamalla kynnystä kyberrikollisille, jotka pyrkivät käyttämään hyväkseen kuluttajia ja yrityksiä.
Tämä valtaus korostaa kasvavaa ilmiötä kyberrikollisuudessa, jossa kehittyneet palvelutalousmallit tarjoavat rikollisille avaimet käteen -työkaluja ja infrastruktuuria toteuttaa petoksia suurissa mittakaavoissa. Vaikka YAM Store, CoGUI ja Iron Man muodostavat vain osan tästä maan-alaisesta verkostosta, niiden purkaminen vaikeuttaa merkittävästi petollisten viestien maailmanlaajuista levittämistä ja suojaa miljoonia potentiaalisia uhreja.
Microsoftin digitaalisten rikosten yksikkö tarjoaa lisää resursseja ja suosituksia käyttäjille suojautumiseksi phishing-yrityksiltä, korostaen jatkuvan valppauden merkitystä kehittyvässä kyberturvallisuusympäristössä.
Lähteet ja alkuperäiset raportit
Lue alkuperäinen lähde ↗
Kommentit (0)
Ei vielä kommentteja. Aloita keskustelu.
Kirjoita kommentti
Kommentit julkaistaan moderoinnin jälkeen. Nimesi ja kommenttisi näkyvät julkisesti. Tili