
Microsoft y la Policía Nacional de Japón desmantelan una red masiva de ciberdelincuencia detrás de más de mil millones de mensajes fraudulentos
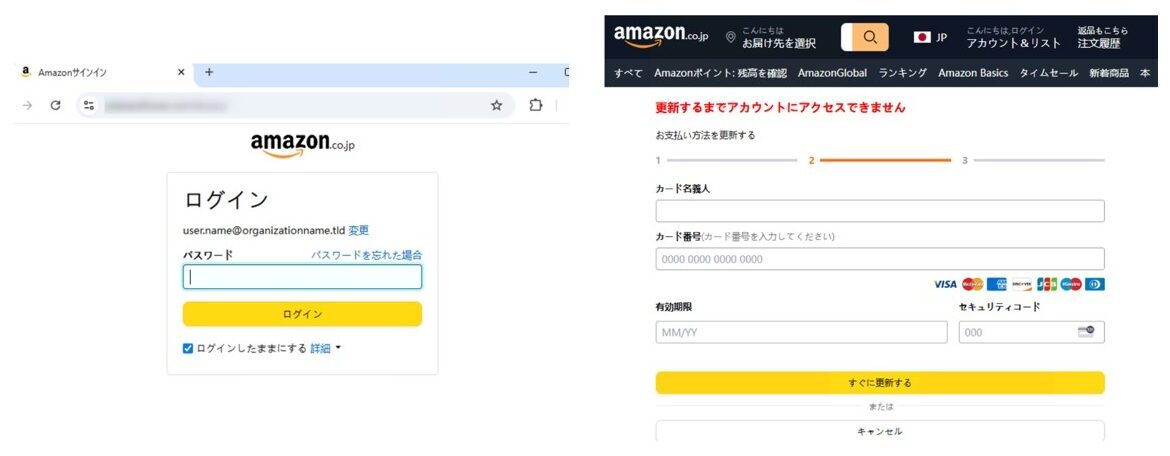
Image: Two side-by-side screenshots of Amazon Japan webpages. The left shows an Amazon.co.jp login page with email and password fields. The right shows a payment method update page with fields for cardholder name, card number, expiration date, and security · Source
Microsoft y la Agencia Nacional de Policía de Japón colaboraron para desmantelar un gran mercado de ciberdelincuencia que facilitaba más de mil millones de mensajes de phishing y estafas en todo el mundo, interrumpiendo servicios que proveían a delincuentes con cuentas robadas, kits de phishing y dominios fraudulentos.
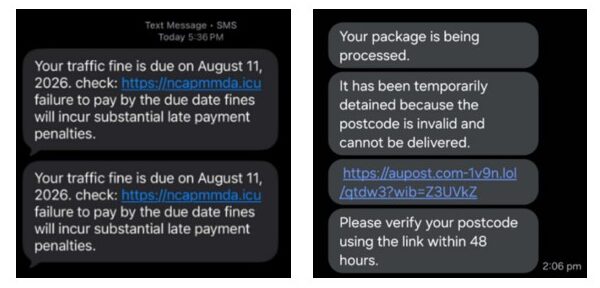
Los mensajes de texto fraudulentos que advierten sobre multas falsas de estacionamiento, entregas o facturas impagas son molestias omnipresentes, pero los recientes esfuerzos de Microsoft y la Agencia Nacional de Policía de Japón (NPA) prometen reducir significativamente su prevalencia. A finales de 2025, la NPA alertó a Microsoft sobre campañas de estafa dirigidas que afectaban a residentes japoneses, lo que llevó a una investigación exhaustiva que reveló un vasto mercado de ciberdelincuencia en chino facilitando operaciones globales de phishing.
Este mercado se centraba en tres componentes clave: YAM Store, CoGUI e Iron Man. Desde enero de 2026, estas plataformas facilitaron colectivamente la distribución de más de mil millones de mensajes maliciosos dirigidos a más de 75,000 organizaciones en todo el mundo, incluyendo más de 750 millones solo dirigidos a clientes de Microsoft. Las víctimas iban desde consumidores comunes hasta proveedores de salud, instituciones financieras y diversas empresas en más de 150 países.
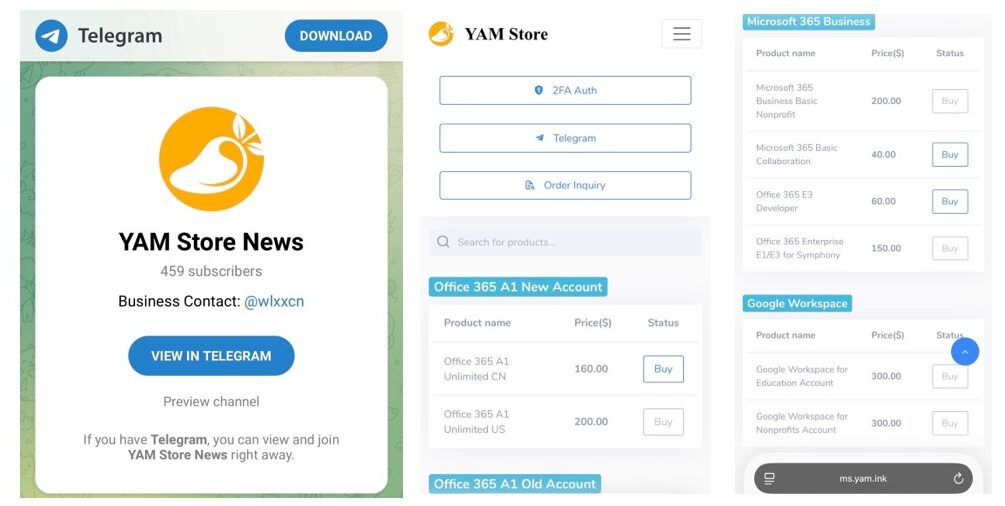
YAM Store operaba como una tienda ilícita en línea donde los delincuentes podían comprar cuentas robadas o fraudulentas de Microsoft y Google, junto con herramientas usadas para ejecutar estafas. El mercado también secuestraba dominios web caducados pertenecientes a organizaciones legítimas, recreando sitios web auténticos para obtener fraudulentamente cuentas de Microsoft 365 para reventa. Complementando YAM Store, el kit de phishing CoGUI proveía sitios web y plantillas de mensajes ya hechas que imitaban compañías, bancos y agencias gubernamentales confiables para su despliegue rápido.
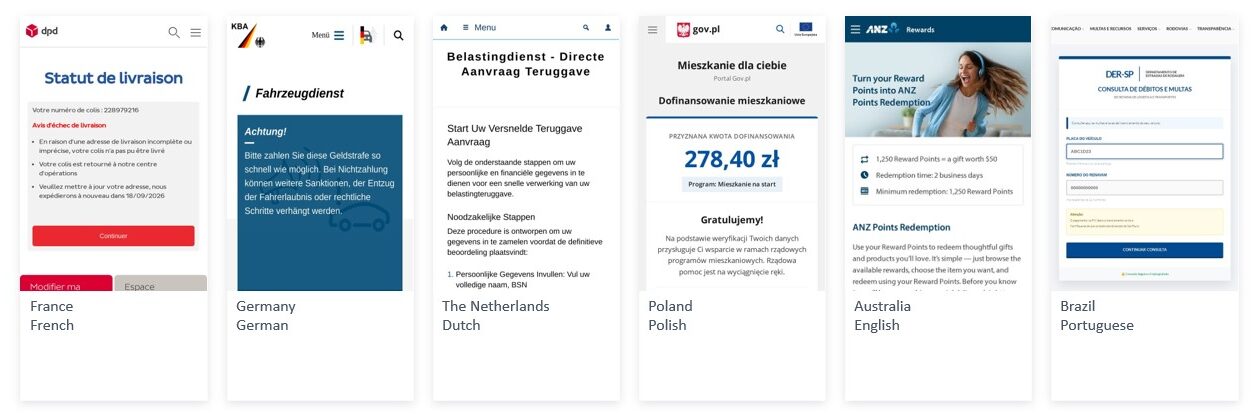
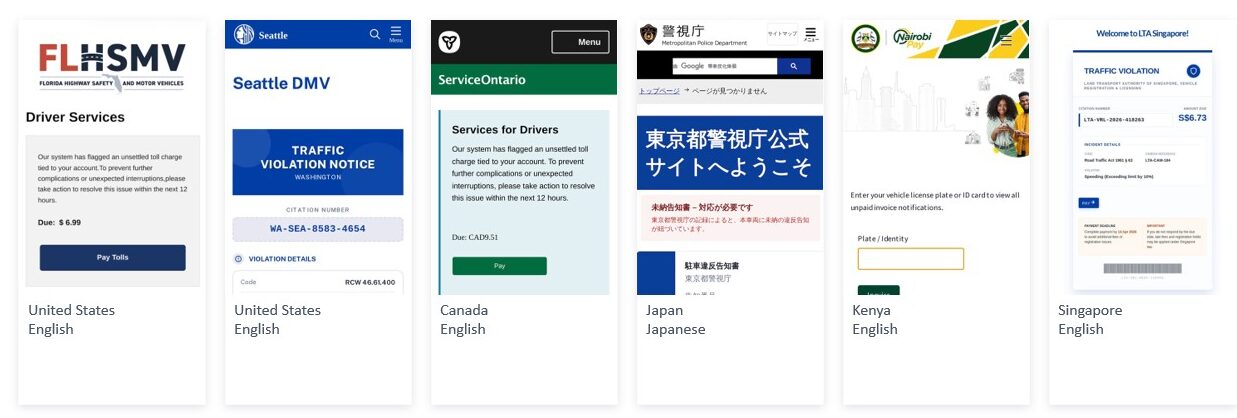
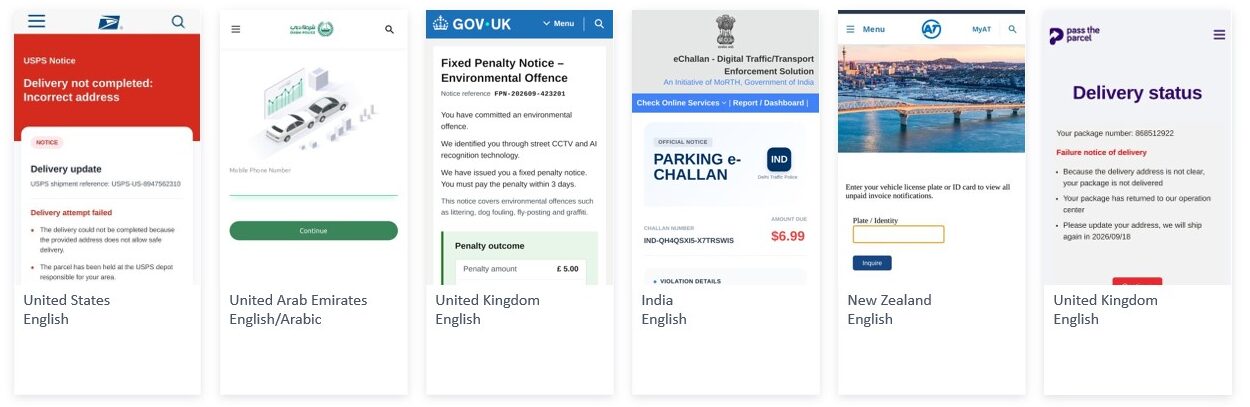
A medida que estas herramientas evolucionaron, emergió la plataforma Iron Man, ofreciendo más de 2,300 plantillas de phishing diseñadas para imitar una amplia variedad de entidades — desde bancos y minoristas hasta departamentos de policía y agencias gubernamentales — en múltiples industrias y países. Iron Man permitió a los estafadores personalizar contenido fraudulento de correo electrónico, texto y web con alto grado de sofisticación, aumentando la eficacia de sus fraudes.
Esta investigación transnacional reunió experiencia e inteligencia de múltiples organizaciones, incluyendo el Centro de Control de Cibercrimen de Japón, Health-ISAC, Resecurity, Cloudflare, Oracle, Proofpoint, TRM Labs y agencias internacionales de seguridad como el Servicio Secreto de Estados Unidos. Utilizando herramientas de IA y el intercambio colaborativo de inteligencia, los investigadores relacionaron cuentas, sitios web e infraestructuras dispersas para exponer la escala y complejidad de este ecosistema criminal.
A mediados de octubre de 2026, con el apoyo de una orden de la Corte de Distrito de EE.UU., Microsoft y Health-ISAC incautaron y redirigieron dominios que sustentaban las tres plataformas y deshabilitaron más de 20,000 cuentas relacionadas con YAM Store. Más de 100,000 dominios web fraudulentos usados para suplantación y fraude fueron bloqueados, interrumpiendo la cadena de suministro de estafas y elevando considerablemente la barrera para los cibercriminales que buscan explotar a consumidores y empresas.
Este desmantelamiento destaca una tendencia creciente en la ciberdelincuencia donde economías de servicios sofisticadas proveen a delincuentes con herramientas y infraestructuras listas para perpetrar fraudes a gran escala. Aunque YAM Store, CoGUI e Iron Man representan solo un segmento de esta red subterránea, su desmantelamiento dificulta significativamente la diseminación global de mensajes fraudulentos, protegiendo a millones de víctimas potenciales.
La Unidad de Crímenes Digitales de Microsoft ofrece recursos y recomendaciones adicionales para que los usuarios se protejan contra intentos de phishing, enfatizando la importancia de la vigilancia continua ante un panorama de amenazas cibernéticas en evolución.
Fuentes e informes originales
Read the original source ↗
Comentarios (0)
Aún no hay comentarios.
Escribe un comentario
Los comentarios se publican tras moderación. Tu nombre y comentario serán públicos. Cuenta