
Microsoft i Narodowa Policja Japonii demontują ogromną sieć cyberprzestępczą stojącą za ponad miliardem wiadomości oszustw
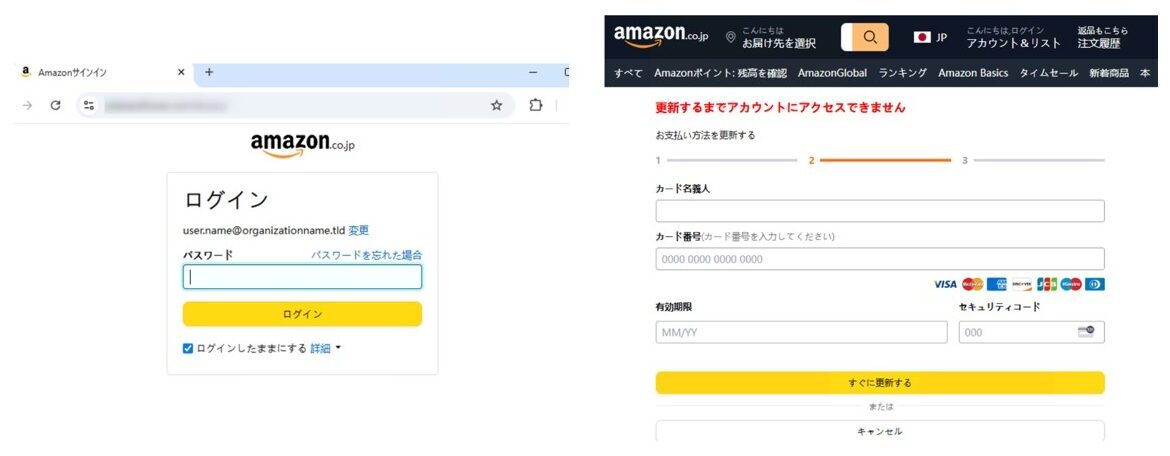
Image: Two side-by-side screenshots of Amazon Japan webpages. The left shows an Amazon.co.jp login page with email and password fields. The right shows a payment method update page with fields for cardholder name, card number, expiration date, and security · Source
Microsoft i Narodowa Policja Japonii współpracowały w celu zlikwidowania dużego rynku cyberprzestępczego umożliwiającego rozsyłanie ponad miliarda wiadomości phishingowych i oszustw na całym świecie, zakłócając usługi dostarczające przestępcom skradzione konta, zestawy phishingowe oraz fałszywe domeny.
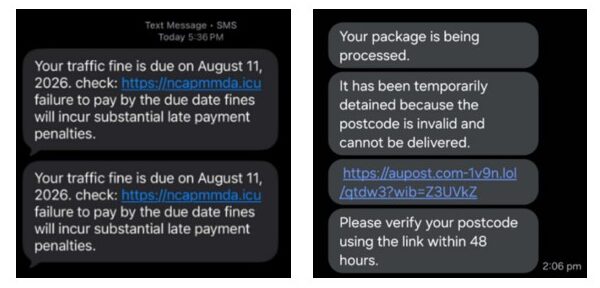
Fałszywe wiadomości tekstowe ostrzegające przed rzekomymi mandatami parkingowymi, dostawami czy niezapłaconymi rachunkami są powszechną uciążliwością, jednak niedawne działania Microsoftu i Narodowej Policji Japonii (NPA) obiecują znacząco zmniejszyć ich występowanie. Pod koniec 2025 roku NPA powiadomiła Microsoft o ukierunkowanych kampaniach oszustw dotykających mieszkańców Japonii, co doprowadziło do obszernego śledztwa, które ujawniło rozległy, chińskojęzyczny rynek cyberprzestępczy umożliwiający globalne operacje phishingowe.
Ten rynek opierał się na trzech kluczowych elementach: YAM Store, CoGUI i Iron Man. Od stycznia 2026 roku platformy te łącznie umożliwiły rozsyłanie ponad miliarda złośliwych wiadomości skierowanych do ponad 75 000 organizacji na całym świecie, w tym ponad 750 milionów wiadomości celowanych wyłącznie w klientów Microsoftu. Ofiarami byli zarówno zwykli konsumenci, jak i dostawcy usług zdrowotnych, instytucje finansowe oraz różnorodne przedsiębiorstwa w ponad 150 krajach.
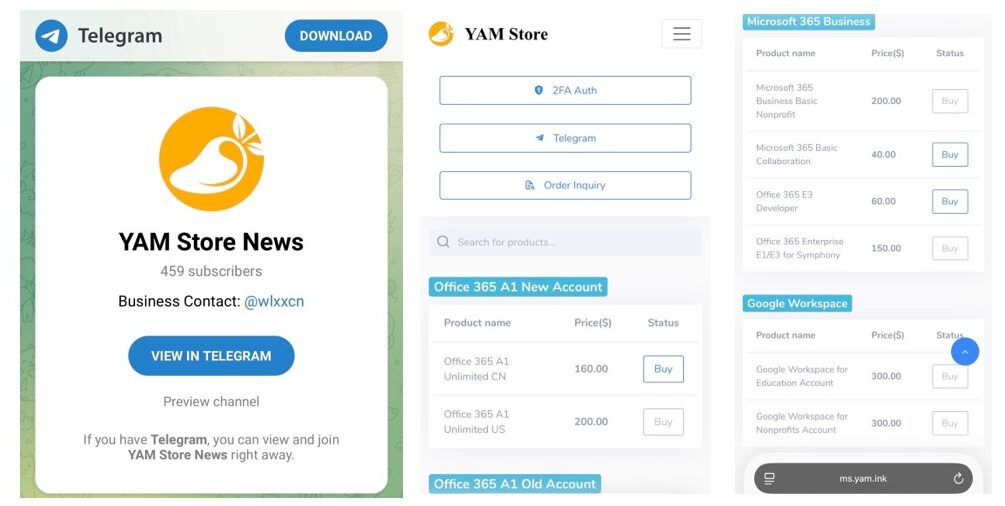
YAM Store funkcjonował jako nielegalny sklep internetowy, w którym przestępcy mogli kupować skradzione lub fałszywe konta Microsoft i Google, wraz z narzędziami do realizacji oszustw. Rynek ten przejmował także wygasłe domeny internetowe należące do legalnych organizacji, tworząc autentycznie wyglądające strony, by oszukańczo uzyskać konta Microsoft 365 do dalszej odsprzedaży. Uzupełniając YAM Store, zestaw phishingowy CoGUI oferował gotowe strony internetowe i szablony wiadomości podszywających się pod zaufane firmy, banki i agencje rządowe dla szybkiego wdrożenia kampanii.
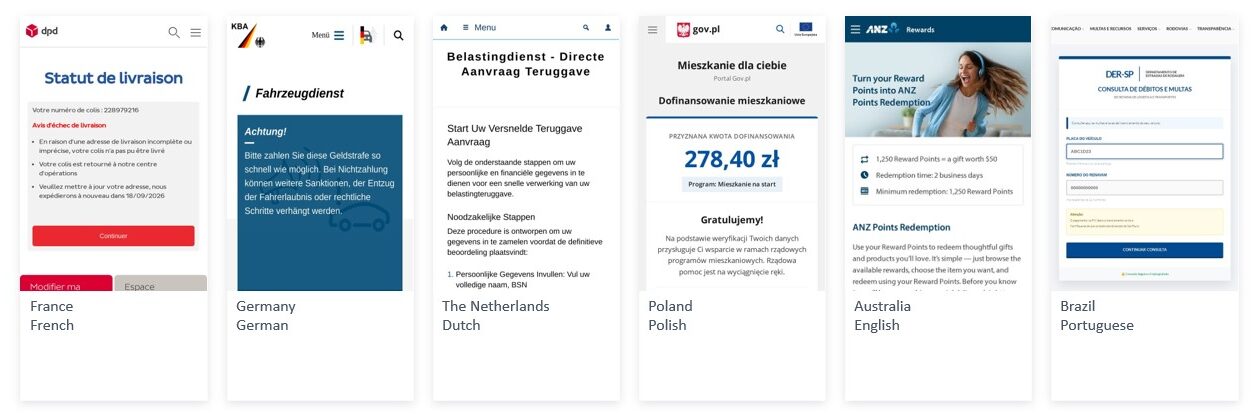
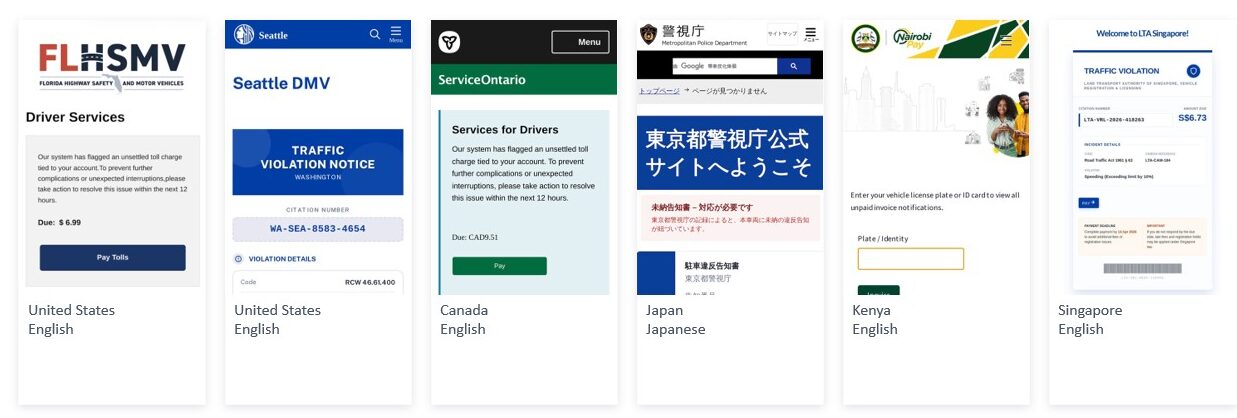
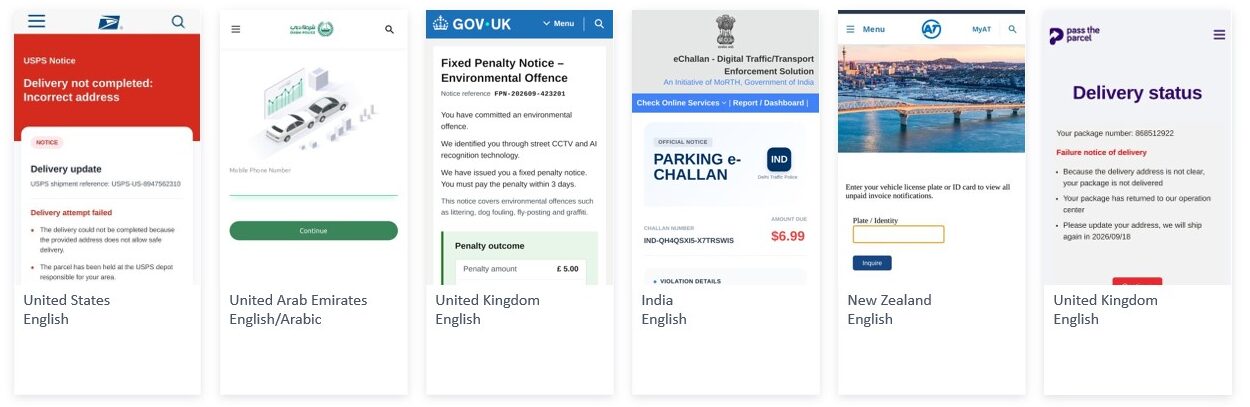
Wraz z rozwojem narzędzi pojawiła się platforma Iron Man oferująca ponad 2300 szablonów phishingowych dopasowanych do wielu podmiotów – od banków i detalistów po departamenty policji i instytucje rządowe – w różnych branżach i krajach. Iron Man umożliwiał oszustom dostosowywanie fałszywych treści e-mail, SMS i stron internetowych z dużą precyzją, zwiększając skuteczność ich oszustw.
To międzynarodowe śledztwo zgromadziło wiedzę i informacje wywiadowcze z wielu organizacji, w tym Japońskiego Centrum Kontroli Cyberprzestępczości, Health-ISAC, Resecurity, Cloudflare, Oracle, Proofpoint, TRM Labs oraz międzynarodowych organów ścigania, takich jak U.S. Secret Service. Wykorzystując narzędzia sztucznej inteligencji i współdzielenie informacji, śledczy powiązali różne konta, strony i infrastrukturę, aby ujawnić skalę i złożoność ekosystemu przestępczego.
W połowie października 2026 roku, na mocy nakazu sądu dystryktu USA, Microsoft i Health-ISAC przejęły i przekierowały domeny obsługujące trzy platformy oraz zablokowały ponad 20 000 kont powiązanych z YAM Store. Zablokowano też ponad 100 000 fałszywych domen internetowych używanych do podszywania się i oszustw, co zakłóciło łańcuch dostaw oszustw i znacznie utrudniło cyberprzestępcom możliwość wykorzystywania konsumentów i firm.
Ta akcja podkreśla rosnący trend w cyberprzestępczości, gdzie zaawansowane ekonomie usług dostarczają przestępcom gotowe narzędzia i infrastrukturę do ogromnej skali oszustw. Chociaż YAM Store, CoGUI i Iron Man stanowią tylko część tej podziemnej sieci, ich demontaż znacząco utrudnia globalne rozprzestrzenianie się oszustw, chroniąc miliony potencjalnych ofiar.
Jednostka ds. Cyfrowych Przestępstw Microsoftu oferuje dodatkowe zasoby i zalecenia dla użytkowników, by chronić się przed phishingiem, podkreślając potrzebę ciągłej czujności wobec zmieniającego się krajobrazu zagrożeń cybernetycznych.
Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto