
Microsoft og Japans nasjonale politi demonterer stort cyberkriminelt nettverk bak over én milliard svindelmeldinger
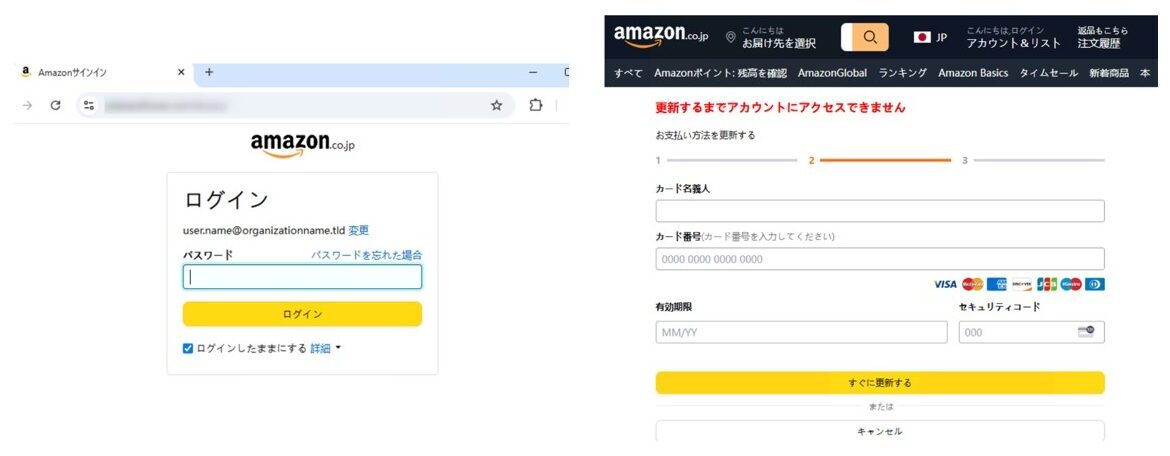
Bilde: Two side-by-side screenshots of Amazon Japan webpages. The left shows an Amazon.co.jp login page with email and password fields. The right shows a payment method update page with fields for cardholder name, card number, expiration date, and security · Kilde
Microsoft og Japans nasjonale politi samarbeidet for å stenge en stor cyberkrim-markedsplass som muliggjorde over én milliard phishing- og svindelmeldinger globalt, og forstyrret tjenester som forsynte kriminelle med stjålne kontoer, phishing-verktøy og falske domener.
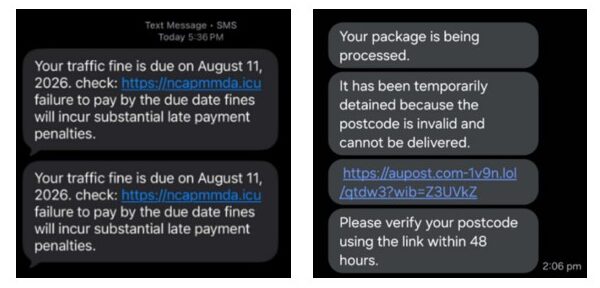
Svindeltekstmeldinger som advarer om falske parkeringsbøter, leveranser eller ubetalte regninger er utbredte plager, men nylige innsats fra Microsoft og Japans nasjonale politi (NPA) lover å redusere forekomsten betydelig. Sent i 2025 varslet NPA Microsoft om målrettede svindelkampanjer som rammet japanske innbyggere, noe som førte til en omfattende etterforskning som avslørte en stor kinesiskspråklig cyberkrim-markedsplass som muliggjorde globale phishing-operasjoner.
Denne markedsplassen var sentrert rundt tre hovedkomponenter: YAM Store, CoGUI og Iron Man. Siden januar 2026 har disse plattformene samlet muliggjort distribusjonen av over én milliard ondsinnede meldinger rettet mot mer enn 75 000 organisasjoner verden over, inkludert over 750 millioner meldinger rettet mot Microsoft-kunder alene. Ofrene varierte fra vanlige forbrukere til helseleverandører, finansinstitusjoner og ulike bedrifter i over 150 land.
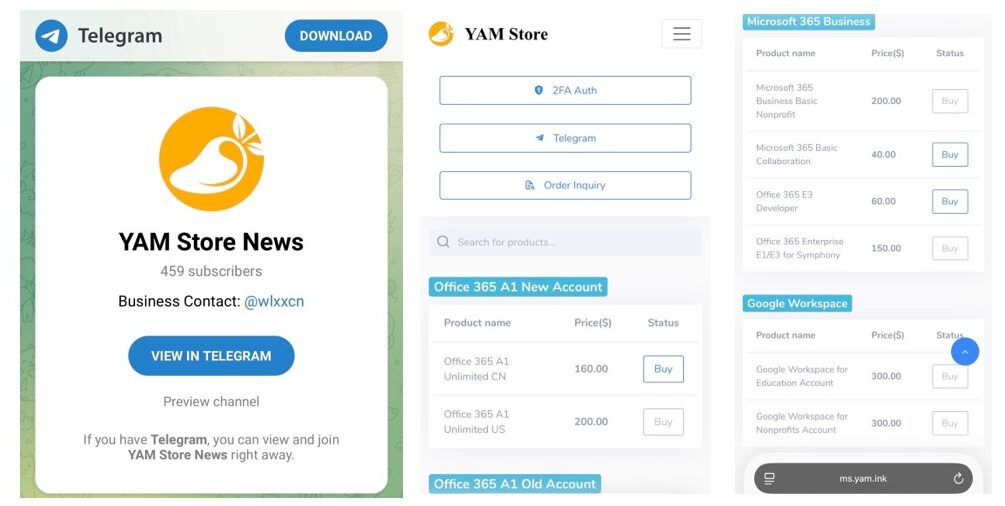
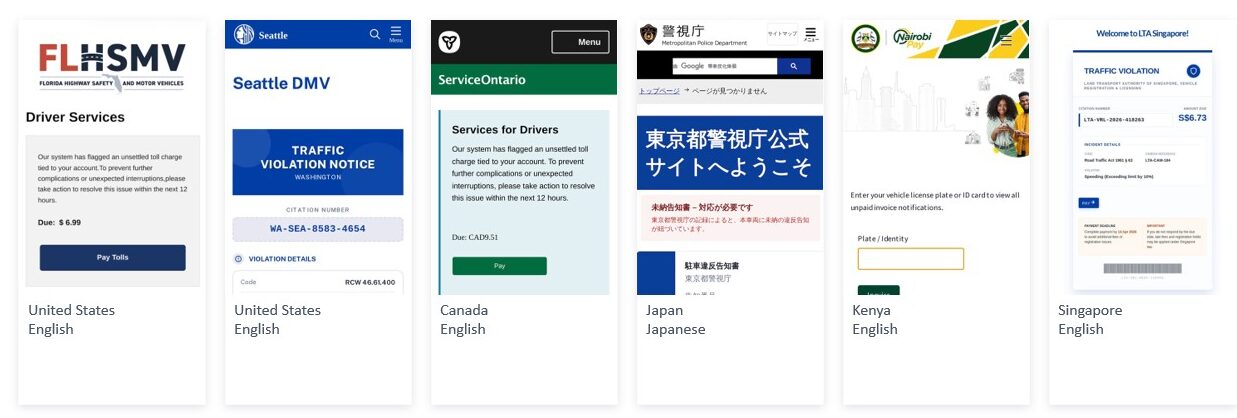
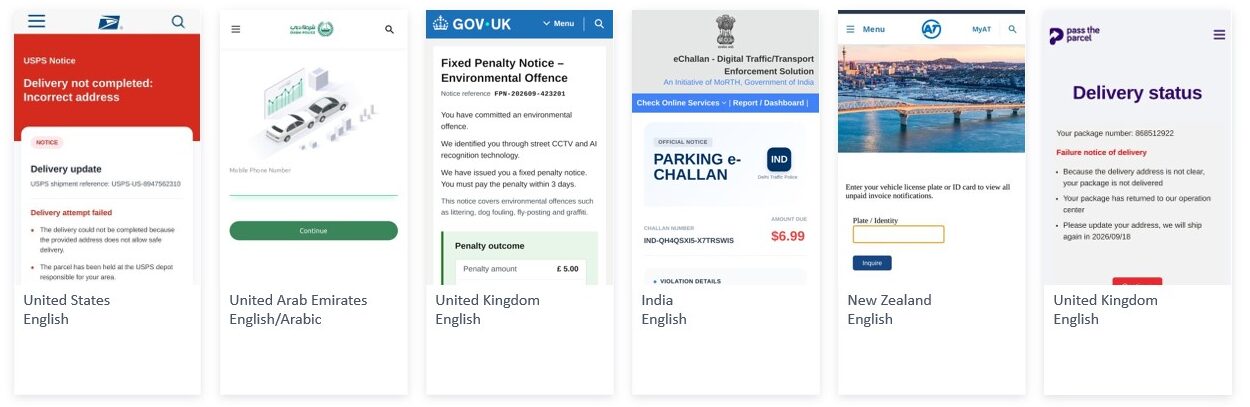
YAM Store fungerte som en ulovlig nettbutikk hvor kriminelle kunne kjøpe stjålne eller falske Microsoft- og Google-kontoer, i tillegg til verktøy som ble brukt for å utføre svindel. Markedsplassen kapret også utløpte nett-domener som tilhørte legitime organisasjoner, og gjenskapte autentiske nettsider for å svindelaktig skaffe Microsoft 365-kontoer til videresalg. Som et supplement til YAM Store tilbød phishing-verktøyet CoGUI ferdige nettsider og meldingsmaler som imiterte betrodde selskaper, banker og offentlige etater for rask distribusjon.
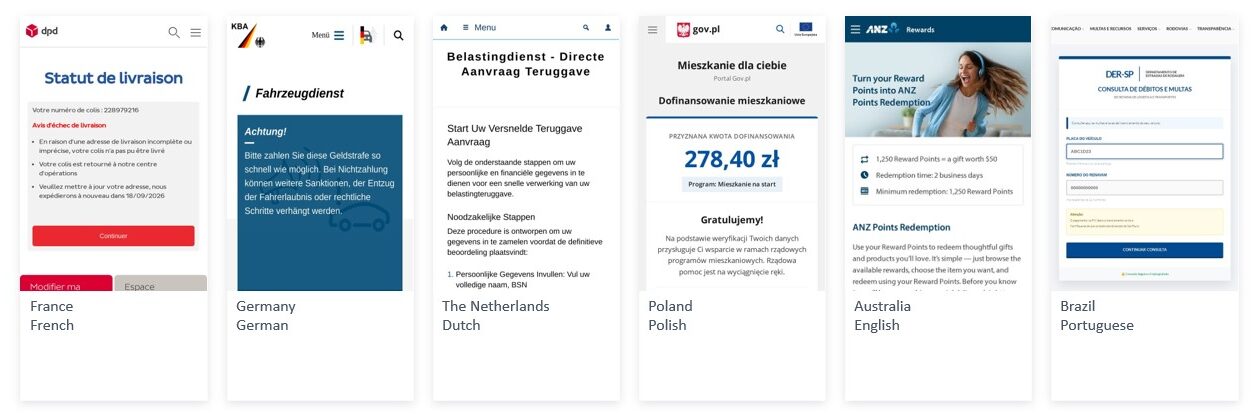
Etter hvert som disse verktøyene utviklet seg, oppstod Iron Man-plattformen, som tilbød over 2 300 phishing-maler tilpasset for å etterligne et bredt spekter av aktører – fra banker og detaljister til politidistrikter og statlige etater – innen flere bransjer og land. Iron Man gjorde det mulig for svindlere å tilpasse falsk e-post, tekst- og nettinnhold med høy grad av raffinement, noe som økte effektiviteten av svindlene.
Denne transnasjonale etterforskningen samlet ekspertise og etterretning fra flere organisasjoner, inkludert Japan Cybercrime Control Center, Health-ISAC, Resecurity, Cloudflare, Oracle, Proofpoint, TRM Labs og internasjonale rettshåndhevende myndigheter som den amerikanske Secret Service. Ved bruk av AI-verktøy og samarbeidende etterretningsdeling koblet etterforskerne sammen ulike kontoer, nettsider og infrastruktur for å avdekke omfanget og kompleksiteten i det kriminelle økosystemet.
I midten av oktober 2026, støttet av en ordre fra en amerikansk distriktsdomstol, beslagla og omdirigerte Microsoft og Health-ISAC domener som understøttet de tre plattformene, og deaktiverte over 20 000 kontoer relatert til YAM Store. Over 100 000 falske nettsider brukt til identitetstyveri og svindel ble blokkert, noe som forstyrret svindelens forsyningskjede og betydelig økte terskelen for at cyberkriminelle kan utnytte forbrukere og bedrifter.
Denne nedleggelsen fremhever en voksende trend innen cyberkriminalitet hvor sofistikerte tjenesteøkonomier tilbyr kriminelle ferdige verktøy og infrastruktur for å utføre svindel på massiv skala. Selv om YAM Store, CoGUI og Iron Man bare representerer en del av dette underjordiske nettverket, hindrer deres demontering betydelig den globale spredningen av svindelmeldinger og beskytter millioner av potensielle ofre.
Microsofts Digital Crimes Unit tilbyr flere ressurser og anbefalinger for brukere om hvordan man kan beskytte seg mot phishing-forsøk, med vekt på viktigheten av kontinuerlig årvåkenhet i et stadig skiftende trusselbilde.
Kilder og originalrapportering
Les originalkilden ↗
Kommentarer (0)
Ingen kommentarer ennå. Start diskusjonen.
Skriv en kommentar
Kommentarer publiseres etter moderering. Ditt navn og kommentar vil være synlige offentlig. Konto