
„Microsoft“ ir Japonijos nacionalinė policija išardė milžinišką už daugiau nei milijardo apgaulingų žinučių atsakingą kibernetinio nusikalstamumo tinklą
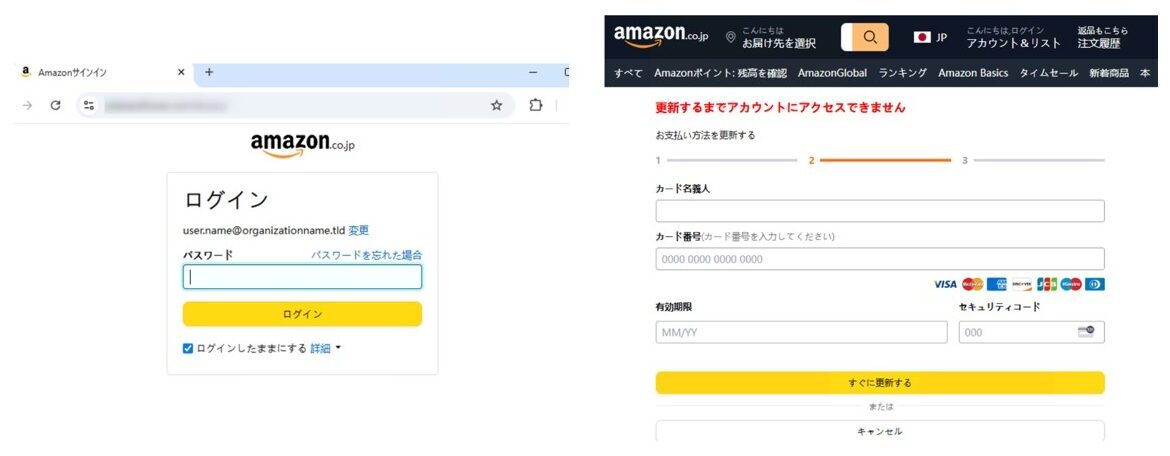
Vaizdas: Two side-by-side screenshots of Amazon Japan webpages. The left shows an Amazon.co.jp login page with email and password fields. The right shows a payment method update page with fields for cardholder name, card number, expiration date, and security · Šaltinis
„Microsoft“ ir Japonijos nacionalinė policijos agentūra bendradarbiavo nutraukdami didelę kibernetinio nusikalstamumo rinką, leidžiančią perduoti daugiau nei milijardą apgaulingų ir sukčių pranešimų visame pasaulyje, taip sutrikdydami paslaugas, kurios teikė nusikaltėliams pavogtas paskyras, sukčiavimo rinkinius ir apgaulingas domenų sritis.
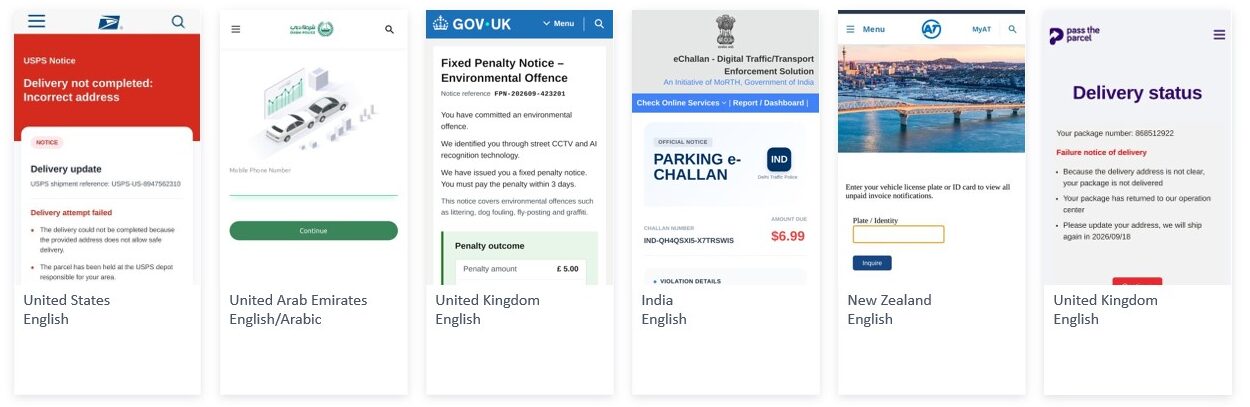
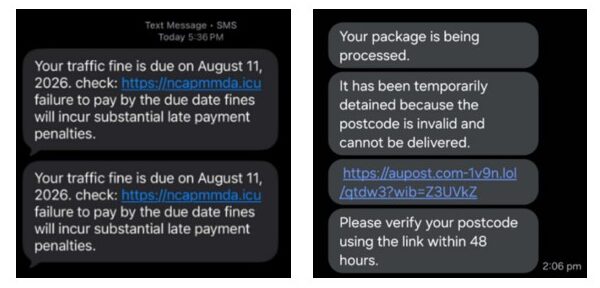
Apgaulingi žinučių pranešimai, įspėjantys apie netikras stovėjimo aikštelės baudas, pristatymus ar nesumokėtus sąskaitas, yra visur pasitaikantys nepatogumai, tačiau neseniai „Microsoft“ ir Japonijos nacionalinė policijos agentūra (NPA) pasiūlė reikšmingai sumažinti jų paplitimą. 2025 m. pabaigoje NPA informavo „Microsoft“ apie taikinius sukčiavimo kampanijose, veikiančiose Japonijos gyventojus, kas paskatino išsamų tyrimą, atskleidusį didelę Kinų kalbos kibernetinio nusikalstamumo rinką, palaikančią pasaulines sukčiavimo operacijas.
Ši rinka buvo sutelkta į tris pagrindines dalis: YAM Store, CoGUI ir Iron Man. Nuo 2026 m. sausio šios platformos iš viso palengvino daugiau nei milijardo žalingų pranešimų paskirstymą, kurių tikslas buvo daugiau nei 75 000 organizacijų visame pasaulyje, iš jų daugiau nei 750 milijonų žinučių buvo nukreiptos į „Microsoft“ klientus. Aukos apėmė tiek kasdienius vartotojus, tiek sveikatos priežiūros teikėjus, finansų institucijas ir įvairias įmones daugiau nei 150 šalių.
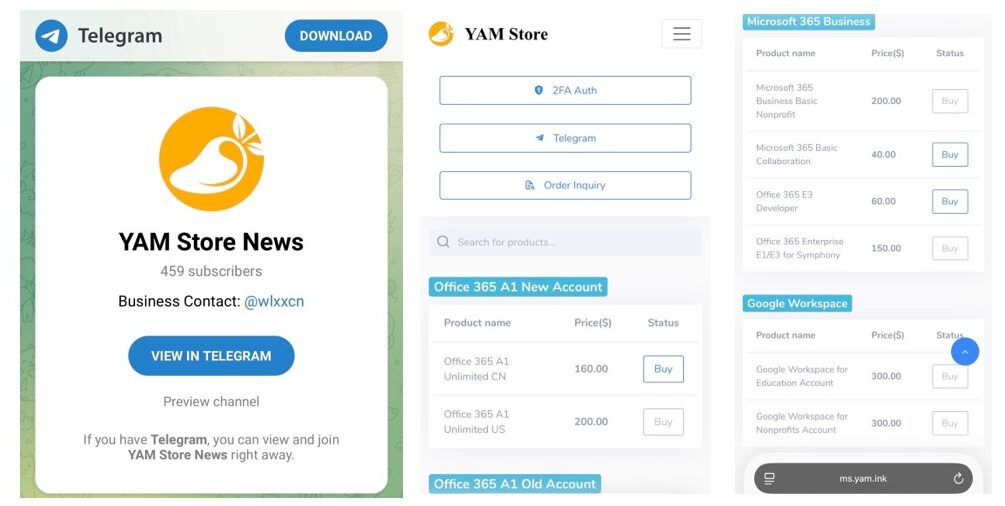
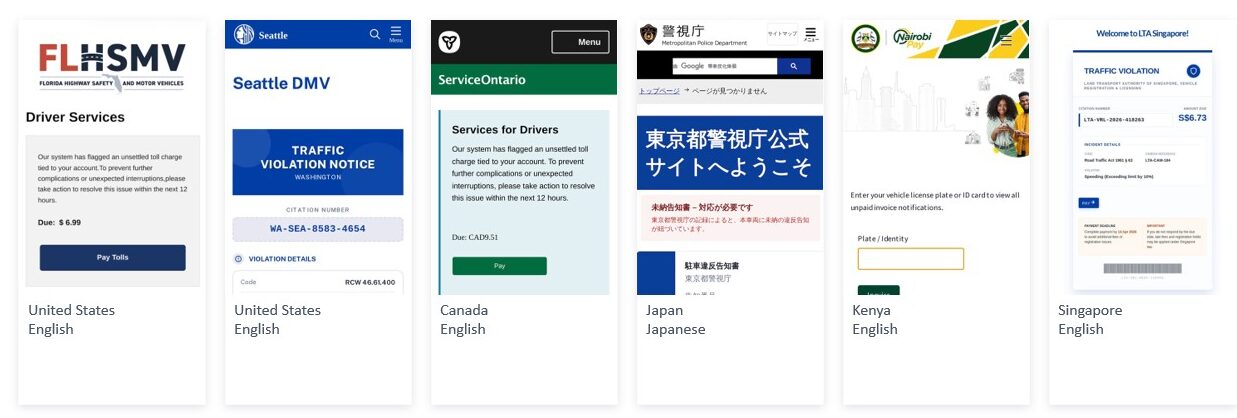
YAM Store veikė kaip nelegali internetinė parduotuvė, kur nusikaltėliai galėjo įsigyti pavogtų ar suklastotų „Microsoft“ ir „Google“ paskyrų kartu su įrankiais, naudojamais sukčiavimui vykdyti. Rinka taip pat užvaldė pasibaigusius teisėtų organizacijų interneto domenus, atkurdamas autentiškai atrodančias svetaines, siekdamas apgaulingai įgyti „Microsoft 365“ paskyras perpardavimui. Papildydamas YAM Store, CoGUI sukčiavimo rinkinys suteikė paruoštas svetaines ir žinučių šablonus, apsimetančius patikimomis įmonėmis, bankais ir vyriausybės agentūromis greitam diegimui.
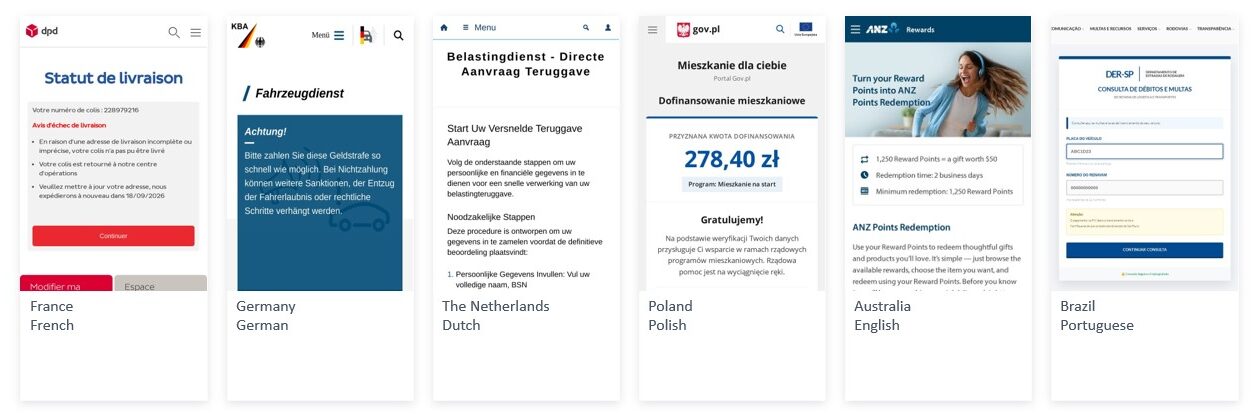
Kai šie įrankiai vystėsi, atsirado Iron Man platforma, siūlanti daugiau nei 2300 sukčiavimo šablonų, pritaikytų imituoti daugybę subjektų – nuo bankų ir mažmenininkių iki policijos departamentų ir vyriausybės agentūrų – skirtinguose sektoriuose ir šalyse. Iron Man leido sukčiams aukšto lygio sudėtingumu pritaikyti apgaulingą el. pašto, teksto ir interneto turinį, padidindamas jų sukčiavimo efektyvumą.
Šis tarptautinis tyrimas sujungė ekspertizmą ir žvalgybos duomenis iš įvairių organizacijų, tarp jų Japonijos kibernetinio nusikalstamumo kontrolės centro, Health-ISAC, Resecurity, Cloudflare, Oracle, Proofpoint, TRM Labs, taip pat tarptautinių teisėsaugos institucijų, tokių kaip JAV Slaptosios Tarnybos. Naudodami dirbtinio intelekto įrankius ir bendradarbiaudami keičiantis žvalgybos duomenimis, tyrėjai susiejo skirtingas paskyras, svetaines ir infrastruktūrą, atskleisdami nusikalstamos ekosistemos mastą ir sudėtingumą.
2026 m. spalio viduryje, remiantis JAV apygardos teismo įsakymu, „Microsoft“ ir Health-ISAC konfiskavo ir nukreipė tris platformas palaikančius domenus bei išjungė daugiau nei 20 000 paskyrų, susijusių su YAM Store. Buvo užblokuota daugiau nei 100 000 apgaulingų interneto domenų, naudotų apsimetinėjimui ir sukčiavimui, kas sutrikdė sukčių tiekimo grandinę ir gerokai padidino kliūtis kibernetiniams nusikaltėliams, siekiantiems išnaudoti vartotojus ir įmones.
Šis demontavimas atspindi augančią tendenciją kibernetinio nusikalstamumo srityje, kur sudėtingos paslaugų ekonomikos tiekia nusikaltėliams paruoštus įrankius ir infrastruktūrą, leidžiančią vykdyti sukčiavimus didžiuliu mastu. Nors YAM Store, CoGUI ir Iron Man sudaro tik dalį šio požeminio tinklo, jų išardymas reikšmingai trukdo apgaulingų žinučių pasauliniam platinimui, apsaugodamas milijonus potencialių aukų.
„Microsoft“ Skaitmeninių nusikaltimų skyrius siūlo papildomų išteklių ir rekomendacijų, kaip naudotojai gali apsisaugoti nuo sukčiavimo mėginimų, pabrėždamas nuolatinės budrumo svarbą besikeičiančioje kibernetinėje grėsmių aplinkoje.
Šaltiniai ir originalūs pranešimai
Skaityti originalų šaltinį ↗
Komentarai (0)
Komentarų dar nėra. Pradėkite diskusiją.
Rašyti komentarą
Komentarai publikuojami po moderavimo. Jūsų vardas ir komentaras bus vieši. Paskyra