
Microsoft und die Nationale Polizei Japans zerschlagen massive Cybercrime-Netzwerk hinter über einer Milliarde Betrugsnachrichten
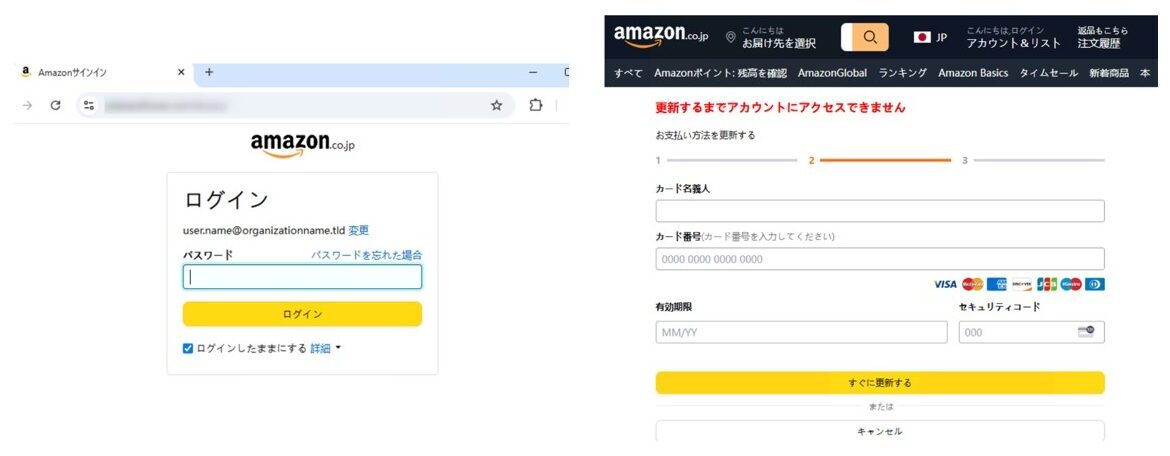
Image: Two side-by-side screenshots of Amazon Japan webpages. The left shows an Amazon.co.jp login page with email and password fields. The right shows a payment method update page with fields for cardholder name, card number, expiration date, and security · Source
Microsoft und die Nationale Polizeiagentur Japans arbeiteten zusammen, um einen großen Cybercrime-Marktplatz zu schließen, der weltweit über eine Milliarde Phishing- und Betrugsnachrichten ermöglichte, und unterbanden Dienste, die Kriminelle mit gestohlenen Konten, Phishing-Kits und betrügerischen Domains versorgten.
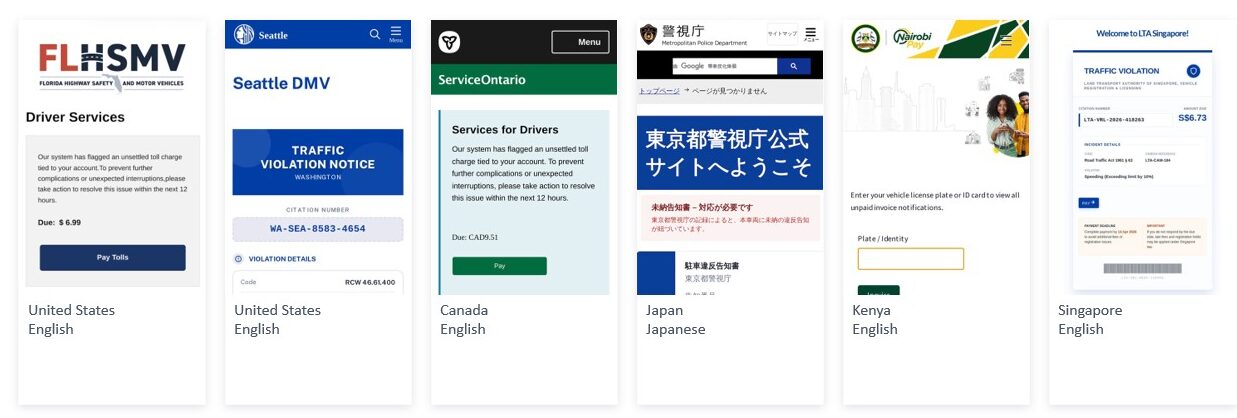
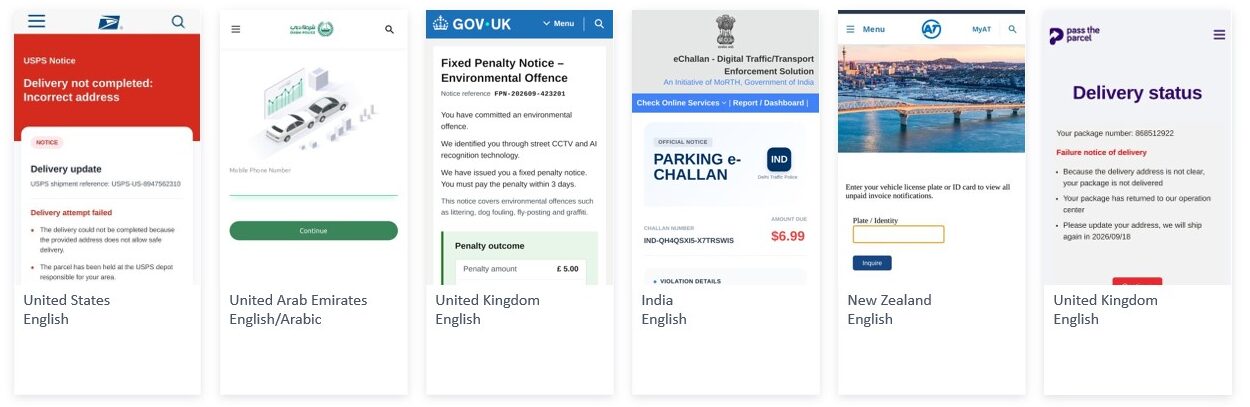
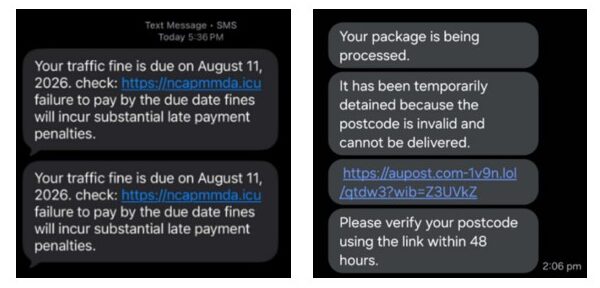
Betrügerische Textnachrichten, die vor angeblichen Strafzetteln fürs Parken, Lieferungen oder unbezahlten Rechnungen warnen, sind allgegenwärtige Belästigungen, doch jüngste Bemühungen von Microsoft und der Nationalen Polizeiagentur Japans (NPA) versprechen, deren Verbreitung deutlich zu reduzieren. Ende 2025 informierte die NPA Microsoft über gezielte Betrugskampagnen, die japanische Bewohner betrafen, was zu einer umfangreichen Untersuchung führte, die einen weiten chinesischsprachigen Cybercrime-Marktplatz aufdeckte, der globale Phishing-Operationen ermöglichte.
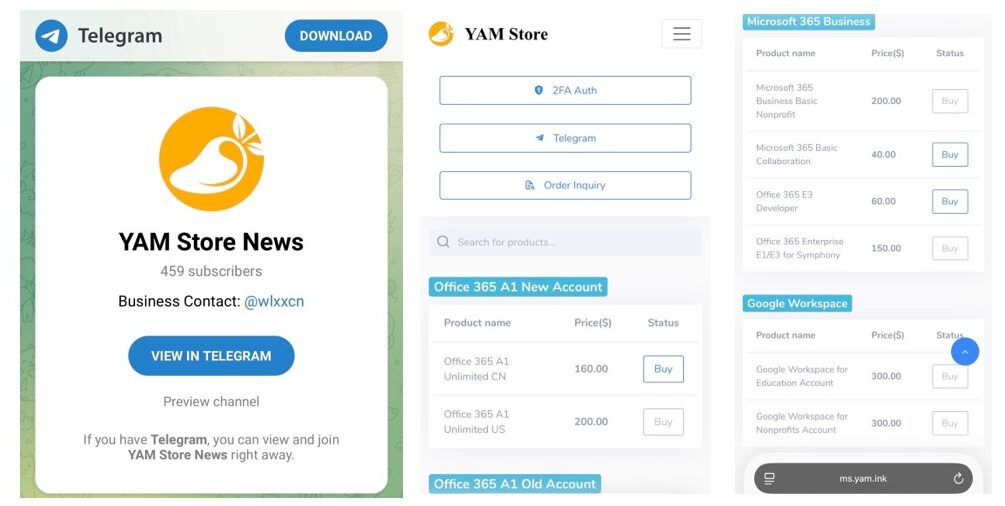
Dieser Marktplatz basierte auf drei Hauptkomponenten: YAM Store, CoGUI und Iron Man. Seit Januar 2026 erleichterten diese Plattformen gemeinsam die Verbreitung von über einer Milliarde bösartiger Nachrichten, die sich an mehr als 75.000 Organisationen weltweit richteten, darunter über 750 Millionen Nachrichten allein, die Microsoft-Kunden betrafen. Die Opfer reichten von normalen Verbrauchern bis hin zu Gesundheitsdienstleistern, Finanzinstituten und verschiedenen Unternehmen in über 150 Ländern.
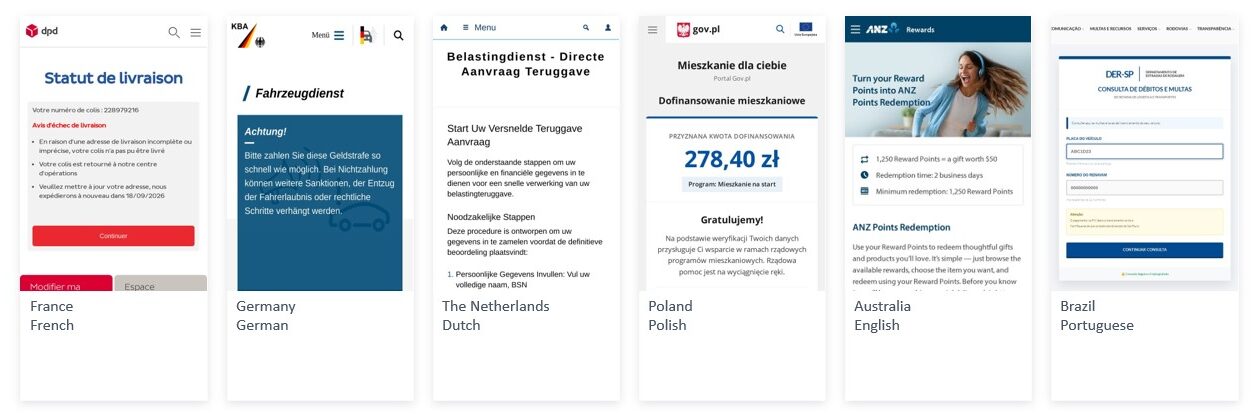
YAM Store fungierte als ein illegaler Online-Shop, in dem Kriminelle gestohlene oder betrügerische Microsoft- und Google-Konten sowie Werkzeuge zum Ausführen von Betrügereien erwerben konnten. Der Marktplatz kapert zudem abgelaufene Webdomains legitimer Organisationen, um authentisch aussehende Websites zu erstellen und so betrügerisch Microsoft 365-Konten zum Weiterverkauf zu erlangen. Ergänzend zu YAM Store bot das Phishing-Kit CoGUI fertige Websites und Nachrichtenvorlagen, die vertrauenswürdige Unternehmen, Banken und Regierungsbehörden nachahmen, um eine schnelle Ausrollung zu ermöglichen.
Mit der Weiterentwicklung dieser Werkzeuge entstand die Plattform Iron Man, die über 2.300 Phishing-Vorlagen anbot, die eine breite Palette von Institutionen – von Banken und Einzelhändlern bis hin zu Polizeidienststellen und Regierungsbehörden – in verschiedenen Branchen und Ländern imitieren. Iron Man ermöglichte Betrügern die hochgradige Anpassung von betrügerischen E-Mail-, Text- und Webinhalten, was die Wirksamkeit ihrer Betrugsmaschen steigerte.
Diese transnationale Untersuchung vereinte Expertise und Informationen von mehreren Organisationen, darunter das Japan Cybercrime Control Center, Health-ISAC, Resecurity, Cloudflare, Oracle, Proofpoint, TRM Labs und internationale Strafverfolgungsbehörden wie dem United States Secret Service. Mithilfe von KI-Tools und kollaborativem Informationsaustausch verknüpften die Ermittler verstreute Konten, Websites und Infrastruktur, um das Ausmaß und die Komplexität des kriminellen Ökosystems aufzudecken.
Mitte Oktober 2026, unterstützt durch eine Anordnung des US-Bezirksgerichts, beschlagnahmten Microsoft und Health-ISAC die Domains, die die drei Plattformen stützten, und deaktivierten über 20.000 mit YAM Store verbundene Konten. Über 100.000 betrügerische Webdomains, die zur Nachahmung und zum Betrug genutzt wurden, wurden gesperrt, wodurch die Betrugs-Lieferkette unterbrochen und die Hürden für Cyberkriminelle, die Verbraucher und Unternehmen ausnutzen wollen, erheblich erhöht wurden.
Diese Abschaltung verdeutlicht einen wachsenden Trend im Cybercrime, bei dem hochentwickelte Dienstleistungsökonomien Kriminellen schlüsselfertige Tools und Infrastrukturen für groß angelegten Betrug bereitstellen. Obwohl YAM Store, CoGUI und Iron Man nur einen Teil dieses Untergrundnetzwerks darstellen, erschwert ihre Zerschlagung die weltweite Verbreitung von Betrugsnachrichten erheblich und schützt Millionen potenzieller Opfer.
Die Digital Crimes Unit von Microsoft bietet weitere Ressourcen und Empfehlungen für Nutzer zum Schutz vor Phishing-Angriffen und unterstreicht die Bedeutung ständiger Wachsamkeit angesichts einer sich wandelnden Bedrohungslandschaft im Cyberraum.
Quellen und Originalberichte
Read the original source ↗
Kommentare (0)
Noch keine Kommentare.
Kommentar schreiben
Kommentare erscheinen nach Moderation. Name und Kommentar werden öffentlich angezeigt. Konto