
Microsoft и Национальная полиция Японии разобрали крупную сеть киберпреступности, стоящую за более чем миллиардами мошеннических сообщений
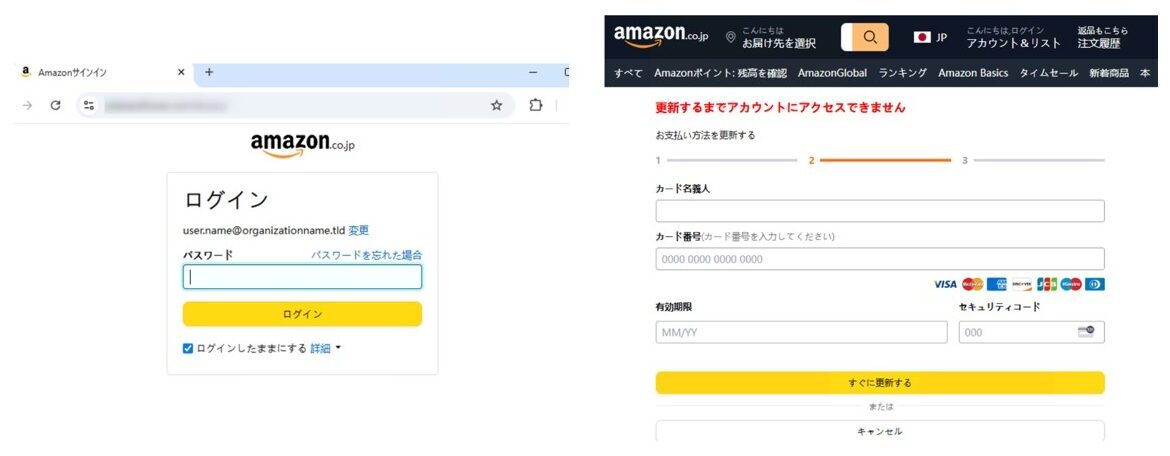
Image: Two side-by-side screenshots of Amazon Japan webpages. The left shows an Amazon.co.jp login page with email and password fields. The right shows a payment method update page with fields for cardholder name, card number, expiration date, and security · Source
Microsoft и Национальное агентство полиции Японии совместно уничтожили крупный киберпреступный рынок, который обеспечивал распространение более миллиарда фишинговых и мошеннических сообщений по всему миру, разрушив сервисы, предоставлявшие преступникам украденные аккаунты, фишинговые наборы и поддельные домены.
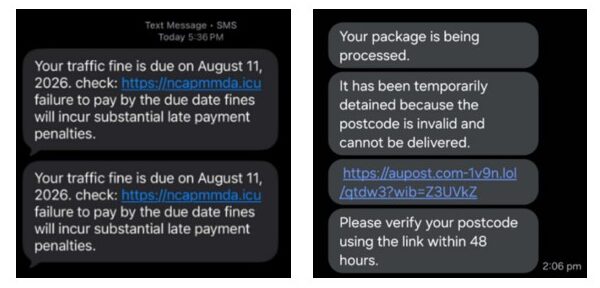
Мошеннические текстовые сообщения с предупреждениями о фальшивых штрафах за парковку, доставках или неоплаченных счетах повсеместны и являются раздражающей проблемой, однако недавние усилия Microsoft и Национального агентства полиции Японии (NPA) обещают значительно снизить их количество. В конце 2025 года NPA уведомило Microsoft о целевых мошеннических кампаниях, затрагивающих жителей Японии, что привело к масштабному расследованию, выявившему обширный китайскоязычный киберпреступный рынок, способствующий глобальным операциям фишинга.
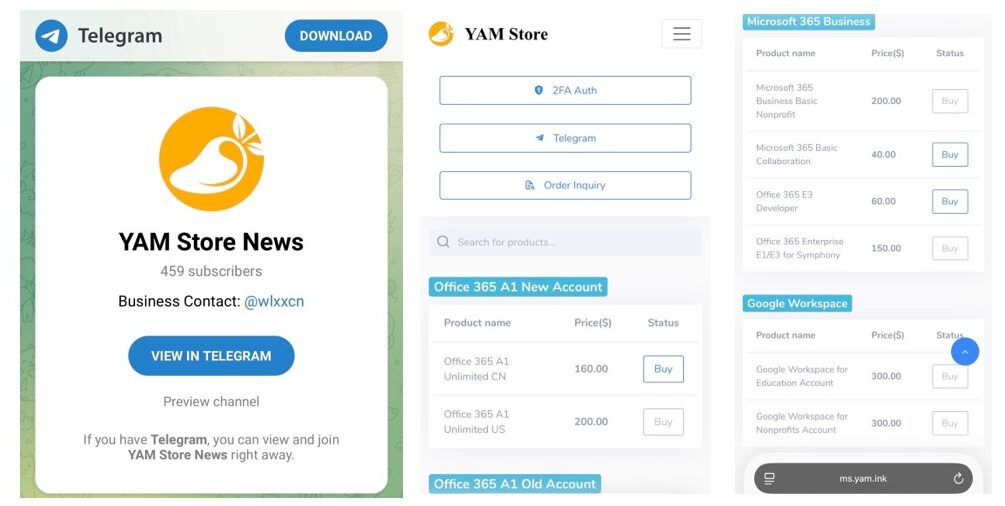
Этот рынок был сосредоточен вокруг трёх ключевых элементов: YAM Store, CoGUI и Iron Man. С января 2026 года эти платформы совместно обеспечили распространение более одного миллиарда вредоносных сообщений, нацеленных на более чем 75 000 организаций по всему миру, включая свыше 750 миллионов сообщений, направленных исключительно на клиентов Microsoft. Жертвами становились как обычные потребители, так и медицинские учреждения, финансовые институты и различные предприятия более чем 150 стран.
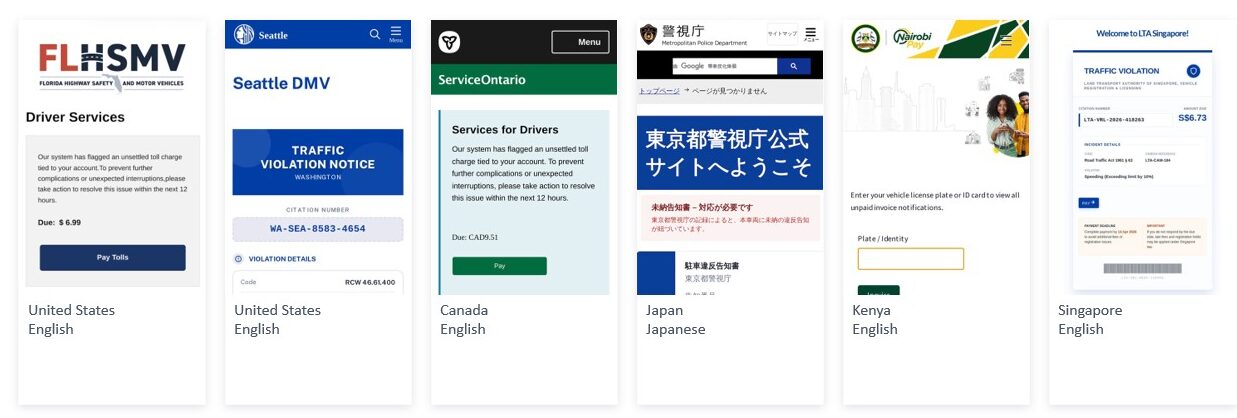
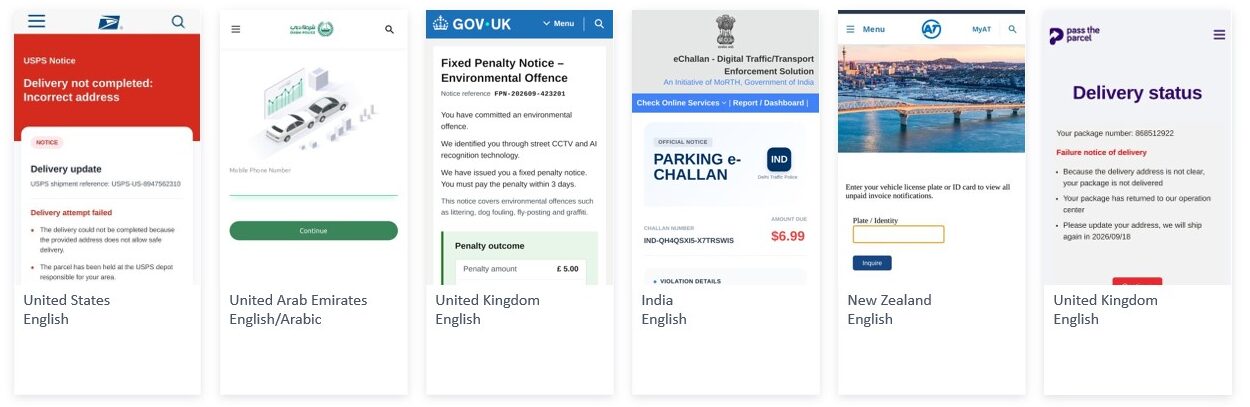
YAM Store функционировал как нелегальный онлайн-магазин, где преступники могли приобретать украденные или мошеннические аккаунты Microsoft и Google, а также инструменты для осуществления мошенничества. Рынок также захватывал истекшие домены законных организаций, воссоздавая подлинно выглядящие веб-сайты для мошеннического получения аккаунтов Microsoft 365 с последующей перепродажей. В дополняющих YAM Store наборах фишинга CoGUI предлагались готовые сайты и шаблоны сообщений, имитирующие доверенные компании, банки и государственные учреждения для быстрой реализации.
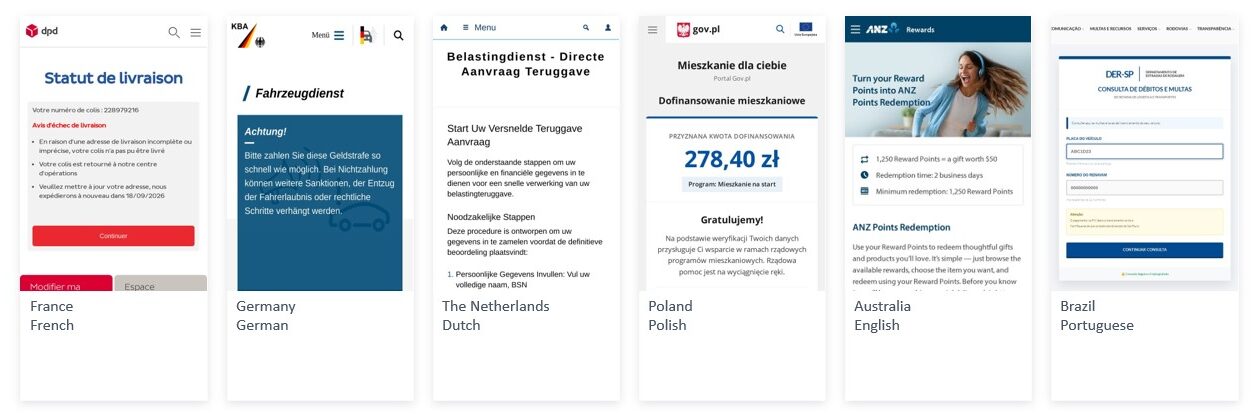
По мере развития инструментов появилась платформа Iron Man, предлагающая более 2300 фишинговых шаблонов, адаптированных для имитации широкого круга организаций — от банков и ритейлеров до полицейских департаментов и государственных агентств — в различных отраслях и странах. Iron Man позволял мошенникам настраивать поддельные электронные письма, SMS и веб-контент с высокой степенью совершенства, повышая эффективность их мошеннических действий.
Это транснациональное расследование объединило знания и разведданные от множества организаций, включая Японский центр борьбы с киберпреступностью, Health-ISAC, Resecurity, Cloudflare, Oracle, Proofpoint, TRM Labs и международные правоохранительные органы, такие как Секретная служба США. Используя инструменты искусственного интеллекта и совместный обмен информацией, следователи связали разрозненные аккаунты, сайты и инфраструктуру, чтобы раскрыть масштаб и сложность преступной экосистемы.
В середине октября 2026 года, при поддержке распоряжения окружного суда США, Microsoft и Health-ISAC изъяли и перенаправили домены, поддерживающие три платформы, а также отключили более 20 000 аккаунтов, связанных с YAM Store. Более 100 000 мошеннических веб-доменов, использовавшихся для подделок и мошенничества, были заблокированы, что нарушило цепочку поставок мошенничества и значительно повысило барьеры для киберпреступников, стремящихся эксплуатировать потребителей и бизнес.
Это пресечение подчеркивает растущую тенденцию в киберпреступности, где сложные сервисные экономики обеспечивают преступников готовыми инструментами и инфраструктурой для масштабных мошенничеств. Хотя YAM Store, CoGUI и Iron Man представляют лишь часть этой подпольной сети, их ликвидация значительно затрудняет глобальное распространение мошеннических сообщений, защищая миллионы потенциальных жертв.
Цифровое подразделение Microsoft по борьбе с преступлениями предлагает дополнительные ресурсы и рекомендации для пользователей по защите от фишинга, подчеркивая важность постоянной бдительности в условиях меняющегося ландшафта киберугроз.
Источники и первоисточники
Read the original source ↗
Комментарии (0)
Комментариев пока нет. Начните обсуждение.
Написать комментарий
Комментарии публикуются после модерации. Ваше имя и комментарий будут видны всем. Аккаунт