
Microsoft och Japans nationella polis upplöser massiv cyberbrottslingnätverk bakom över en miljard bluffmeddelanden
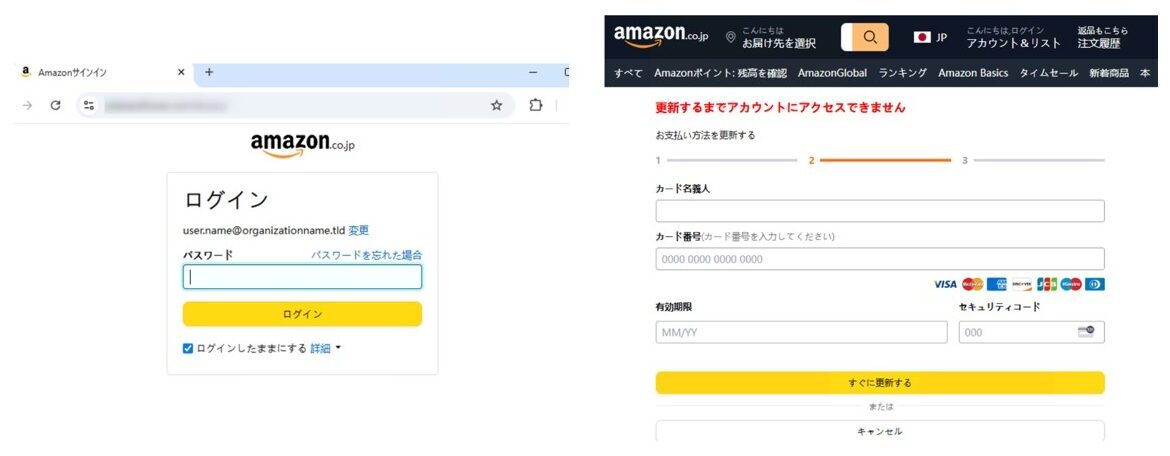
Bild: Two side-by-side screenshots of Amazon Japan webpages. The left shows an Amazon.co.jp login page with email and password fields. The right shows a payment method update page with fields for cardholder name, card number, expiration date, and security · Källa
Microsoft och Japans nationella polismyndighet samarbetade för att stänga ner en stor cyberbrottsmarknad som möjliggjorde över en miljard nätfiske- och bluffmeddelanden världen över. Insatsen störde tjänster som tillhandahöll kriminella stulna konton, nätfiskekit och falska domäner.
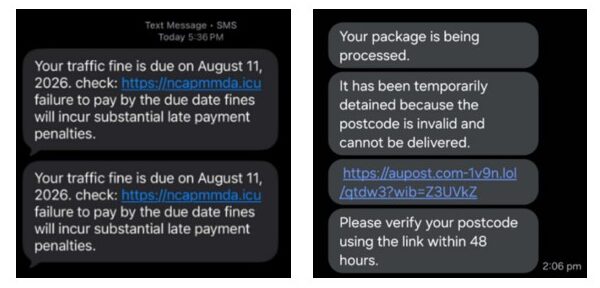
Bluffmeddelanden via sms som varnar för falska parkeringsböter, leveranser eller obetalda räkningar är vanliga och irriterande, men nyliga insatser av Microsoft och Japans nationella polismyndighet (NPA) lovar att minska deras förekomst betydligt. I slutet av 2025 rapporterade NPA till Microsoft om riktade bluffkampanjer som drabbade japanska invånare, vilket ledde till en omfattande utredning som avslöjade en stor kinesiskpråkig cyberbrottsmarknad som möjliggjorde globala nätfiskeoperationer.
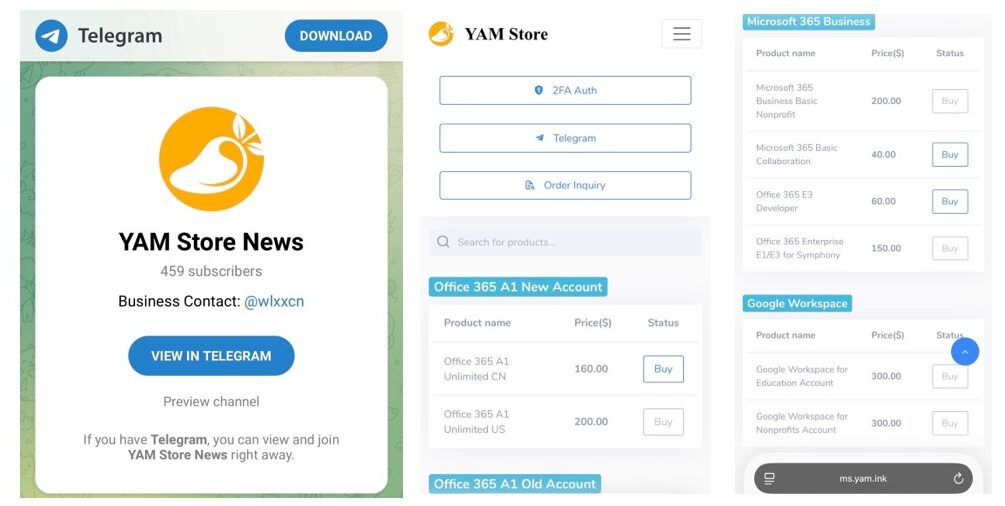
Denna marknad kretsade kring tre huvudkomponenter: YAM Store, CoGUI och Iron Man. Sedan januari 2026 har dessa plattformar gemensamt möjliggjort distributionen av över en miljard skadliga meddelanden riktade till mer än 75 000 organisationer världen över, inklusive över 750 miljoner meddelanden riktade till Microsofts kunder enbart. Offren varierade från vanliga konsumenter till vårdgivare, finansinstitut och olika företag i över 150 länder.
YAM Store fungerade som en olaglig nätbutik där kriminella kunde köpa stulna eller falska Microsoft- och Google-konton samt verktyg som användes för att genomföra bedrägerier. Marknaden kapade också utgångna webbdomäner tillhörande legitima organisationer och återskapade autentiskt utseende webbplatser för att bedrägligt få tag på Microsoft 365-konton för vidareförsäljning. Som komplement till YAM Store erbjöd nätfiskekitet CoGUI färdiga webbplatser och meddelandemallar som utgav sig för att komma från betrodda företag, banker och myndigheter för snabb användning.
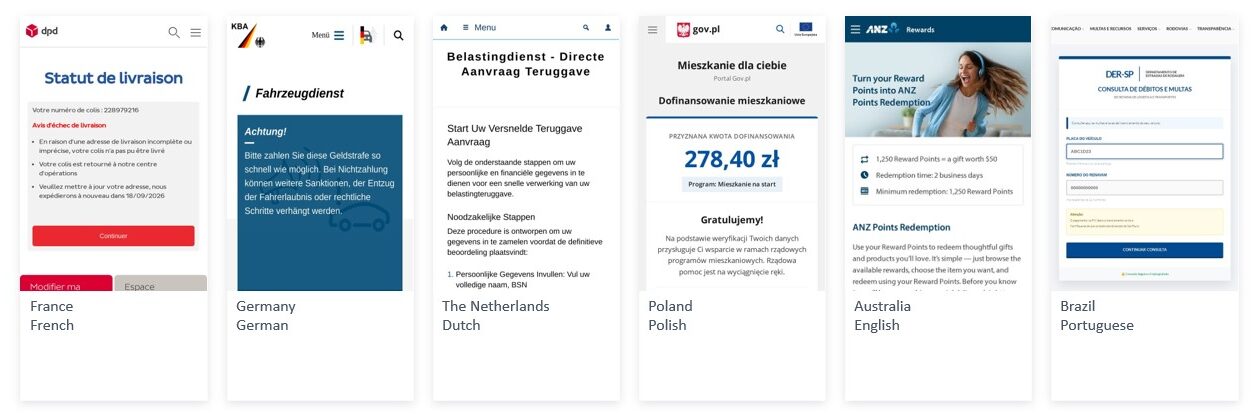
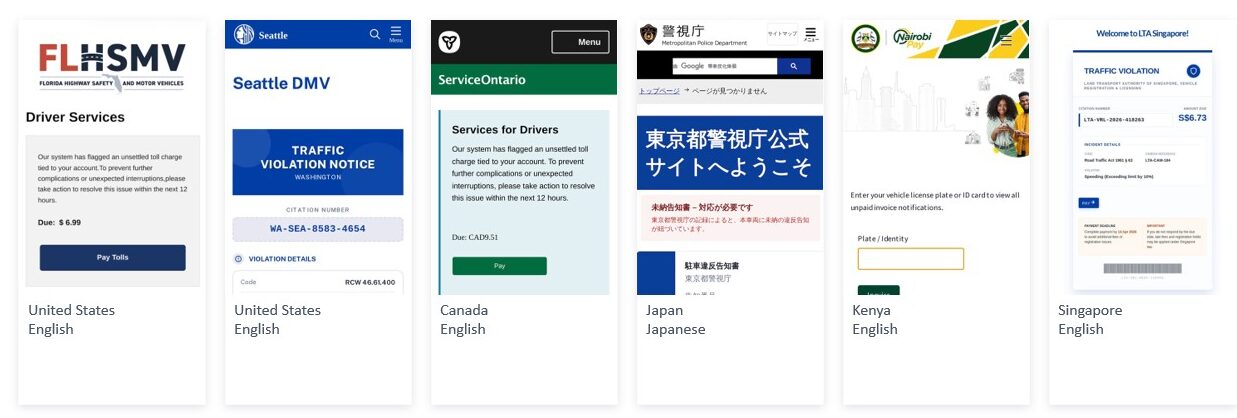
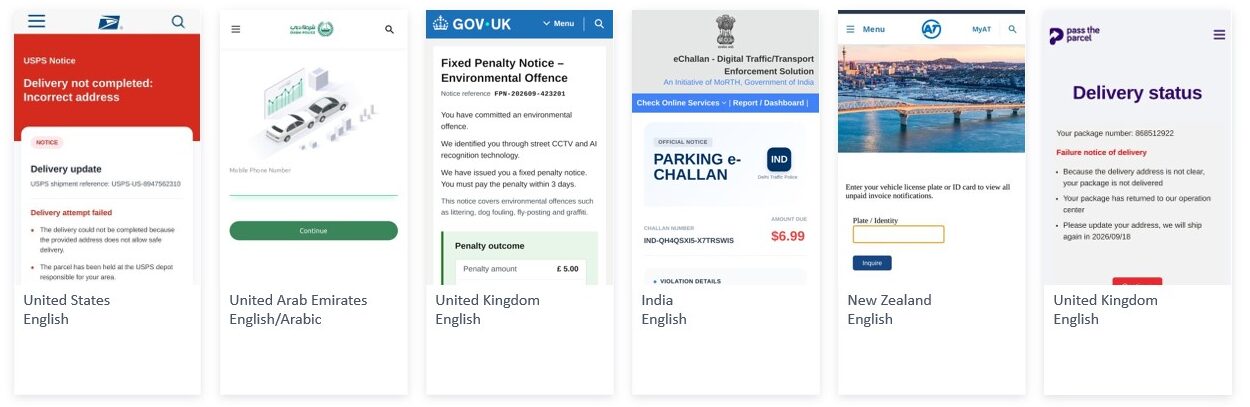
När dessa verktyg utvecklades uppstod Iron Man-plattformen, som erbjöd över 2 300 nätfiskemallar anpassade för att efterlikna ett omfattande spektrum av aktörer – från banker och återförsäljare till polisavdelningar och myndigheter – över flera branscher och länder. Iron Man gjorde det möjligt för bedragare att anpassa falskt e-post-, sms- och webbmaterial med hög grad av sofistikering, vilket ökade effektiviteten i deras bedrägerier.
Denna transnationella utredning samlade expertis och underrättelser från flera organisationer, inklusive Japan Cybercrime Control Center, Health-ISAC, Resecurity, Cloudflare, Oracle, Proofpoint, TRM Labs, och internationella brottsbekämpande myndigheter såsom den amerikanska Secret Service. Genom att använda AI-verktyg och gemensam underrättelsedelning kopplade utredarna samman olika konton, webbplatser och infrastruktur för att avslöja den kriminella ekosystemets omfattning och komplexitet.
I mitten av oktober 2026, med stöd av ett domstolsbeslut från en amerikansk distriktsdomstol, beslagtog och omdirigerade Microsoft och Health-ISAC domäner som låg till grund för de tre plattformarna och inaktiverade över 20 000 konton relaterade till YAM Store. Över 100 000 bedrägliga webbdomäner som användes för identitetskapning och bedrägeri blockerades, vilket störde bluffleverantörskedjan och avsevärt försvårade för cyberkriminella att utnyttja konsumenter och företag.
Denna nedstängning belyser en växande trend inom cyberbrottslighet där sofistikerade serviceekonomier förser kriminella med färdiga verktyg och infrastruktur för att utföra bedrägerier i massiv skala. Även om YAM Store, CoGUI och Iron Man bara utgör en del av detta undervärldsnätverk, hindrar nedmonteringen av dem betydligt den globala spridningen av bluffmeddelanden och skyddar därmed miljoner potentiella offer.
Microsofts Digital Crimes Unit erbjuder ytterligare resurser och rekommendationer för användare att skydda sig mot nätfiske, med betoning på vikten av ständig vaksamhet i en föränderlig cyberhotmiljö.
Källor och ursprunglig rapportering
Läs den ursprungliga källan ↗
Kommentarer (0)
Inga kommentarer ännu. Börja diskussionen.
Skriv en kommentar
Kommentarer publiceras efter granskning. Ditt namn och kommentar syns offentligt. Konto