
Microsoft un Japānas Valsts policija izjauc milzīgu kibernoziegumu tīklu, kas radies vairāk nekā vienam miljardam krāpniecisku ziņojumu
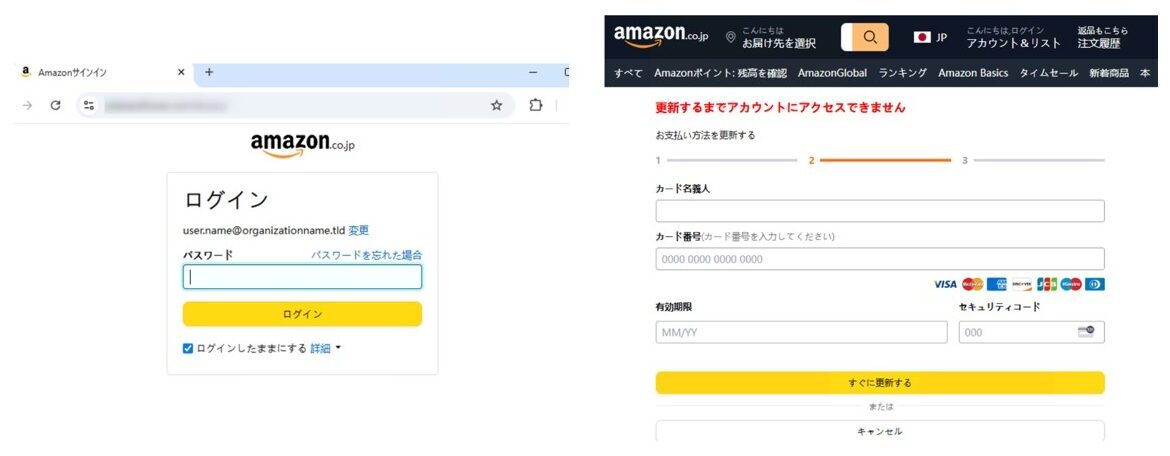
Attēls: Two side-by-side screenshots of Amazon Japan webpages. The left shows an Amazon.co.jp login page with email and password fields. The right shows a payment method update page with fields for cardholder name, card number, expiration date, and security · Avots
Microsoft un Japānas Valsts policija sadarbojās, lai slēgtu lielu kibernoziegumu tirgu, kas visā pasaulē veicināja vairāk nekā vienu miljardu pikšķerēšanas un krāpniecisko ziņojumu sūtīšanu, traucējot pakalpojumus, kas apgādāja noziedzniekus ar nozagtām kontu informācijām, pikšķerēšanas komplektiem un viltojumu domēniem.
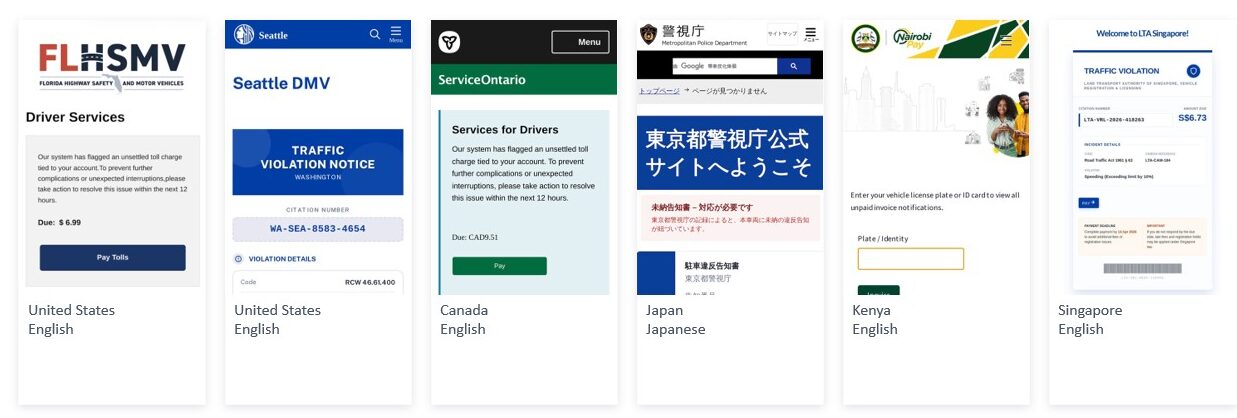
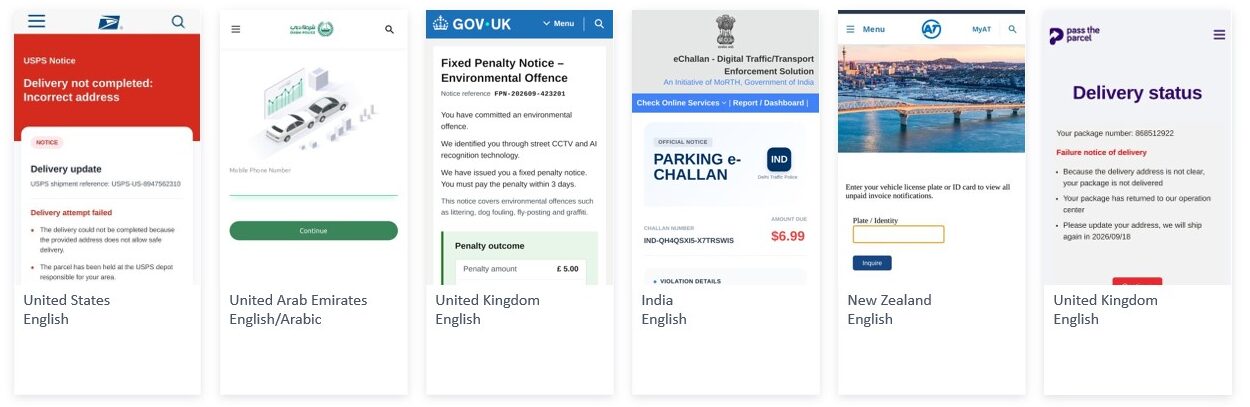
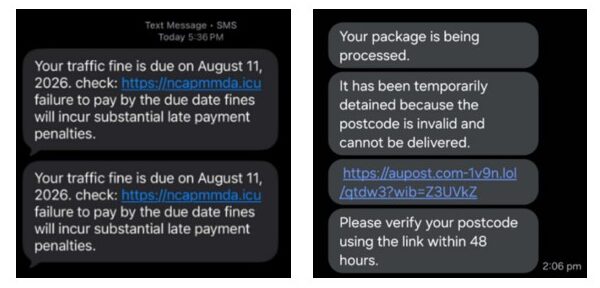
Krāpnieciskas īsziņas, kas brīdina par viltus autostāvvietu sodiem, piegādēm vai nemaksātām rēķinu summām, ir izplatītas kaitinošas reklāmas, taču nesenie Microsoft un Japānas Valsts policijas aģentūras (NPA) centieni sola būtiski samazināt to izplatību. 2025. gada beigās NPA informēja Microsoft par mērķētām krāpniecībām, kas skāra Japānas iedzīvotājus, kas noveda pie plašas izmeklēšanas un atklāja milzīgu ķīniešu valodā runājošu kibernoziedznieku tirgu, kurš atbalsta globālas pikšķerēšanas operācijas.
Šis tirgus koncentrējās uz trim galvenajām sastāvdaļām: YAM Store, CoGUI un Iron Man. Kopš 2026. gada janvāra šīs platformas kopumā veicināja vairāk nekā viena miljarda ļaunprātīgu ziņojumu izplatīšanu, kas vērsti uz vairāk nekā 75 000 organizācijām visā pasaulē, tostarp vairāk nekā 750 miljoniem ziņojumu, kas tika nosūtīti vien Microsoft klientiem. Cietušie bija no ikdienas patērētājiem līdz veselības aprūpes sniedzējiem, finanšu iestādēm un dažādiem uzņēmumiem vairāk nekā 150 valstīs.
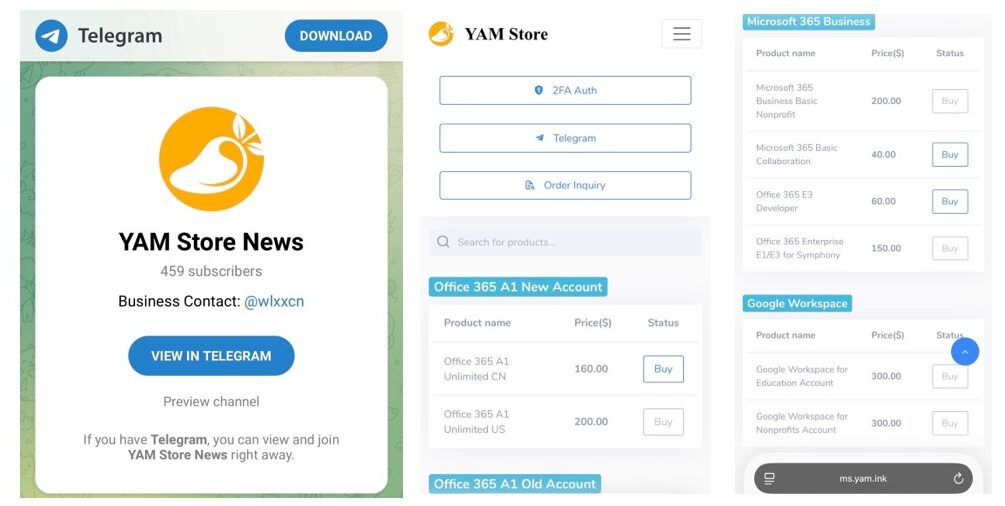
YAM Store darbojās kā nelikumīga tiešsaistes veikals, kur noziedznieki varēja iegādāties nozagtus vai viltotus Microsoft un Google kontus, kā arī rīkus krāpšanas īstenošanai. Tirgus arī atņēmās beigušos tīmekļa domēnus, kas piederēja likumīgām organizācijām, radot autentiski izskatīgas vietnes, lai krāpnieciskā kārtā iegūtu Microsoft 365 kontus tālākai pārdošanai. Papildu YAM Store, CoGUI pikšķerēšanas komplekts piedāvāja gatavas vietnes un ziņojumu veidnes, kas imitēja uzticamus uzņēmumus, bankas un valsts aģentūras ātrai izvietošanai.
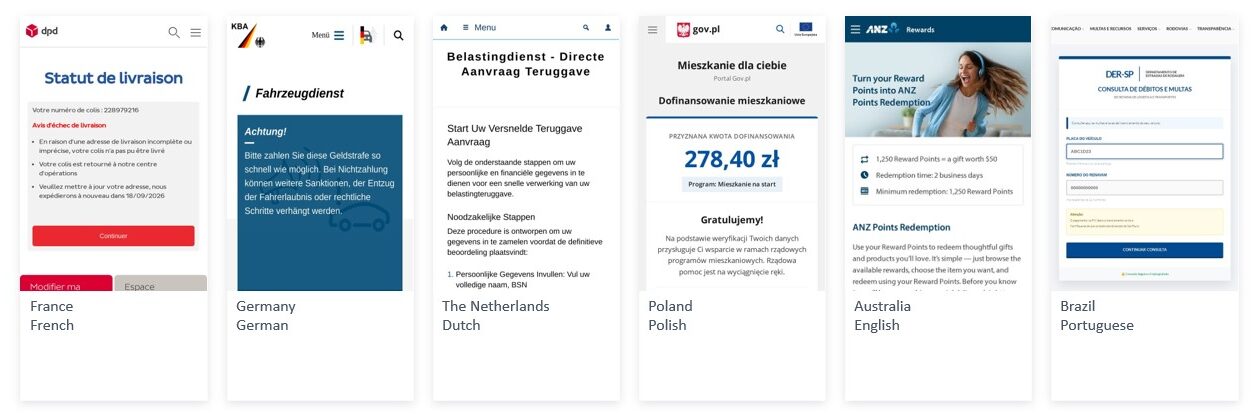
Kad šie rīki attīstījās, parādījās Iron Man platforma, kas piedāvāja vairāk nekā 2300 pikšķerēšanas veidnes, kas pielāgotas, lai atdarinātu plašu dažādu organizāciju loku — sākot no bankām un mazumtirgotājiem līdz policijas un valsts iestādēm — vairākās rūpniecības nozarēs un valstīs. Iron Man ļāva krāpniekiem augsti profesionāli pielāgot viltošanas e-pastus, īsziņas un tīmekļa saturu, palielinot viņu krāpšanas efektivitāti.
Šis transnacionālais izmeklēšanas process apvienoja ekspertīzi un izlūkošanas informāciju no vairākiem orgāniem, tostarp Japānas Kibernoziegumu kontroles centra, Health-ISAC, Resecurity, Cloudflare, Oracle, Proofpoint, TRM Labs un starptautiskajām tiesībaizsardzības iestādēm, piemēram, ASV Slepenās dienesta aģentūras. Izmantojot mākslīgā intelekta rīkus un sadarbības izlūkošanas apmaiņu, izmeklētāji sasaistīja atsevišķus kontus, tīmekļa vietnes un infrastruktūru, lai atklātu noziedzīgās ekosistēmas mērogu un sarežģītību.
2026. gada oktobra vidū, ar ASV apgabaltiesas lēmumu atbalstot, Microsoft un Health-ISAC arestēja un novirzīja pārsimt tūkstošus domēnu, kas atbalstīja trīs platformas, un deaktīvēja vairāk nekā 20 000 ar YAM Store saistīto kontu. Tika bloķēti vairāk nekā 100 000 krāpniecisku tīmekļa domēnu, ko izmantoja identitātes viltošanai un krāpniecībām, traucējot krāpnieku piegādes ķēdi un būtiski paaugstinot barjeru kibernoziedzniekiem, kuri centās izmantot patērētājus un uzņēmumus.
Šī likvidācija izgaismo pieaugošu kibernoziedzības tendenci, kur sarežģītas pakalpojumu ekonomikas nodrošina noziedzniekiem pilnībā gatavas rīkus un infrastruktūru milzīgu krāpšanu veikšanai. Lai gan YAM Store, CoGUI un Iron Man veido tikai daļu no šī zemzemes tīkla, to likvidēšana ievērojami traucē globālu krāpniecisku ziņojumu izplatīšanos, aizsargājot miljonus potenciālo upuru.
Microsoft Digitālo noziegumu vienība piedāvā papildu resursus un ieteikumus lietotājiem, kā aizsargāties pret pikšķerēšanas mēģinājumiem, uzsverot nepārtrauktas modrības nozīmi mainīgā kiberdraudu vidē.
Avoti un oriģinālziņas
Lasīt oriģinālo avotu ↗
Komentāri (0)
Komentāru vēl nav. Sāciet diskusiju.
Rakstīt komentāru
Komentāri tiek publicēti pēc moderēšanas. Jūsu vārds un komentārs būs redzami publiski. Konts