
PHP2Shell pažeidžiamumai beveik sutrikdė 70 % interneto, paskatinę greitą pasaulinį taisymą
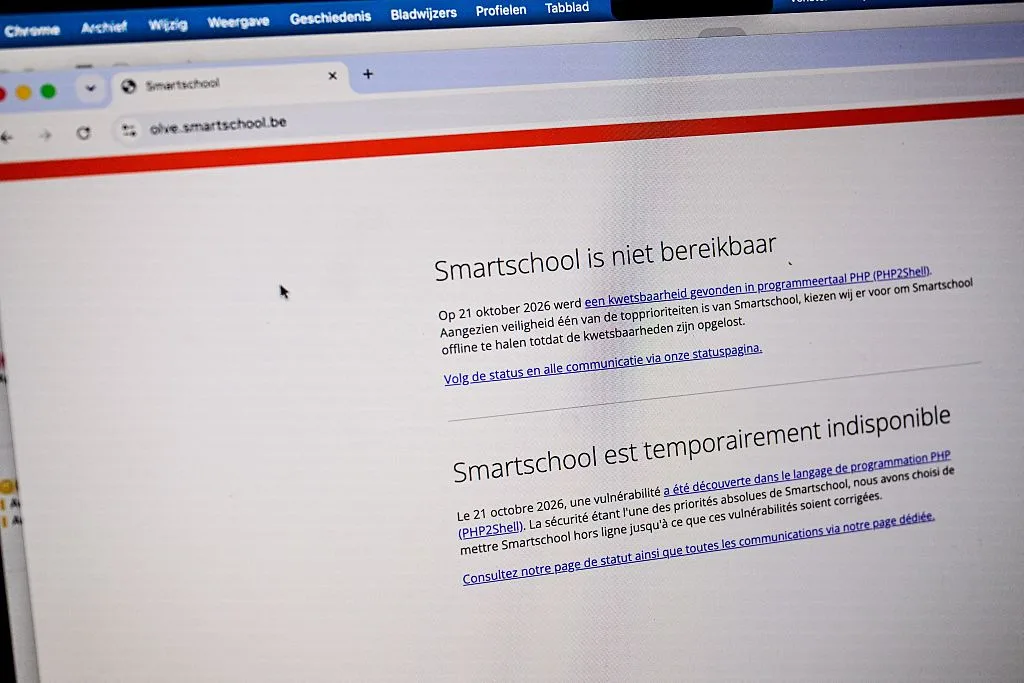
Vaizdas: %items The Smartschool educational platform is offline, due to two critical vulnerabilities with the PHP programming language, on Wednesday 21 October 2026 in Edegem. BELGA PHOTO DIRK WAEM (Photo by DIRK WAEM / BELGA MAG / Belga / AFP via Getty Image · Šaltinis
Du kritiniai PHP klaidų pavadinimu PHP2Shell pavojai galėjo lemti plačią interneto ataką, leidžiančią nuotolinį sistemos prieinamumą be slaptažodžių, kas paskatino skubius pramonės šakos taisymų veiksmus ir tęstines saugumo problemas.
2026 m. spalio pabaigoje du kritiniai pažeidžiamumai PHP – atvirojo kodo interneto programavimo kalboje, kurios pagrindu veikia apie 70 % interneto svetainių – vos neužkirto kelio masyviam interneto sutrikimui. Šios klaidos, oficialiai žinomos kaip CVE-2026-109618 ir CVE-2026-109619, kartu žinomos PHP2Shell vardu, leidžia vykdyti nuotolinį nekontroliuojamą kodo paleidimą – praktiškai leidžiantį atakutojams visiškai valdyti pažeidžiamus serverius be jokio slaptažodžio.
Šios klaidos buvo nežinomos nuo jų atradimo 2024 m., iš pradžių laikytos neišnaudojamomis, kol saugumo įmonės Calif neseniai atskleidė būdą jas išnaudoti. Patvirtinus grėsmę, Calif informavo PHP Fondą, kuris koordinavo slapto, embargo tvarka vykdyto taisymų išleidimo procesą, siekiant suteikti pagrindinėms interneto kompanijoms ir prieglobos paslaugų teikėjams galimybę apsaugoti sistemas prieš klaidų paviešinimą.
Kai taisymai tapo vieši 2026 m. spalio 24 d., įvairūs sektoriai, įskaitant bankininkystę, mažmeninę prekybą, sveikatos priežiūrą ir valdžią, laikinai išjungė svetaines, kad įdiegtų pataisas. Nepaisant kruopštaus koordinavimo ir ankstyvų įspėjimų, amazon aptiko kai kuriuos klaidų išnaudojimo bandymus maždaug savaitę prieš taisymų prieinamumą, kas rodo, kad atakuotojai galėjo apie spragas sužinoti iš anksto.
Kol kas nėra užfiksuota didelio masto katastrofiškų išnaudojimų, tačiau saugumo įmonės, tokios kaip Palo Alto Networks ir Trail of Bits, patvirtino po išnaudojimo veiklą kai kuriose sistemose. Cloudflare pranešė apie eksponentinį piktnaudžiavimų bandymų skaičiaus augimą iškart po klaidų paviešinimo, pabrėžiant sparčios pataisų diegimo būtinybę visoms neapsaugotoms svetainėms.
Pagrindinė rizika kyla iš PHP plačios naudojimo populiariuose platformose kaip WordPress, Drupal, Joomla ir MediaWiki (kuris valdo Wikipedia). Daugelis šių senųjų technologijų palaikomos neapmokamų atvirojo kodo naudojėjų, kas riboja saugumo auditų išteklius ir didina tikimybę, kad tokios kritinės klaidos ilgus metus liks nepastebėtos.
Nors dirbtinio intelekto įrankiai padėjo tyrėjams kurti įrodymų apie išnaudojimą įrodymus auditavimo metu, Calif pabrėžė, kad gilios PHP domeno žinios buvo esminės šių klaidų atradimui. Incidentas taip pat atkreipia dėmesį į didėjantį rizikos lygį, kai DI pagreitina anksčiau nežinomų pažeidžiamumų atradimą.
Ekspertai įspėja, jog tai gali būti pirmasis iš serijos panašių didelės įtakos programinės įrangos grėsmių, ypač paveikiančių senas kodo bazes, turinčias daug „atminties nesaugumų“. Pereinamos prie atminties saugių programavimo kalbų, tokių kaip Python, Rust ir Swift, siekia sumažinti tokias rizikas, tačiau senasis kodas vis dar dominuoja daugelyje dabartinės interneto infrastruktūros.
PHP2Shell atvejis aiškiai parodo trapias pagrindas, ant kurių remiasi didžioji dalis interneto, ir būtinybę nuolat budrioms saugumo praktikoms bei laiku atliekamam taisymui, siekiant užkirsti kelią būsimiems interneto masto krizei.
Šaltiniai ir originalūs pranešimai
Skaityti originalų šaltinį ↗
Komentarai (0)
Komentarų dar nėra. Pradėkite diskusiją.
Rašyti komentarą
Komentarai publikuojami po moderavimo. Jūsų vardas ir komentaras bus vieši. Paskyra