
PHP2Shell haavatavused peaaegu häirisinid 70% veebi, mis tõi kaasa kiire ülemaailmse parandamise
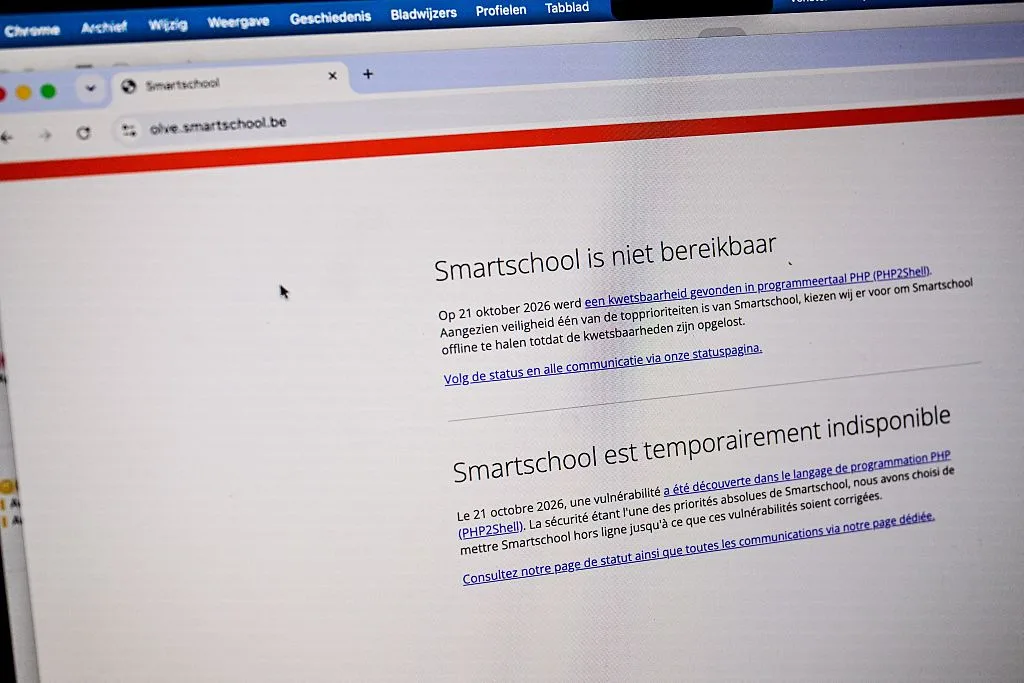
Pilt: %items The Smartschool educational platform is offline, due to two critical vulnerabilities with the PHP programming language, on Wednesday 21 October 2026 in Edegem. BELGA PHOTO DIRK WAEM (Photo by DIRK WAEM / BELGA MAG / Belga / AFP via Getty Image · Allikas
Kaks kriitilist PHP viga, mida kutsutakse PHP2Shelliks, ohustasid laialdast interneti ekspluateerimist, võimaldades paroolita kaugjuurdepääsu süsteemidele, mis viis kiirete tööstusharu üldiste plaastrite rakendamiseni ja jätkuvate turvaprobleemideni.
2026. aasta oktoobri lõpus põhjustasid kaks kriitilist haavatavust PHP-s, avatud lähtekoodiga veebiprogrammeerimiskeeles, mis toetab umbes 70% interneti veebisaitidest, peaaegu ulatusliku internetihäire. Need vead, ametlikult CVE-2026-109618 ja CVE-2026-109619 ning koos tuntud kui PHP2Shell, võimaldavad autentimata kaugkoodi täitmist – mis annab ründajatele võimaluse kontrollida haavatavaid servereid ilma paroolita.
Vead olid olnud uudistamisest alates 2024. aastal passiivsed, algselt hinnati neid mitteekspluateeritavateks, kuni turbefirma Calif teadlased hiljuti leidsid meetodi nende ärakasutamiseks. Pärast ohutaseme kinnitamist teavitas Calif PHP Fondi, mis koordineeris salajase embargoga plaastrite avaldamist, et anda suurematele veebiettevõtetele ja majutusteenuste pakkujatele võimalus parandada süsteeme enne haavatavuste avalikuks tulekut.
Plaastrite avaldumisel 24. oktoobril 2026 võttis hulk tööstusharusid, sealhulgas pangandus, jaemüük, tervishoid ja valitsus, veebisaidid ajutiselt võrguühenduseta, et rakendada parandused. Hoolimata hoolikast koordineerimisest ja varasematest hoiatustest tuvastas Amazon umbes nädal enne plaastrite väljailmumist mõningaid ärakasutamise katseid, mis viitab sellele, et ründajad võisid haavatavuste kohta eelnevalt teada saada.
Kuigi suuri katastroofilisi ärakasutamisi seni ei ole registreeritud, on turbefirmad nagu Palo Alto Networks ja Trail of Bits täheldanud mõnedes süsteemides kinnitatud ärakasutamisejärgset tegevust. Cloudflare märkis ärakasutamiskatsete ekstreemset kasvu kohe pärast avalikustamist, rõhutades vajalikkust, et jäänud plaastrita saidid rakendaksid uuendusi kiiresti.
Laialdane risk tuleneb PHP laialdasest kasutamisest populaarsetel platvormidel nagu WordPress, Drupal, Joomla ja MediaWiki (mis toetab Wikipedia't). Paljusid neist vanematest tehnoloogiatest haldavad tasustamata avatud lähtekoodi panustajad, mis piirab ressurssi turvaaudititeks ning suurendab selliste kriitiliste haavatavuste jäämist märkamata aastateks.
Kuigi AI tööriistad aitasid teadlastel auditi ajal välja töötada tõestuskonsepti ärakasutusi, rõhutas Calif, et sügav spetsialiseerumine PHP-le oli õnnestumiseks hädavajalik. Juhtum toob esile ka kasvava riski, et tehisintellekt kiirendab varem tundmatute haavatavuste avastamist.
Eksperdid hoiatasid, et see võib olla esimene sarnaste suure mõjuga tarkvarahirmude seeria, mis mõjutab eriti vananenud koodibaase, mis sisaldavad palju "mälu turvalisuse" puudujääke. Liikumine mälu turvaliste programmeerimiskeelte, nagu Python, Rust ja Swift, suunas püüab neid riske vähendada, kuid pärandkood domineerib endiselt suure osa praegusest interneti infrastruktuurist.
PHP2Shell juhtum on terav meeldetuletus habrastele alustele, mis toetavad suurt osa veebist, ning pideva valvsuse ja õigeaegse plaastrite paigaldamise vajalikkusest tulevaste interneti-skaalal kriiside ärahoidmiseks.
Allikad ja originaaluudised
Loe originaali allikat ↗
Kommentaarid (0)
Kommentaare veel pole. Alusta arutelu.
Kirjuta kommentaar
Kommentaarid avaldatakse pärast modereerimist. Sinu nimi ja kommentaar on avalikult nähtavad. Konto