
PHP2Shell-haavoittuvuudet lähes häiritsivät 70 % verkosta, mikä johti nopeisiin maailmanlaajuisiin korjauksiin
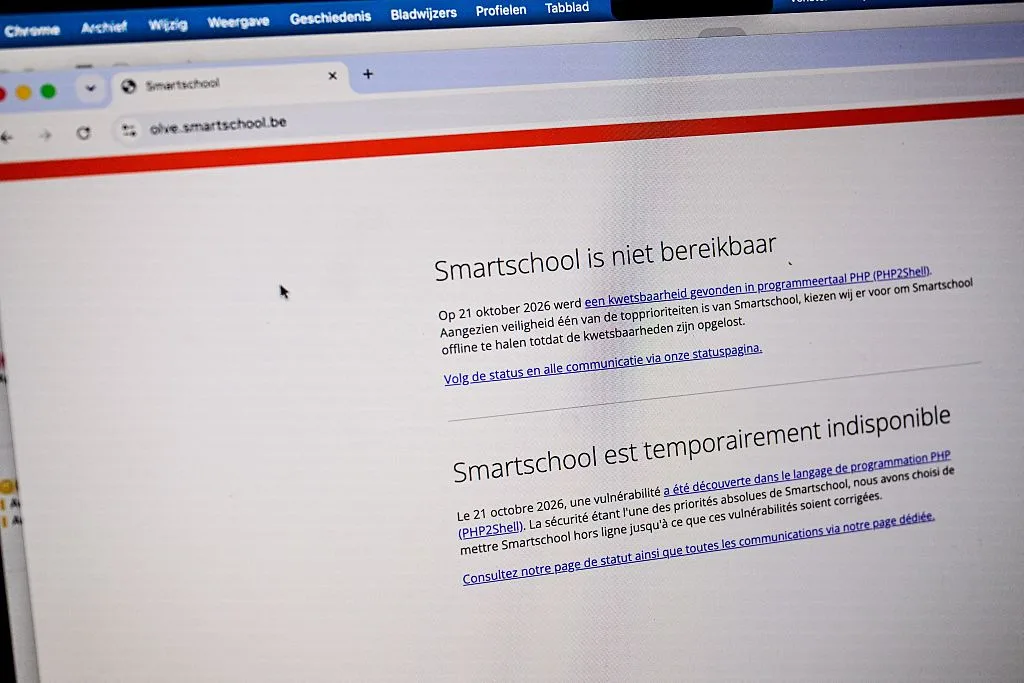
Kuva: %items The Smartschool educational platform is offline, due to two critical vulnerabilities with the PHP programming language, on Wednesday 21 October 2026 in Edegem. BELGA PHOTO DIRK WAEM (Photo by DIRK WAEM / BELGA MAG / Belga / AFP via Getty Image · Lähde
Kaksi kriittistä PHP-virhettä, nimeltään PHP2Shell, uhkasivat laajaa internetin hyväksikäyttöä mahdollistamalla salasanattoman etäjärjestelmän pääsyn, mikä johti kiirellisiin teollisuuden alaa koskeviin korjaustoimiin ja jatkuviin tietoturvaongelmiin.
Lokakuun lopussa 2026 kaksi kriittistä haavoittuvuutta PHP:ssä – avoimen lähdekoodin verkkosovellusohjelmointikielessä, jolla on noin 70 % internetiin liittyvistä verkkosivustoista – melkein aiheutti massiivisen internetin häiriön. Nämä bugit, virallisesti nimillä CVE-2026-109618 ja CVE-2026-109619, ja tunnetaan yhteisnimellä PHP2Shell, sallivat todennuksettoman etäkoodin suorittamisen – käytännössä antaen hyökkääjille täyden hallinnan haavoittuvaan palvelimeen ilman lainkaan salasanoja.
Haavoittuvuudet olivat passiivisina niiden löytymisestä vuonna 2024 lähtien, aluksi arvioitu hyödyntämiskelvottomiksi, kunnes tietoturvayritys Calif äskettäin löysi keinon hyödyntää ne. Vahvistettuaan uhan Calif ilmoitti PHP-säätiölle, joka koordinoi salaisen pikatason julkaisun korjauksista antaakseen suurille verkkoyrityksille ja hosting-palveluntarjoajille mahdollisuuden varmistaa järjestelmänsä ennen haavoittuvuuksien julkistamista.
Kun korjaukset julkaistiin 24. lokakuuta 2026, useat alat, mukaan lukien pankkiala, vähittäiskauppa, terveydenhuolto ja hallinto, ottivat sivustonsa väliaikaisesti pois verkosta korjausten toteuttamiseksi. Huolimatta huolellisesta koordinoinnista ja varhaisista varoituksista, Amazon havaitsi hyödyntämisyrityksiä noin viikkoa ennen korjausten julkaisua, mikä viittaa siihen, että hyökkääjät saattoivat saada etukäteen tietoa näistä haavoittuvuuksista.
Vaikka suuria katastrofaalisia hyödyntämisiä ei ole vielä raportoitu, tietoturvayritykset kuten Palo Alto Networks ja Trail of Bits ovat havainneet vahvistettua hyödyntämisen jälkeistä toimintaa joissain järjestelmissä. Cloudflare raportoi hyödyntämisyritysten eksponentiaalisen lisääntymisen heti paljastuksen jälkeen, korostaen päivitysten nopean käyttöönoton tärkeyttä niille, jotka eivät ole vielä korjauksia ottaneet.
Laaja riski johtuu PHP:n laajasta käytöstä suosituissa alustoissa kuten WordPress, Drupal, Joomla ja MediaWiki (joka pyörittää Wikipediaa). Monet vanhemmista teknologioista ylläpidetään palkatta avoimen lähdekoodin yhteisön toimesta, mikä rajoittaa resurssien määrää turvallisuustarkastuksiin ja kasvattaa todennäköisyyttä sille, että tällaiset kriittiset haavoittuvuudet jäävät huomaamatta vuosiksi.
Vaikka tekoälytyökalut auttoivat tutkijoita kehittämään todistekonseptit hyödyntämisistä auditoinnin aikana, Calif korosti, että syvällinen PHP-osaaminen oli ratkaisevaa näiden haavoittuvuuksien löytämiseksi. Tapaus korostaa myös kasvavaa riskiä, että tekoäly nopeuttaa aiemmin tuntemattomien haavoittuvuuksien paljastumista.
Asiantuntijat varoittavat, että tämä saattaa olla ensimmäinen sarjassa samanlaisia korkean vaikutuksen ohjelmistouhkia, jotka erityisesti koskevat vanhentuneita koodikantoja, joissa on runsaasti "muistiturvattomia" vikoja. Siirtymät muistiturvallisiin ohjelmointikieliin kuten Python, Rust ja Swift pyrkivät vähentämään näitä riskejä, mutta vanha koodi hallitsee edelleen suurinta osaa nykyisestä internetin infrastruktuurista.
PHP2Shell-tapaus on karu muistutus siitä haurasta perustasta, jolla suuri osa verkosta lepää, ja jatkuvan valppaan tietoturvan sekä oikea-aikaisten korjausten välttämättömyydestä ennaltaehkäistä tulevia internetin mittakaavan kriisejä.
Lähteet ja alkuperäiset raportit
Lue alkuperäinen lähde ↗
Kommentit (0)
Ei vielä kommentteja. Aloita keskustelu.
Kirjoita kommentti
Kommentit julkaistaan moderoinnin jälkeen. Nimesi ja kommenttisi näkyvät julkisesti. Tili