
Уязвимости PHP2Shell почти нарушили работу 70% интернета, вызвав быстрое глобальное обновление
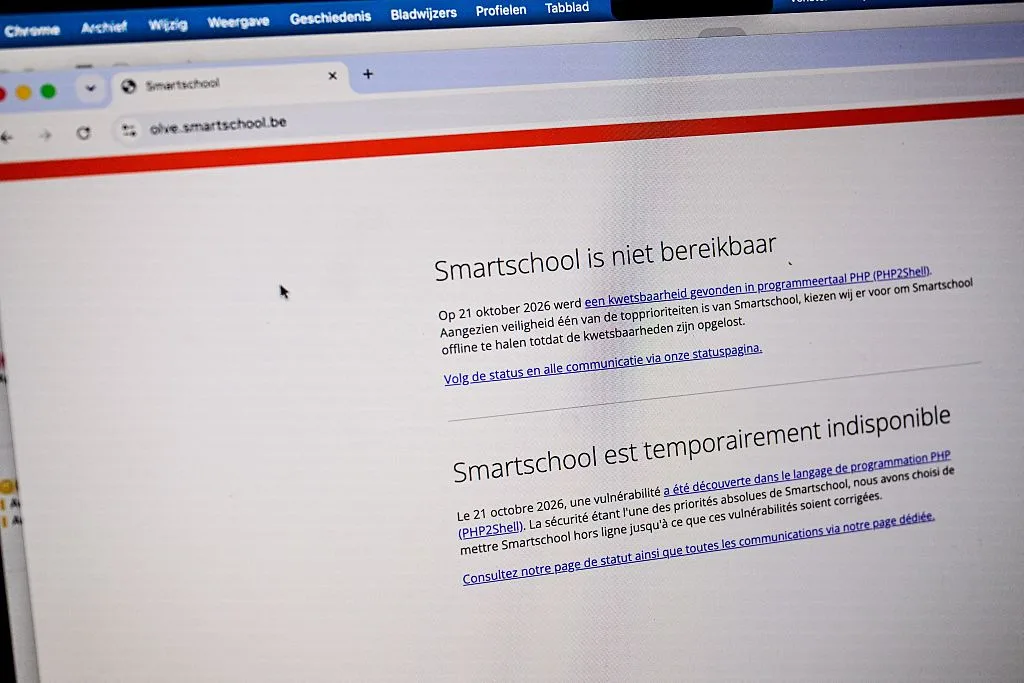
Image: %items The Smartschool educational platform is offline, due to two critical vulnerabilities with the PHP programming language, on Wednesday 21 October 2026 in Edegem. BELGA PHOTO DIRK WAEM (Photo by DIRK WAEM / BELGA MAG / Belga / AFP via Getty Image · Source
Две критические уязвимости PHP под названием PHP2Shell угрожали массовой эксплуатации в интернете, позволяя удаленный доступ к системам без паролей, что привело к срочным действиям по устранению проблем в отрасли и продолжающимся вопросам безопасности.
В конце октября 2026 года две критические уязвимости в PHP — открытом языке веб-программирования, лежащем в основе около 70% сайтов в интернете — практически вызвали масштабный сбой в сети. Эти ошибки, официально CVE-2026-109618 и CVE-2026-109619 и известные вместе как PHP2Shell, позволяют выполнять удаленный код без аутентификации — фактически давая злоумышленникам полный контроль над уязвимыми серверами без пароля.
Уязвимости оставались неактивными с момента обнаружения в 2024 году, первоначально считавшимися невозможными для эксплуатации, пока исследователи из компании безопасности Calif недавно не нашли способ использовать их. Подтвердив угрозу, Calif уведомил PHP Foundation, которая координировала засекреченный выпуск исправлений с эмбарго, чтобы дать крупным интернет-компаниям и провайдерам хостинга возможность защитить свои системы до публичного раскрытия уязвимостей.
Когда исправления стали общедоступными 24 октября 2026 года, множество отраслей, включая банковскую, торговлю, здравоохранение и государственные структуры, временно отключили сайты для внедрения патчей. Несмотря на тщательную координацию и ранние предупреждения, Amazon зафиксировал попытки эксплуатации примерно за неделю до выпуска обновлений, что указывает на возможность ознакомления злоумышленников с уязвимостями заранее.
Хотя масштабных катастрофических последствий пока не зарегистрировано, компании по безопасности, такие как Palo Alto Networks и Trail of Bits, подтвердили активность после эксплуатации на некоторых системах. Cloudflare отметил экспоненциальный рост попыток эксплуатации сразу после раскрытия, подчеркнув необходимость быстрого обновления оставшихся незащищенных сайтов.
Широкий риск обусловлен массовым использованием PHP на популярных платформах, таких как WordPress, Drupal, Joomla и MediaWiki (движок Википедии). Многие из этих устаревших технологий поддерживаются добровольцами open source, что ограничивает ресурсы на аудит безопасности и увеличивает вероятность, что такие критические уязвимости остаются незамеченными годами.
Хотя AI-инструменты помогли исследователям в создании proof-of-concept эксплоитов во время аудита, Calif подчеркнул, что глубокая доменная экспертиза PHP была решающей для обнаружения этих багов. Этот инцидент также демонстрирует растущие риски ускорения обнаружения ранее неизвестных уязвимостей с помощью AI.
Эксперты предупреждают, что это может быть первая из серии подобных скандалов с программным обеспечением с высоким уровнем воздействия, особенно касающихся устаревших кодовых баз с множеством «небезопасных» ошибок памяти. Переход к языкам программирования с безопасностью памяти, таким как Python, Rust и Swift, направлен на снижение таких рисков, однако наследственный код по-прежнему доминирует в интернет-инфраструктуре.
Случай PHP2Shell является серьезным напоминанием об уязвимой основе значительной части веба и необходимости постоянной бдительной безопасности и своевременного применения исправлений для предотвращения будущих широкомасштабных интернет-кризисов.
Источники и первоисточники
Read the original source ↗
Комментарии (0)
Комментариев пока нет. Начните обсуждение.
Написать комментарий
Комментарии публикуются после модерации. Ваше имя и комментарий будут видны всем. Аккаунт