
PHP2Shell-Sicherheitslücken Beinahe Haben 70 % Des Internets Lahmgelegt Und Führten Zu Schnellen Globalen Updates
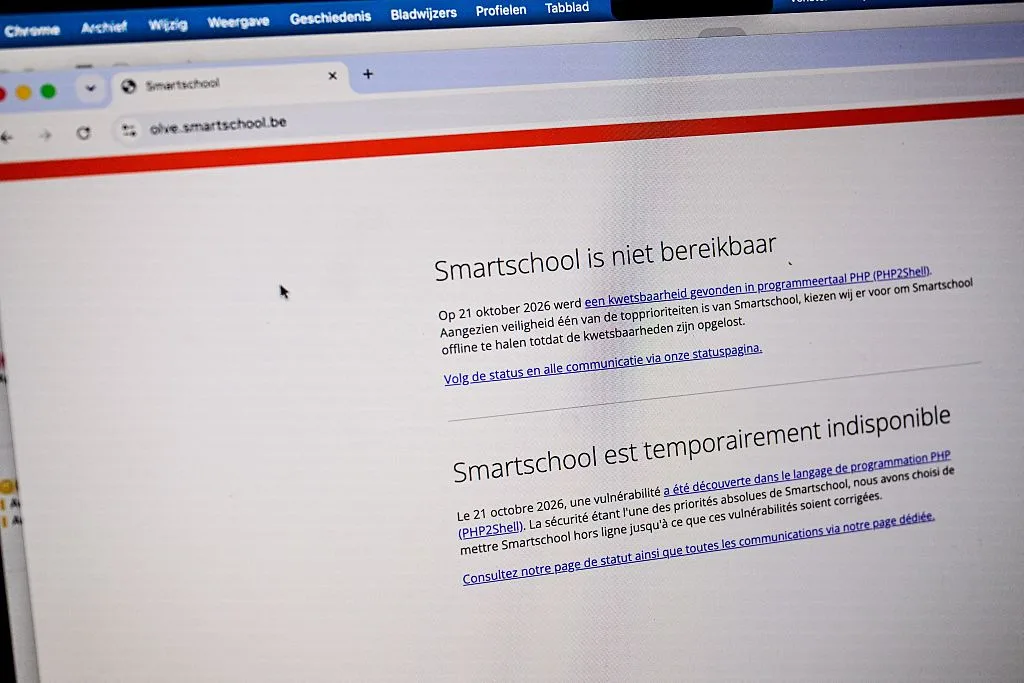
Image: %items The Smartschool educational platform is offline, due to two critical vulnerabilities with the PHP programming language, on Wednesday 21 October 2026 in Edegem. BELGA PHOTO DIRK WAEM (Photo by DIRK WAEM / BELGA MAG / Belga / AFP via Getty Image · Source
Zwei kritische PHP-Sicherheitslücken mit dem Namen PHP2Shell drohten eine weite Ausnutzung im Internet, indem sie den fernzugriff auf Systeme ohne Passwörter ermöglichten und somit zu dringenden branchenweiten Patchmaßnahmen und anhaltenden Sicherheitsbedenken führten.
Ende Oktober 2026 sorgten zwei kritische Sicherheitslücken in PHP, der Open-Source-Webprogrammiersprache, die etwa 70 % der internetpräsenten Webseiten antreibt, beinahe für eine massive Internetstörung. Diese Fehler, offiziell CVE-2026-109618 und CVE-2026-109619 und gemeinsam als PHP2Shell bekannt, erlauben eine nicht authentifizierte Fern-Codeausführung — womit Angreifer die volle Kontrolle über anfällige Server ohne Passwortzugang erlangen können.
Die Fehler lagen seit ihrer Entdeckung im Jahr 2024 brach, da sie zunächst als nicht ausnutzbar eingestuft wurden, bis Forscher der Sicherheitsfirma Calif kürzlich eine Methode fanden, sie tatsächlich zu missbrauchen. Nach Bestätigung der Bedrohung informierte Calif die PHP Foundation, die eine streng vertrauliche Freigabe der Patches koordinierte, um großen Webunternehmen und Hosting-Anbietern die Chance zu geben, ihre Systeme zu sichern, bevor die Schwachstellen öffentlich wurden.
Als die Patches am 24. Oktober 2026 veröffentlicht wurden, nahmen zahlreiche Branchen wie Banken, Einzelhandel, Gesundheitswesen und Regierung Websites vorübergehend vom Netz, um die Reparaturen umzusetzen. Trotz sorgfältiger Koordination und früher Warnungen wurden rund eine Woche vor der Patchveröffentlichung Exploitversuche von Amazon registriert, was darauf hindeutet, dass Angreifer möglicherweise vorab Kenntnis von den Schwachstellen hatten.
Während bisher keine großflächigen katastrophalen Angriffe registriert wurden, beobachteten Sicherheitsfirmen wie Palo Alto Networks und Trail of Bits bestätigte Aktivitäten nach erfolgreicher Ausnutzung auf einigen Systemen. Cloudflare verzeichnete unmittelbar nach der Offenlegung einen exponentiellen Anstieg der Exploitversuche, was die Dringlichkeit unterstrich, dass noch ungepatchte Websites schnell Updates installieren müssen.
Das weitverbreitete Risiko resultiert aus der intensiven Nutzung von PHP auf populären Plattformen wie WordPress, Drupal, Joomla und MediaWiki (dem Antrieb von Wikipedia). Viele dieser älteren Technologien werden von unbezahlten Open-Source-Beitragenden gepflegt, was Ressourcen für Sicherheitsprüfungen begrenzt und die Wahrscheinlichkeit erhöht, dass solch kritische Schwachstellen jahrelang unentdeckt bleiben.
Obwohl KI-Werkzeuge den Forschern bei der Entwicklung von Proof-of-Concept-Exploits während der Prüfung halfen, betonte Calif, dass tiefgehendes Fachwissen in PHP entscheidend zur Aufdeckung dieser Fehler war. Der Vorfall unterstreicht auch das steigende Risiko, dass KI die Entdeckung bislang unbekannter Schwachstellen beschleunigen wird.
Experten warnen, dass dies der erste von mehreren ähnlichen Software-Alarmen mit hohem Einfluss sein könnte, insbesondere ältere Codebasen mit zahlreichen "memory unsafe"-Fehlern betreffend. Die Bewegung hin zu speichersicheren Programmiersprachen wie Python, Rust und Swift versucht, solche Risiken zu vermindern, obwohl Legacy-Code einen Großteil der aktuellen Internetinfrastruktur dominiert.
Die PHP2Shell-Episode ist eine deutliche Mahnung an die fragilen Grundlagen, die einen Großteil des Webs tragen, und an die zwingende Notwendigkeit kontinuierlicher, wachsamer Sicherheitspraktiken und rechtzeitiger Patches, um zukünftige internetweite Krisen zu verhindern.
Quellen und Originalberichte
Read the original source ↗
Kommentare (0)
Noch keine Kommentare.
Kommentar schreiben
Kommentare erscheinen nach Moderation. Name und Kommentar werden öffentlich angezeigt. Konto