
Luki PHP2Shell niemal sparaliżowały 70% internetu, co wymusiło szybkie globalne poprawki
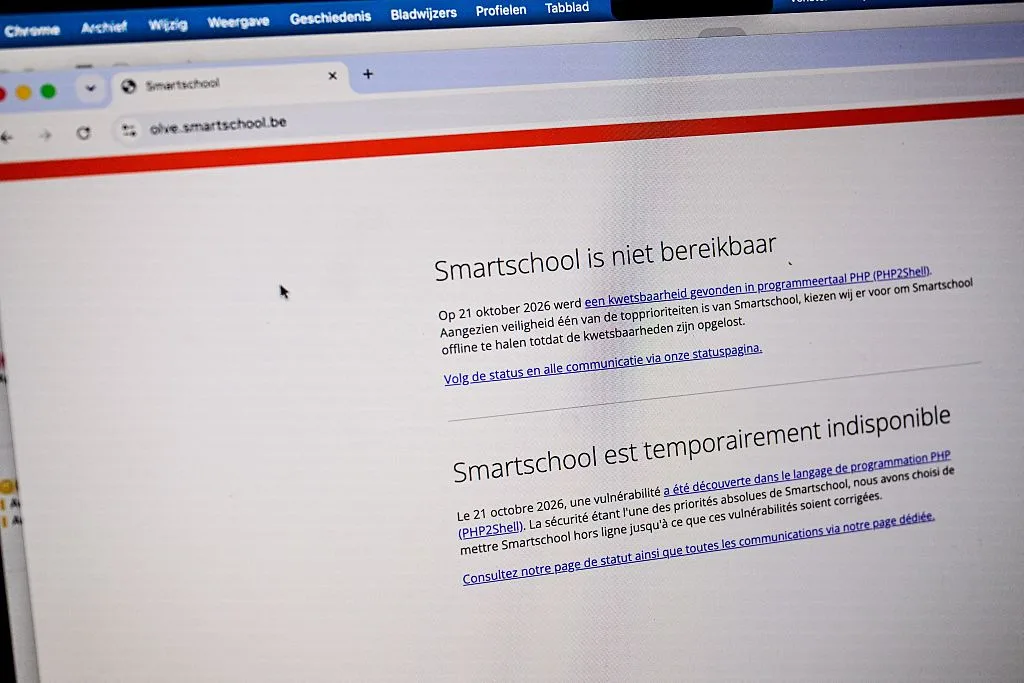
Image: %items The Smartschool educational platform is offline, due to two critical vulnerabilities with the PHP programming language, on Wednesday 21 October 2026 in Edegem. BELGA PHOTO DIRK WAEM (Photo by DIRK WAEM / BELGA MAG / Belga / AFP via Getty Image · Source
Dwa krytyczne błędy PHP nazwane PHP2Shell groziły masowym wykorzystaniem w internecie, umożliwiając zdalny dostęp do systemów bez haseł, co doprowadziło do pilnych działań naprawczych w całej branży i trwałych obaw o bezpieczeństwo.
Pod koniec października 2026 roku dwa krytyczne błędy w PHP — otwartym języku programowania webowego, na którym bazuje około 70% witryn internetowych — niemal spowodowały ogromne zakłócenia w działaniu sieci. Błędy te, oficjalnie oznaczone jako CVE-2026-109618 i CVE-2026-109619, znane wspólnie jako PHP2Shell, pozwalają na nieautoryzowane zdalne wykonywanie kodu — co praktycznie umożliwia atakującym pełne przejęcie kontroli nad podatnymi serwerami bez potrzeby hasła.
Błędy były uśpione od momentu odkrycia w 2024 roku, początkowo uznawane za nieeksploatowalne, aż do niedawna, gdy badacze z firmy bezpieczeństwa Calif odkryli sposób na ich wykorzystanie. Po potwierdzeniu zagrożenia, Calif powiadomił PHP Foundation, która koordynowała tajne i wstrzymane do publikacji wydanie poprawek, dając głównym firmom internetowym i dostawcom hostingu szansę na zabezpieczenie systemów przed ujawnieniem luk.
W momencie upublicznienia poprawek 24 października 2026 roku, wiele branż, w tym bankowość, handel detaliczny, opieka zdrowotna i administracja rządowa, tymczasowo wyłączyło swoje strony internetowe, aby wdrożyć poprawki. Mimo starannej koordynacji i wcześniejszych ostrzeżeń, Amazon wykrył próby ataków na około tydzień przed dostępnością aktualizacji, co sugeruje, że atakujący mogli poznać luki wcześniej.
Chociaż nie odnotowano jeszcze masowych katastrofalnych skutków wykorzystania luk, firmy bezpieczeństwa takie jak Palo Alto Networks i Trail of Bits zaobserwowały potwierdzone działania po eksploitacji na niektórych systemach. Cloudflare zanotował wykładniczy wzrost prób wykorzystania zaraz po publikacji, podkreślając pilną potrzebę szybkiego aktualizowania pozostałych podatnych serwisów.
Tak szerokie ryzyko wynika z rozległego zastosowania PHP na popularnych platformach jak WordPress, Drupal, Joomla oraz MediaWiki (silnik Wikipedii). Wiele z tych starszych technologii jest utrzymywanych przez nieopłacanych wolontariuszy open source, co ogranicza zasoby na audyty bezpieczeństwa i zwiększa prawdopodobieństwo, że takie krytyczne błędy pozostają niezauważone przez lata.
Chociaż narzędzia AI wspomogły badaczy przy tworzeniu dowodów koncepcji exploitów podczas audytu, Calif podkreślił, że kluczowa była głęboka wiedza specjalistyczna na temat PHP, która pozwoliła odkryć te luki. Incydent również unaocznia rosnące ryzyko, że AI przyspieszy wykrywanie wcześniej nieznanych podatności.
Eksperci ostrzegają, że może to być pierwsza z serii podobnych kryzysów programistycznych o dużym wpływie, szczególnie dotykających stare bazy kodu pełne "niebezpiecznych pamięciowo" błędów. Kierunki rozwoju, takie jak programowanie w językach zarządzających pamięcią (Python, Rust, Swift), dążą do zmniejszenia takich zagrożeń, jednak starszy kod wciąż dominuje w infrastrukturze internetu.
Przypadek PHP2Shell jest mocnym przypomnieniem o kruchej podstawie ogromnej części sieci i konieczności ciągłej, czujnej ochrony oraz terminowego wprowadzania poprawek, aby zapobiegać kolejnym kryzysom ogólnoświatowym w internecie.
Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto