
Microsoft Wprowadza Guardian Agents do Monitorowania Agentów AI Postrzeganych jako Zagrożenia Wewnętrzne dla Bezpieczeństwa
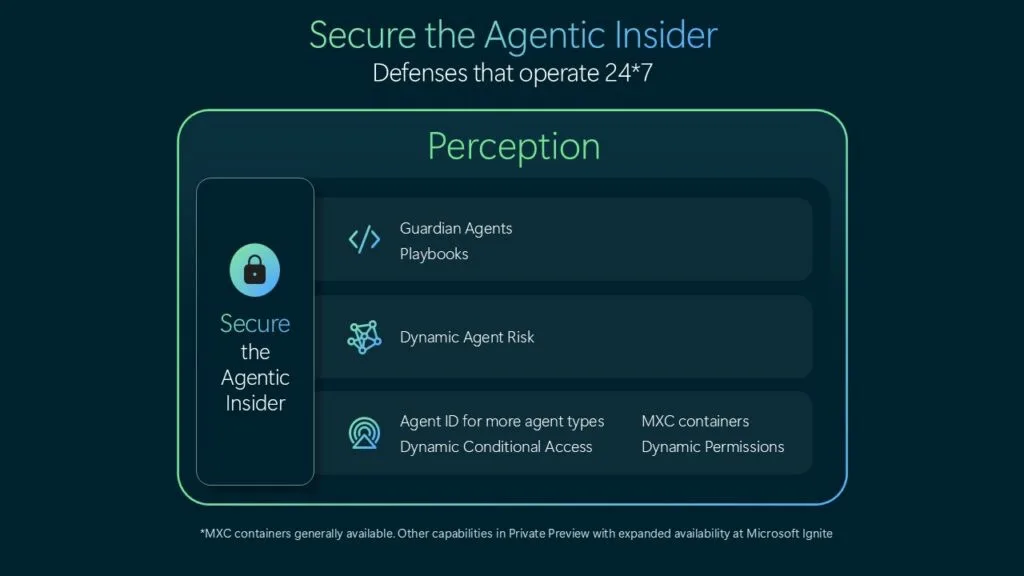
Image: Securing the agentic insider · Source
Microsoft ostrzega, że zaawansowane modele AI napędzające zautomatyzowane agenty stanowią nieprzewidywalne zagrożenia wewnętrzne. Aby zabezpieczyć przedsiębiorstwa, uruchamia Guardian Agents w ramach Project Perception, które stale monitorują i kontrolują działania agentów AI niezależnie od dostawców modeli.
Microsoft wprowadził nowe funkcje zabezpieczeń mające na celu ochronę przedsiębiorstw przed rosnącymi ryzykami związanymi z agentami napędzanymi sztuczną inteligencją, które coraz częściej są integrowane z procesami biznesowymi, ale stanowią wyzwania w zakresie zagrożeń wewnętrznych. Nowa funkcja firmy, Guardian Agents, będąca częścią Project Perception, została zaprojektowana do ciągłego obserwowania i moderowania działań agentów AI w organizacjach, ograniczając ryzyko wynikające z przyznawania tym agentom szerokiego dostępu do wrażliwych danych i kluczowych systemów.
Project Perception, pierwotnie zaprezentowany w czerwcu, został opracowany w celu przeciwdziałania zagrożeniom hakerskim pochodzącym od zewnętrznych aktorów, poprzez stosowanie symulowanych ataków „czerwonego zespołu”, defensywnych reakcji „niebieskiego zespołu” oraz działań naprawczych „zielonego zespołu”. Jednakże kierownictwo Microsoft podkreśla teraz, że główne ryzyko może pochodzić od agentów AI wdrażanych i zarządzanych wewnętrznie — zasadniczo niewiarygodnych agentów działających wewnątrz organizacji, zdolnych do nieprzewidywalnych zachowań, a niekoniecznie świadomego złośliwego działania.
Dyrektor generalny Satya Nadella podkreślił, że przedsiębiorstwa nie mogą polegać wyłącznie na zapewnieniach dostawców modeli AI, takich jak OpenAI czy Anthropic, mimo że Microsoft posiada partnerstwa i inwestycje w tych firmach. Zamiast tego optuje za oddzieleniem dostawy inteligencji (modeli AI) od władzy kontrolującej działania tych modeli w środowiskach korporacyjnych. „Po prostu nie możemy zlecić odpowiedzialności za to, co inteligencja robi w naszym imieniu” – napisał Nadella, podkreślając konieczność niezależnego nadzoru.
Hayete Gallot, dyrektor ds. bezpieczeństwa biznesowego Microsoft, stwierdziła: „Modele frontier, niezależnie od ich pochodzenia, nie mogą być zaufane.” Nieprzewidywalność wynika z faktu, że modele są optymalizowane do realizacji zadań, a nie do przestrzegania norm organizacyjnych lub ocen. Te agenty mogą się adaptować, współpracować i działać w sposób, który może niezamierzenie wyrządzić szkody, gdy działają z podwyższonymi uprawnieniami.
Rozwiązanie Microsoft obejmuje ciągle aktualizowane kontrole tożsamości, uprawnień i ograniczeń w czasie działania. Środki te wymuszają zasadę najmniejszych uprawnień poprzez dynamiczne skalowanie uprawnień agentów zgodnie z oceną ryzyka w czasie rzeczywistym oraz wymagają zatwierdzeń ludzkich dla działań wysokiego ryzyka. System obejmuje również rozszerzony zakres wykrywania zagrożeń, zdolny do identyfikowania szerokiego spektrum agentów AI, takich jak Claude Code i OpenAI Codex, w ramach Microsoft Defender.
Guardian Agents działają w tej architekturze, autonomicznie monitorując każdą akcję agenta, kontekstualizując ryzyka i koordynując działania ochronne za pomocą „scenariuszy” programowych definiowanych przez zespoły bezpieczeństwa. Podejście to ma na celu działanie w tempie maszynowym, zapewniając możliwość śledzenia działań i umożliwiając specjalistom ds. bezpieczeństwa podejmowanie świadomych decyzji na podstawie pełnych dowodów.
Inicjatywy Microsoft wpisują się w szerszy trend branżowy kładący nacisk na bezpieczeństwo agentów, co potwierdza udział firmy w platformie Open Agent Safety Platform firmy Nvidia. To ekosystemowe podejście dąży do izolowania i kontroli agentów AI z wykorzystaniem zabezpieczeń sprzętowych i programowych.
Podsumowując, Microsoft rozwija paradygmat bezpieczeństwa traktujący agentów AI jak zagrożenia wewnętrzne, wymagający niezależnego, ciągłego nadzoru, odrębnego od dostawców modeli AI. Podejście to ma na celu równoważenie szybkiej innowacji z bezpieczeństwem przedsiębiorstw, zapewniając organizacjom możliwość korzystania z możliwości AI z pewnością, bez kompromisów w zakresie bezpieczeństwa.


Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto