
Microsoft introducerar Guardian Agents för att övervaka AI-agenter som ses som insider-säkerhetsrisker
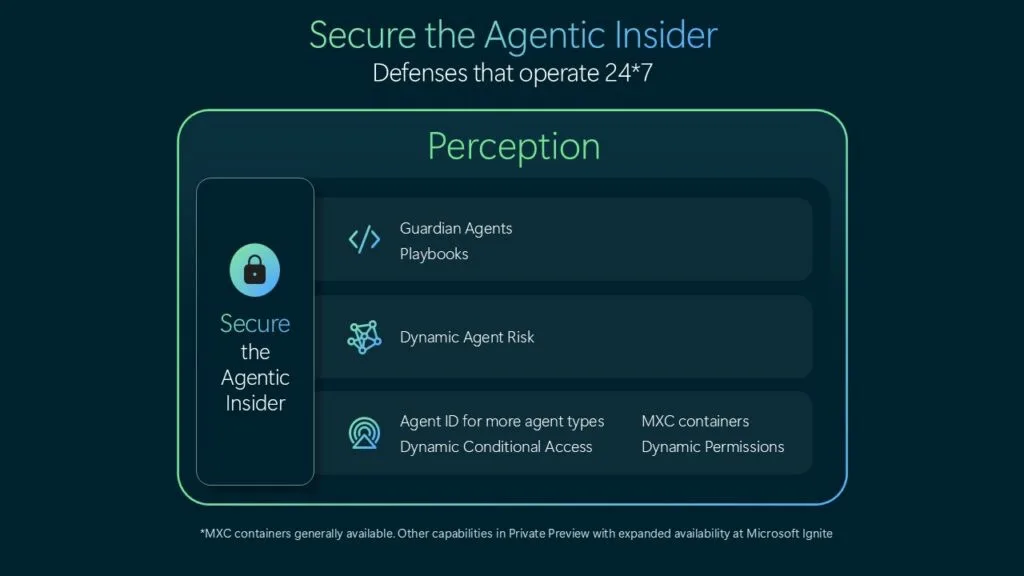
Bild: Securing the agentic insider · Källa
Microsoft varnar för att gränsöverskridande AI-modeller som driver automatiserade agenter utgör oförutsägbara insider-hot. För att säkra företag lanserar de Guardian Agents inom Projekt Perception som kontinuerligt övervakar och kontrollerar AI-agenters handlingar oberoende av modellleverantörer.
Microsoft har introducerat nya säkerhetsfunktioner som syftar till att skydda företag från de nya riskerna med AI-drivna agenter, vilka alltmer integreras i affärsprocesser men utgör insider-hot. Företagets nya funktion Guardian Agents, en del av Projekt Perception, är designad för att kontinuerligt observera och reglera AI-agenters aktiviteter inom organisationer, för att minska risker som uppstår från att dessa agenter ges bred tillgång till känslig data och kritiska system.
Projekt Perception, som ursprungligen presenterades i juni, utvecklades för att motverka AI-hackningshot från externa aktörer genom att tillämpa simulerade ”red team”-attacker, defensiva ”blue team”-insatser och ”green team”-åtgärder. Microsofts ledning framhåller nu dock att den största risken kan komma från AI-agenter som används och drivs internt – i praktiken opålitliga insider-agenter med oförutsägbart beteende snarare än medveten illvilja.
VD Satya Nadella har betonat att företag inte får förlita sig enbart på garantier från AI-modellleverantörer som OpenAI eller Anthropic, trots att Microsoft har partnerskap och investeringar i dessa företag. Han förespråkar istället att skilja på leveransen av intelligens (AI-modellerna) och auktoriteten att styra modellernas handlingar inom företagsmiljöer. "Vi kan helt enkelt inte lägga över ansvaret för vad intelligensen gör å våra vägnar," skrev Nadella och underströk behovet av självständig tillsyn.
Hayete Gallot, Microsofts säkerhetschef för affärsområdet, uttalade: "Gränsmodeller, oavsett deras ursprung, kan inte litas på." Oförutsägbarheten kommer av att modeller optimeras för att utföra uppgifter snarare än att följa organisatoriska normer eller omdöme. Dessa agenter kan anpassa sig, samarbeta och agera på sätt som oavsiktligt kan orsaka skada när de har utökade privilegier.
Microsofts lösning omfattar kontinuerligt uppdaterad identitetshantering, behörigheter och körtidsslutning. Dessa åtgärder upprätthåller minst privilegium genom att dynamiskt justera agenters rättigheter baserat på realtidsriskbedömningar och kräver mänskliga godkännanden vid högriskåtgärder. Systemet inkluderar även utökat hotdetekteringsområde som kan identifiera ett brett spektrum av AI-agenter som Claude Code och OpenAI Codex inom Microsoft Defender.
Guardian Agents fungerar inom denna arkitektur genom att självständigt övervaka varje agents handling, sätta risk i kontext och koordinera skyddande svar via mjukvarubaserade "playbooks" som säkerhetsteam definierar. Denna agentbaserade säkerhetsmetod syftar till att operera i maskinhastighet, ge spårbarhet och möjliggöra för mänskliga säkerhetsexperter att fatta välinformerade beslut baserade på omfattande bevis.
Microsofts initiativ följer en bredare branschtrend som betonar agentsäkerhet, exemplifierat av deras deltagande i Nvidias Open Agent Safety Platform. Denna ekosystemansats syftar till att isolera och kontrollera AI-agenter med hjälp av hårdvaru- och mjukvaruskydd.
Sammanfattningsvis driver Microsoft en säkerhetsparadigm som behandlar AI-agenter som insiderhot, vilket kräver oberoende, kontinuerlig tillsyn separat från AI-modellleverantörer. Denna metod strävar efter att balansera snabb innovation med företagsäkerhet för att säkerställa att organisationer kan använda AI kapaciteter med förtroende utan att kompromissa med säkerheten.


Källor och ursprunglig rapportering
Läs den ursprungliga källan ↗
Kommentarer (0)
Inga kommentarer ännu. Börja diskussionen.
Skriv en kommentar
Kommentarer publiceras efter granskning. Ditt namn och kommentar syns offentligt. Konto