
Microsoft introduserer Guardian Agents for å overvåke AI-agenter som anses som insider-sikkerhetsrisikoer
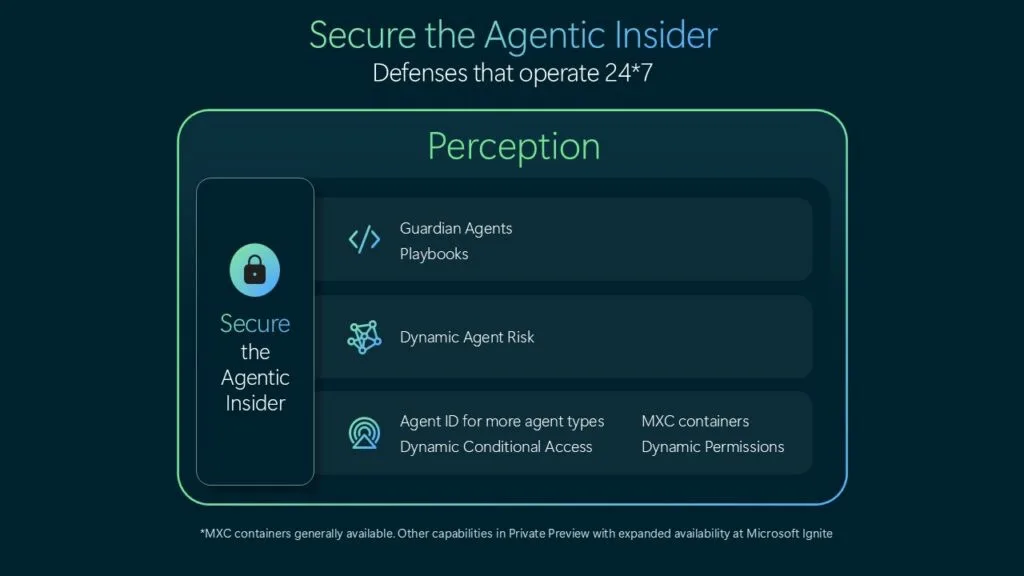
Bilde: Securing the agentic insider · Kilde
Microsoft advarer om at avanserte AI-modeller som driver automatiserte agenter er uforutsigbare insidertrusler. For å sikre virksomheter lanserer de Guardian Agents under Prosjekt Perception for kontinuerlig å overvåke og kontrollere AI-agenters handlinger uavhengig av modellleverandører.
Microsoft har introdusert nye sikkerhetsfunksjoner rettet mot å beskytte virksomheter mot de fremvoksende risikoene knyttet til AI-drevne agenter, som i økende grad integreres i forretningsprosesser, men som utgjør utfordringer knyttet til insidertrusler. Selskapets nye funksjon Guardian Agents, en del av Prosjekt Perception, er designet for kontinuerlig å observere og moderere AI-agenters aktiviteter innen organisasjoner, for å redusere risikoen som oppstår ved å gi disse agentene vid tilgang til sensitiv data og kritiske systemer.
Prosjekt Perception, opprinnelig lansert i juni, ble utviklet for å motvirke AI-hackingtrusler fra eksterne aktører ved å sette i verk simulerte «red team»-angrep, defensive «blue team»-svar og «green team»-utbedringer. Microsofts ledelse fremhever nå imidlertid at hovedrisikoen kan komme fra AI-agenter som er implementert og drives internt – i praksis upålitelige insider-agenter med uforutsigbar atferd snarere enn ondsinnet intensjon.
CEO Satya Nadella har understreket at virksomheter ikke må stole kun på garantier fra AI-modellleverandører som OpenAI eller Anthropic, selv om Microsoft har partnerskap og investeringer i disse selskapene. I stedet går han inn for å skille leveransen av intelligens (AI-modellene) fra myndigheten til å styre modellens handlinger i bedriftsmiljøer. «Vi kan rett og slett ikke outsource ansvaret for hva intelligensen gjør på våre vegne,» skrev Nadella, og understreket behovet for uavhengig tilsyn.
Hayete Gallot, Microsofts sikkerhetssjef for forretningsområdet, uttalte: «Frontier-modeller, uansett opprinnelse, kan ikke stoles på.» Uforutsigbarheten skyldes at modellene er optimalisert for å utføre oppgaver snarere enn å følge organisatoriske normer eller vurderingsevner. Disse agentene kan tilpasse seg, samarbeide og handle på måter som kan forårsake utilsiktet skade når de opererer med utvidede privilegier.
Microsofts løsning inkluderer kontinuerlig oppdaterte identitets-, tilgangs- og kjøringstidskontroller. Disse tiltakene håndhever minste privilegium ved dynamisk å skalere agenttillatelser basert på risikovurderinger i sanntid, og krever menneskelige godkjenninger for høyrisiko handlinger. Systemet inkluderer også et utvidet trusseldeteksjonsomfang, som kan identifisere et bredt spekter av AI-agenter som Claude Code og OpenAI Codex, innen Microsoft Defender.
Guardian Agents fungerer innenfor denne arkitekturen ved autonomt å overvåke hver agents handling, sette risiko i kontekst, og koordinere beskyttelsesresponser gjennom programvaredefinerte «playbooks» som sikkerhetsteam definerer. Denne agentbaserte sikkerhetstilnærmingen har som mål å operere i maskinhastighet, tilby sporbarhet og gjøre det mulig for mennesker med sikkerhetsekspertise å ta informerte beslutninger basert på omfattende bevis.
Microsofts initiativer samsvarer med en bredere industritrend som legger vekt på agentsikkerhet, eksemplifisert gjennom deres deltakelse i Nvidias Open Agent Safety Platform. Denne økosystemtilnærmingen har som mål å isolere og kontrollere AI-agenter ved hjelp av maskinvare- og programvaresikkerhet.
Oppsummert driver Microsoft et sikkerhetsparadigme som behandler AI-agenter som insidertrusler, som krever uavhengig, kontinuerlig tilsyn adskilt fra AI-modellleverandører. Denne tilnærmingen søker å balansere rask innovasjon med virksomhetssikkerhet, og sikrer at organisasjoner kan benytte AI-kapasiteter med tillit uten å kompromittere sikkerheten.


Kilder og originalrapportering
Les originalkilden ↗
Kommentarer (0)
Ingen kommentarer ennå. Start diskusjonen.
Skriv en kommentar
Kommentarer publiseres etter moderering. Ditt navn og kommentar vil være synlige offentlig. Konto