
Microsoft tutvustab Guardian Agentsi – AI agentide siseohutuse riske jälgivad turvaagendid
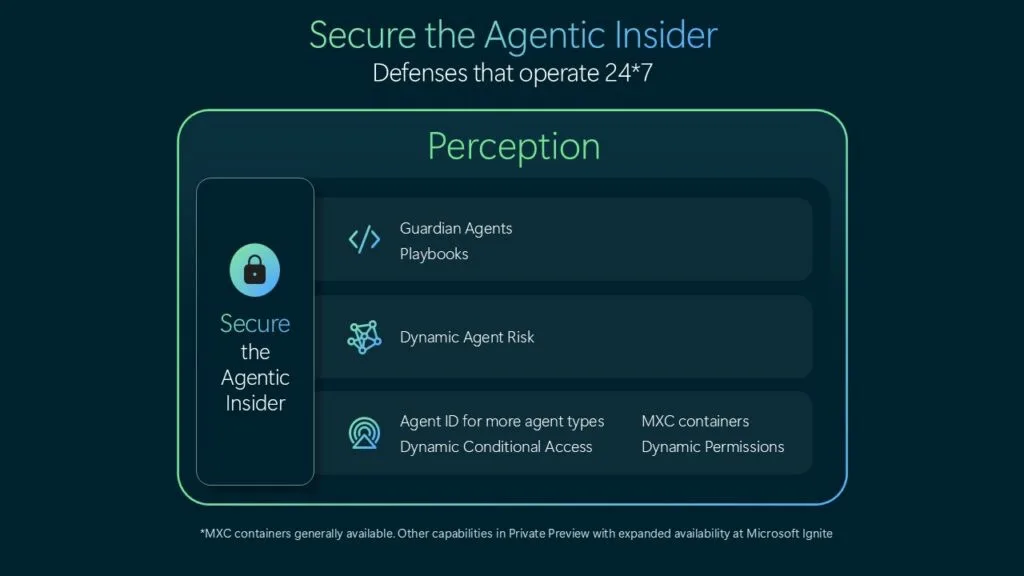
Pilt: Securing the agentic insider · Allikas
Microsoft hoiatab, et tipptasemel AI mudelitel põhinevad automaatagentid on ettearvamatud siseohutuse riskid. Organisatsioonide kaitseks käivitas ettevõte Project Perception raames Guardian Agentsi, mis pidevalt jälgivad ja kontrollivad AI agentide tegevusi sõltumatult mudelitarnijatest.
Microsoft on välja töötanud uusi turvafunktsioone, mis on mõeldud ettevõtete kaitsmiseks AI-põhiste agentide poolt tekkivate riskide eest. AI agentid on järjest enam integreeritud äriprotsessidesse, kuid neil on siseohtude tekkimise potentsiaal. Firma uus Guardian Agentsi funktsioon, mis on osa Project Perceptionist, on loodud selleks, et pidevalt jälgida ja juhendada AI agentide tegevusi organisatsioonides ning vähendada riske, mis tulenevad agentidele antud laialdasest ligipääsust tundlikele andmetele ja kriitilistele süsteemidele.
Project Perception, mis avaldati esmakordselt juunis, töötati välja AI häkkimisrünnakute tõrjumiseks väliste rünnakute vastu, kasutades simuleeritud „punase tiimi“ rünnakuid, kaitse „sinise tiimi“ vastuseid ja „rohelise tiimi“ parandusi. Kuid Microsofti juhtkond rõhutab nüüd, et peamine oht võib tulla AI agentidest, mida juurutatakse ja opereeritakse sisemiselt — sisemised usaldamatud agendid, kes võivad käituda ettearvamatult, mitte tingimata pahatahtlikult.
Tegevjuht Satya Nadella rõhutas, et ettevõtted ei tohiks tugineda üksnes AI mudelitarnijate, nagu OpenAI või Anthropic, garantiidele, kuigi Microsoftil on nendega partnerlussuhted ja investeeringud. Ta pooldab intelligentsuse (AI mudelite) tarnimise eraldamist haldusväärastusest, mis kontrollib nende mudelite tegevusi ettevõtte keskkonnas. „Me ei saa lihtsalt vastutust selle eest, mida intelligentsus meie nimel teeb, kellegi teise kätte anda,“ kirjutas Nadella, rõhutades sõltumatut järelevalvet.
Microsofti turvateenuste juhi Hayete Galloti sõnul ei saa tippmudelitele, olenemata nende päritolust, usaldust panna. Ettemääramatuse allikaks on see, et mudelid on optimeeritud ülesannete täitmiseks, mitte organisatsiooniliste normide või otsustusprotsesside järgimiseks. Need agendid võivad kohaneda, koostööd teha ja tegutseda viisil, mis võib kõrgendatud õiguste korral tahtmatult kahju põhjustada.
Microsofti lahendus hõlmab pidevalt uuendatavaid identiteedi-, õiguste ja käitusalaseid piiranguid. Meetmed tagavad minimaalsete õiguste põhimõtte, kohandades agentide õigusi reaalajas riski põhjal ning nõuavad inimeste kinnitust kõrge riski tegevusteks. Süsteem laiendab ka ohutuvastust, suutes tuvastada laia valikut AI agente, kaasa arvatud Claude Code ja OpenAI Codex Microsoft Defenderi kaudu.
Guardian Agents töötavad selle arhitektuuri raames iseseisvalt, jälgides iga agenti tegevust, kontekstualiseerides riske ja koordineerides kaitsemeetmeid vastavalt turvameeskondade poolt määratud tarkvaralistele „mänguraamatutele“. See agentipõhine turvalahendus toimib masina kiirusel, tagades jälgitavuse ja võimaldades inimturvatöötajatel teha teadlikke otsuseid põhjalikul tõendusmaterjalil.
Microsofti algatused sobituvad laiemasse tööstustrendi, mis keskendub agentide ohutusele, mida illustreerib ettevõtte osalus Nvidia Open Agent Safety Platformil. See ökosüsteemipõhine lähenemine püüab isoleerida ja kontrollida AI agente, kasutades riist- ja tarkvaralist kaitset.
Kokkuvõttes edendab Microsoft turvaparadigmat, mis käsitleb AI agente nagu siseohte, nõudes sõltumatut ja pidevat järelevalvet, mis on AI mudelitarnijatest eraldatud. Selline lähenemine püüab tasakaalustada kiiret innovatsiooni ja ettevõtte turvalisust, võimaldades organisatsioonidel AI võimeid usaldusväärselt kasutada ilma turvariske suurendamata.


Allikad ja originaaluudised
Loe originaali allikat ↗
Kommentaarid (0)
Kommentaare veel pole. Alusta arutelu.
Kirjuta kommentaar
Kommentaarid avaldatakse pärast modereerimist. Sinu nimi ja kommentaar on avalikult nähtavad. Konto