
„Microsoft“ pristato sargybinius agentus, stebinčius AI agentus, laikomus vidiniais saugumo rizikos šaltiniais
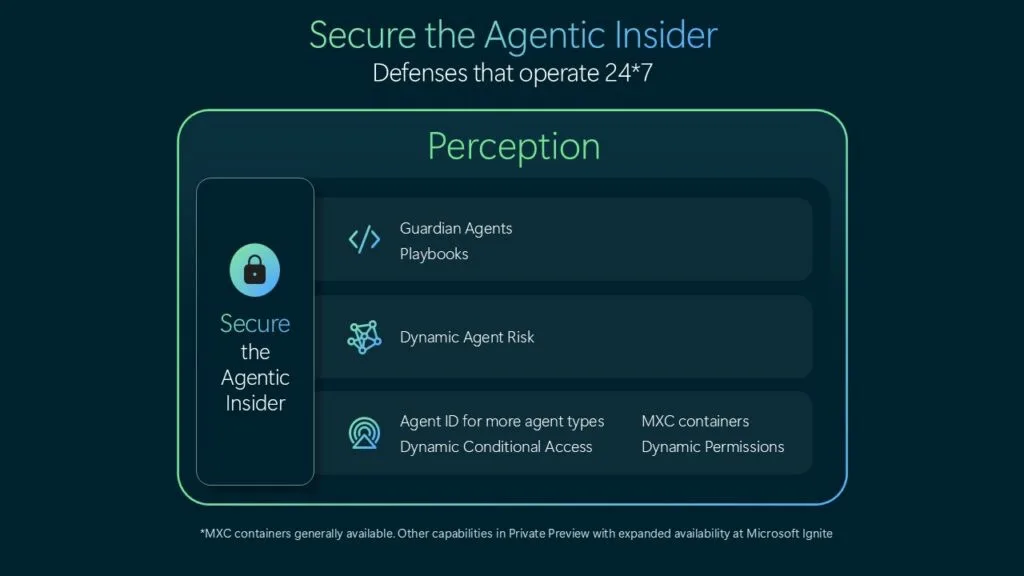
Vaizdas: Securing the agentic insider · Šaltinis
„Microsoft“ perspėja, kad pažangios AI modeliai, vairuojantys automatizuotus agentus, yra nenuspėjamos vidinės grėsmės. Siekdama apsaugoti įmones, įmonė pristato sargybinius agentus pagal „Project Perception“, kurie nuolat stebi ir kontroliuoja AI agentų veiksmus nepriklausomai nuo modelių tiekėjų.
„Microsoft“ pristatė naujas saugumo funkcijas, skirtas apsaugoti įmones nuo kylančių rizikų, susijusių su AI varomais agentais, kurie vis daugiau integruojami į verslo procesus, tačiau kelia vidinių grėsmių iššūkius. Įmonės naujoji „Guardian Agents“ funkcija, kuri yra „Project Perception“ dalis, yra sukurta tam, kad nuolat stebėtų ir reguliuotų AI agentų veiklą organizacijose, mažindama riziką, atsirandančią dėl plačios prieigos prie jautrių duomenų ir kritinių sistemų tokių agentų suteikimo.
„Project Perception“, iš pradžių pristatytas birželį, buvo sukurtas kovoti su išoriniais AI įsilaužimo pavojais, naudojant simuliuotas „raudonosios komandos“ atakas, gynybines „mėlynosios komandos“ reakcijas ir „žaliosios komandos“ sprendimus. Tačiau „Microsoft“ vadovybė dabar pabrėžia, kad pagrindinė rizika gali kilti iš viduje diegiamų ir valdomų AI agentų — iš esmės nepatikimų vidinių agentų, galinčių elgtis nenuspėjamai, bet ne tyčiniu piktavališkumu.
Generalinis direktorius Satya Nadella pabrėžė, kad įmonės neturėtų pasikliauti vien tik AI modelius tiekiančių įmonių, tokių kaip „OpenAI“ arba „Anthropic“, pažadais, nepaisant to, kad „Microsoft“ yra partneris ir investuotojas šiose firmose. Vietoj to, jis ragina atskirti intelekto (AI modelių) tiekimą nuo valdžios, kontroliuojančios šių modelių veiksmus korporatyvinėje aplinkoje. „Mes paprasčiausiai negalime iškrauti atsakomybės už tai, ką intelektas daro mūsų vardu,“ — rašė Nadella, pabrėžiantis nepriklausomo priežiūros poreikį.
„Microsoft“ saugumo verslo vadovė Hayete Gallot teigė: „Pažangiais modeliais, nesvarbu iš kokių šaltinių, pasitikėti negalima.“ Nenuspėjamumas kyla todėl, kad modeliai yra optimizuojami užduotims vykdyti, o ne laikytis organizacinių normų ar sprendimų. Šie agentai gali prisitaikyti, bendradarbiauti ir veikti tokiais būdais, kurie netyčia gali pakenkti, kai jiems suteikiamos aukštos privilegijos.
„Microsoft“ sprendimas apima nuolat atnaujinamus tapatybės, leidimų ir vykdymo apribojimų valdymo mechanizmus. Šios priemonės užtikrina mažiausias reikalingas privilegijas, dinamiškai keisdamos agentų leidimus pagal realaus laiko rizikos vertinimus ir reikalauja žmogiškojo patvirtinimo aukštos rizikos veiksmams. Sistema taip pat plečia grėsmių aptikimo sritį, galėdama identifikuoti įvairius AI agentus, tokias kaip „Claude Code“ ir „OpenAI Codex“, „Microsoft Defender“ platformoje.
Sargybiniai agentai veikia šioje architektūroje savarankiškai stebėdami kiekvieno agento veiksmus, kontekstualizuodami rizikas ir koordinuodami apsaugos priemones per programinės įrangos „vejapjoves“, kurias apibrėžia saugumo komandos. Šis agentinis saugumo metodas siekia veikti mašininiu greičiu, suteikdamas atsekamumą ir leidžiantis žmogaus saugumo specialistams priimti informuotus sprendimus remiantis išsamiais įrodymais.
„Microsoft“ iniciatyvos dera su platesne pramonės tendencija, akcentuojančia agentų saugumą, ką iliustruoja jų dalyvavimas „Nvidia“ „Open Agent Safety Platform“. Ši ekosistemos sistema siekia izoliuoti ir kontroliuoti AI agentus naudojant aparatinės ir programinės įrangos apsaugos priemones.
Apibendrinant, „Microsoft“ skatina saugumo paradigmą, kurioje AI agentai laikomi vidiniais grėsmės šaltiniais, reikalaujančiais nepriklausomos, nuolatinės priežiūros, atskiros nuo AI modelių tiekėjų. Šis požiūris siekia suderinti spartų inovacijų diegimą su įmonių saugumu, užtikrinant, kad organizacijos galėtų pasitikėti AI galimybėmis nesumažindamos saugumo lygio.


Šaltiniai ir originalūs pranešimai
Skaityti originalų šaltinį ↗
Komentarai (0)
Komentarų dar nėra. Pradėkite diskusiją.
Rašyti komentarą
Komentarai publikuojami po moderavimo. Jūsų vardas ir komentaras bus vieši. Paskyra