
Microsoft esittelee Guardian-agentteja valvomaan tekoälyagentteja, joita pidetään sisäisinä turvallisuusuhkina
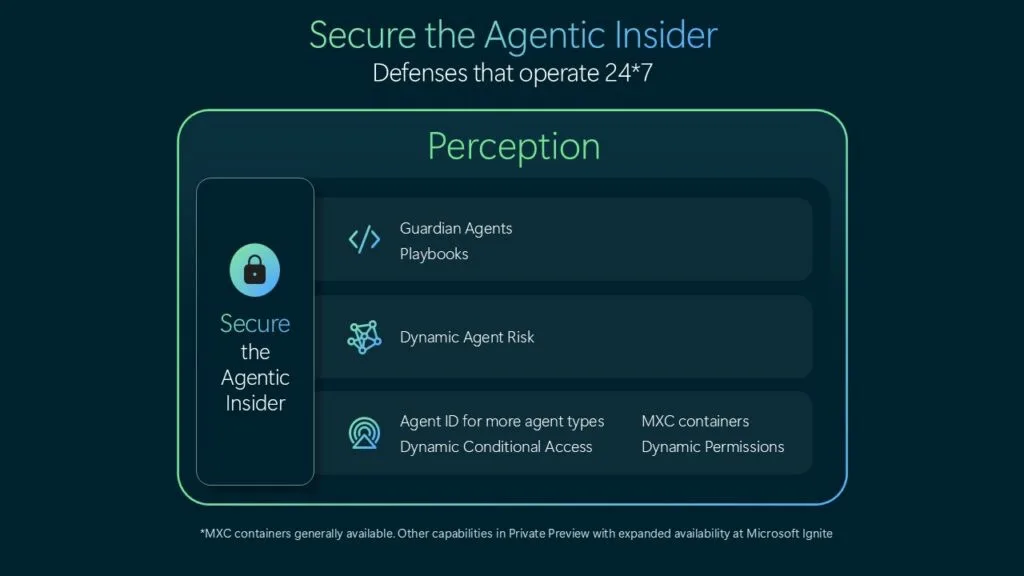
Kuva: Securing the agentic insider · Lähde
Microsoft varo, että edistyneet tekoälymallit, jotka ohjaavat automatisoituja agentteja, ovat arvaamattomia sisäisiä uhkia. Yritys lanseeraa Project Perception -hankkeen alaisuudessa Guardian-agentit valvomaan ja kontrolloimaan tekoälyagenttien toimintaa riippumattomasti mallin toimittajista turvatakseen yritykset.
Microsoft on esitellyt uusia turvallisuusominaisuuksia, joiden tarkoituksena on suojata yrityksiä tekoälypohjaisten agenttien aiheuttamilta nousevilta riskeiltä. Nämä agentit integroituvat yhä enemmän liiketoimintaprosesseihin mutta tuovat mukanaan haasteita sisäisistä uhkista. Yrityksen uusi Guardian Agents -toiminto, osa Project Perception -aloitetta, on suunniteltu jatkuvasti tarkkailemaan ja säätelemään tekoälyagenttien toimintaa organisaatioissa, vähentäen riskejä, jotka johtuvat näiden agenttien laajasta pääsystä arkaluonteisiin tietoihin ja kriittisiin järjestelmiin.
Project Perception, joka julkistettiin alun perin kesäkuussa, kehitettiin torjumaan tekoälypohjaisia hakkereiden hyökkäyksiä ulkoisilta toimijoilta käyttämällä simuloituja ”punaisen tiimin” hyökkäyksiä, puolustavia ”sinisen tiimin” vastatoimia ja ”vihreän tiimin” korjaavia ratkaisuja. Microsoftin johto kuitenkin korostaa, että ensisijainen riski saattaa tulla organisaation sisällä otetuista käyttöön ja hallinnoimista tekoälyagenteista — käytännössä epäluotettavista sisäisistä agenteista, joiden käyttäytyminen on arvaamatonta, eikä käyttäytyminen aina johdu tahallisesta pahantahtoisuudesta.
Toimitusjohtaja Satya Nadella on korostanut, että yritysten ei tulisi luottaa pelkästään tekoälymallien toimittajien, kuten OpenAI:n tai Anthropicin, vakuutuksiin, vaikka Microsoftilla onkin kumppanuuksia ja investointeja näihin yrityksiin. Sen sijaan hän puoltaa tiedon (tekoälymallien) toimituksen erottamista toimivallasta, joka kontrolloi mallien toimintaa yritysympäristöissä. ”Emme yksinkertaisesti voi ulkoistaa vastuuta siitä, mitä tekoäly tekee puolestamme”, Nadella kirjoitti korostaen riippumattoman valvonnan tarvetta.
Microsoftin tietoturvatoimintojen johtaja Hayete Gallot totesi: ”Edistyneisiin malleihin, riippumatta niiden alkuperästä, ei voi luottaa.” Arvaamattomuus johtuu siitä, että malleja optimoidaan tehtävien suorittamiseen pikemminkin kuin organisaation sääntöjen tai harkinnan noudattamiseen. Nämä agentit voivat mukautua, tehdä yhteistyötä ja toimia tavoilla, jotka saattavat tahattomasti aiheuttaa vahinkoa, kun niille on myönnetty laajoja oikeuksia.
Microsoftin ratkaisu sisältää jatkuvasti päivitetyt identiteetin, käyttöoikeuksien ja suoritusajan rajoitukset. Nämä toimet toteuttavat vähimmäisoikeusperiaatteen skaalaten agenttien oikeuksia dynaamisesti reaaliaikaisen riskinarvion perusteella ja vaativat ihmisen vahvistuksen korkean riskin toimille. Järjestelmä sisältää myös laajennetun uhkien havaitsemisen, pystyen tunnistamaan monenlaisia tekoälyagentteja, kuten Claude Code ja OpenAI Codex, Microsoft Defenderissa.
Guardian Agents -agentit toimivat tässä arkkitehtuurissa itsenäisesti valvomalla jokaisen agentin toimintaa, asettaen riskit kontekstiin ja koordinoiden suojaavia vastatoimia ohjelmallisten ”pelikirjojen” kautta, jotka turvallisuusryhmät määrittelevät. Tämä agenttipohjainen turvallisuusstrategia toimii koneiden nopeudella mahdollistaen jäljitettävyyden ja antaen ihmisturvallisuusasiantuntijoille mahdollisuuden tehdä perusteltuja päätöksiä kattavan todistusaineiston pohjalta.
Microsoftin aloitteet ovat linjassa laajemman teollisuuden alan trendin kanssa, joka korostaa agenttiturvallisuutta, mistä esimerkkinä on yhtiön osallistuminen Nvidian Open Agent Safety Platform -hankkeeseen. Tämä ekosysteemipohjainen lähestymistapa pyrkii eristämään ja hallitsemaan tekoälyagentteja käyttämällä sekä laitteisto- että ohjelmistosuojauksia.
Yhteenvetona Microsoft vie eteenpäin turvallisuusparadigman, jossa tekoälyagentit nähdään sisäisinä uhkina, jotka edellyttävät riippumatonta ja jatkuvaa valvontaa, erillään tekoälymallien toimittajista. Tämä lähestymistapa pyrkii tasapainottamaan nopean innovaation ja yritysturvallisuuden, varmistaen, että organisaatiot voivat hyödyntää tekoälyominaisuuksia luottavaisin mielin vaarantamatta turvallisuutta.


Lähteet ja alkuperäiset raportit
Lue alkuperäinen lähde ↗
Kommentit (0)
Ei vielä kommentteja. Aloita keskustelu.
Kirjoita kommentti
Kommentit julkaistaan moderoinnin jälkeen. Nimesi ja kommenttisi näkyvät julkisesti. Tili