
Microsoft ievieš Guardian Agents – AI aģentus, lai uzraudzītu Iekšējās drošības riskus, ko rada AI aģenti
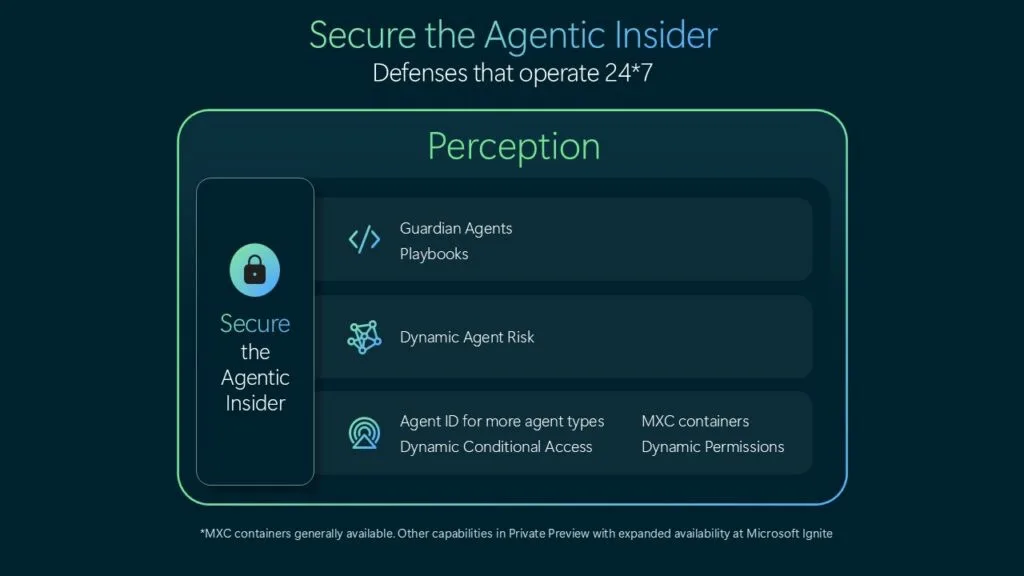
Attēls: Securing the agentic insider · Avots
Microsoft brīdina, ka jaunākās paaudzes AI modeļi, kas vada automatizētus aģentus, ir neprognozējami iekšējie draudi. Lai nodrošinātu uzņēmumu drošību, viņi ir uzsākuši Guardian Agents programmu projekta Perception ietvaros, kas nepārtraukti novēro un kontrolē AI aģentu darbības neatkarīgi no modeļu piegādātājiem.
Microsoft ir ieviesis jaunas drošības funkcijas, kas paredzētas uzņēmumu aizsardzībai pret jaunajiem riskiem, ko rada AI darbināti aģenti, kuri arvien vairāk tiek integrēti biznesa procesos, taču rada iekšējās drošības draudus. Uzņēmuma jaunā iespēja Guardian Agents, kas ir daļa no projekta Perception, ir izstrādāta, lai pastāvīgi novērotu un regulētu AI aģentu aktivitātes organizācijās, mazinot riskus, kas rodas no plašas piekļuves piešķiršanas šiem aģentiem jutīgiem datiem un kritiskām sistēmām.
Projekts Perception, kas tika publiskots jūnijā, tika izstrādāts, lai cīnītos pret AI hakeru draudiem no ārējiem aktieriem, izmantojot simulētas "sarkano komandu" uzbrukumus, aizsardzības "zilo komandu" reakcijas un "zaļo komandu" remdēšanas pasākumus. Tomēr Microsoft vadība tagad uzsver, ka galvenais risks var rasties no AI aģentiem, kas tiek izvietoti un pārvaldīti iekšēji — būtībā neuzticamiem iekšējiem aģentiem, kuri var uzvesties neparedzami, nevis ar ļaunu nolūku.
Izpilddirektors Satja Nadella ir uzsvēris, ka uzņēmumiem nevajadzētu paļauties tikai uz AI modeļu piegādātāju, piemēram, OpenAI vai Anthropic, apgalvojumiem, pat ja Microsoft sadarbojas un iegulda šajās firmās. Tā vietā viņš iestājas par inteliģences (AI modeļu) piegādes atdalīšanu no autoritātes, kas kontrolē šo modeļu darbības uzņēmuma vidē. "Mēs vienkārši nevaram nodot atbildību par to, ko inteliģence dara mūsu vārdā," rakstīja Nadella, uzsverot neatkarīgu uzraudzību.
Microsoft drošības biznesa vadītāja Hayete Gallot pauda, ka "jaunākajiem modeļiem, neatkarīgi no to izcelsmes, nevar uzticēties." Neparedzamība rodas no tā, ka modeļi ir optimizēti, lai veiktu uzdevumus, nevis ievērotu organizatoriskās normas vai spriedumus. Šie aģenti var pielāgoties, sadarboties un rīkoties tā, kā tas varētu nevēlami radīt kaitējumu, ja darbojās ar paaugstinātām privilēģijām.
Microsoft risinājums ietver pastāvīgi atjauninātas identitātes, atļauju un izpildes ierobežošanas vadības. Šie pasākumi ievieš minimālo tiesību principu, dinamiskāk pielāgojot aģentu atļaujas, pamatojoties uz reāllaika riska novērtējumiem, un prasot cilvēku apstiprinājumus augsta riska darbībām. Sistēma iekļauj arī paplašinātu draudu noteikšanas jomu, spējot atklāt plašu AI aģentu klāstu, piemēram, Claude Code un OpenAI Codex, izmantojot Microsoft Defender.
Guardian Agents darbojas šajā arhitektūrā, autonomi uzraugot katra aģenta rīcību, kontekstualizējot riskus un koordinējot aizsardzības pasākumus, izmantojot programmatūras "spēļu rokasgrāmatas", ko definējušas drošības komandas. Šī aģentu drošības pieeja ir paredzēta darbībai mašīnas ātrumā, nodrošinot izsekojamību un ļaujot cilvēku drošības speciālistiem pieņemt informētus lēmumus uz visaptverošu pierādījumu pamata.
Microsoft iniciatīvas iekļaujas plašākā nozares tendencē, kas uzsver aģentu drošību, ko ilustrē tās dalība Nvidia Open Agent Safety Platform. Šī ekosistēmas pieeja cenšas izolēt un kontrolēt AI aģentus, izmantojot aparatūras un programmatūras aizsardzības līdzekļus.
Kopsavilkumā Microsoft attīsta drošības paradigmu, kas AI aģentus uztver kā iekšējus draudus, pieprasot neatkarīgu, nepārtrauktu uzraudzību, kas ir atsevišķa no AI modeļu piegādātājiem. Šī pieeja cenšas līdzsvarot strauju inovāciju ar uzņēmumu drošību, ļaujot organizācijām droši izmantot AI iespējas, neapdraudot savu drošību.


Avoti un oriģinālziņas
Lasīt oriģinālo avotu ↗
Komentāri (0)
Komentāru vēl nav. Sāciet diskusiju.
Rakstīt komentāru
Komentāri tiek publicēti pēc moderēšanas. Jūsu vārds un komentārs būs redzami publiski. Konts