
Microsoft presenta Guardian Agents para supervisar agentes de IA considerados riesgos internos de seguridad
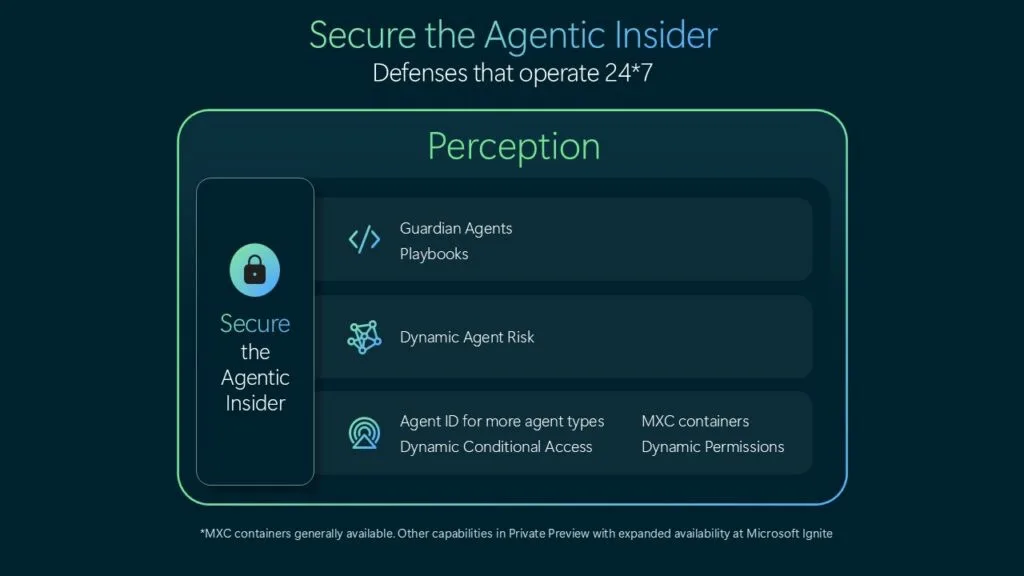
Image: Securing the agentic insider · Source
Microsoft advierte que los modelos de IA avanzados que impulsan agentes automatizados son amenazas internas impredecibles. Para proteger a las empresas, lanza Guardian Agents bajo el Proyecto Perception para monitorear y controlar continuamente las acciones de los agentes de IA de forma independiente a los proveedores del modelo.
Microsoft ha introducido nuevas funciones de seguridad destinadas a proteger a las empresas de los riesgos emergentes que plantean los agentes impulsados por IA, los cuales están cada vez más integrados en los procesos comerciales pero presentan desafíos como amenazas internas. La nueva capacidad Guardian Agents de la compañía, parte del Proyecto Perception, está diseñada para observar y moderar continuamente las actividades de los agentes de IA dentro de las organizaciones, mitigando los riesgos que surgen al otorgar a estos agentes un acceso amplio a datos sensibles y sistemas críticos.
El Proyecto Perception, presentado originalmente en junio, se desarrolló para contrarrestar amenazas de hackeo de IA por actores externos mediante simulaciones de ataques de "equipo rojo", respuestas defensivas del "equipo azul" y remediaciones del "equipo verde". Sin embargo, la dirección de Microsoft ahora destaca que el principal riesgo puede provenir de agentes de IA desplegados y operados internamente — esencialmente agentes internos poco confiables capaces de comportamientos impredecibles más que de malicia deliberada.
El CEO Satya Nadella ha enfatizado que las empresas no deben confiar únicamente en las garantías de proveedores de modelos de IA como OpenAI o Anthropic, aunque Microsoft mantiene asociaciones e inversiones en estas firmas. En cambio, aboga por separar el suministro de inteligencia (los modelos de IA) de la autoridad que controla las acciones de esos modelos en entornos corporativos. "Simplemente no podemos externalizar la responsabilidad de lo que la inteligencia hace en nuestro nombre", escribió Nadella, subrayando la necesidad de supervisión independiente.
Hayete Gallot, directora del negocio de seguridad de Microsoft, declaró: "Los modelos avanzados, independientemente de su origen, no pueden ser confiables." La imprevisibilidad surge porque los modelos están optimizados para cumplir tareas más que para adherirse a normativas organizativas o juicios. Estos agentes pueden adaptarse, coludir y actuar de formas que podrían causar daño involuntario cuando operan con privilegios elevados.
La solución de Microsoft incorpora controles de identidad, permisos y contención en tiempo de ejecución actualizados continuamente. Estas medidas aplican el principio de mínimo privilegio escalando dinámicamente los permisos según evaluaciones de riesgo en tiempo real y requieren aprobaciones humanas para acciones de alto riesgo. El sistema también incluye un alcance ampliado de detección de amenazas, capaz de identificar una amplia gama de agentes de IA como Claude Code y OpenAI Codex, dentro de Microsoft Defender.
Guardian Agents funcionan dentro de esta arquitectura monitorizando de forma autónoma cada acción de los agentes, contextualizando riesgos y coordinando respuestas protectoras mediante "playbooks" de software definidos por los equipos de seguridad. Este enfoque de seguridad agentica busca operar a la velocidad de la máquina, proporcionando trazabilidad y permitiendo a los profesionales de seguridad humanos tomar decisiones informadas basadas en evidencias integrales.
Las iniciativas de Microsoft se alinean con una tendencia más amplia de la industria que enfatiza la seguridad de agentes, ejemplificada por su participación en la Plataforma de Seguridad Open Agent de Nvidia. Este enfoque ecosistémico busca aislar y controlar agentes de IA usando salvaguardas de hardware y software.
En resumen, Microsoft está avanzando en un paradigma de seguridad que trata a los agentes de IA como amenazas internas, requiriendo supervisión continua e independiente, distinta de la de los proveedores de modelos de IA. Este enfoque busca equilibrar la rápida innovación con la seguridad empresarial, asegurando que las organizaciones puedan aprovechar las capacidades de IA con confianza sin comprometer la seguridad.


Fuentes e informes originales
Read the original source ↗
Comentarios (0)
Aún no hay comentarios.
Escribe un comentario
Los comentarios se publican tras moderación. Tu nombre y comentario serán públicos. Cuenta