
PHP2Shell-sårbarheter hotade nästan 70 % av webben och ledde till snabba globala patcher
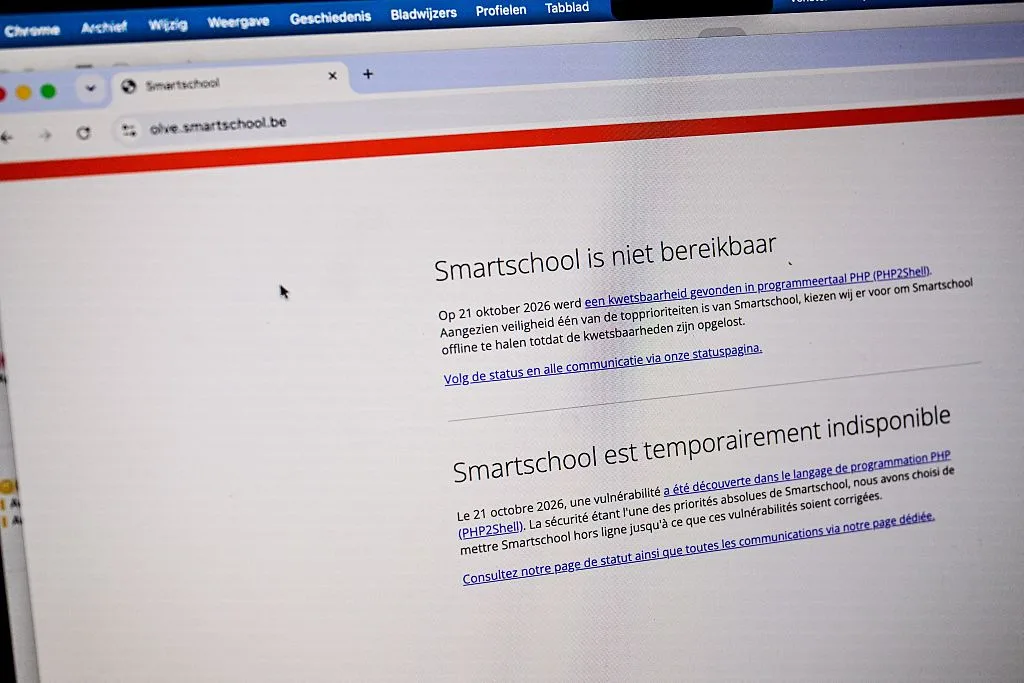
Bild: %items The Smartschool educational platform is offline, due to two critical vulnerabilities with the PHP programming language, on Wednesday 21 October 2026 in Edegem. BELGA PHOTO DIRK WAEM (Photo by DIRK WAEM / BELGA MAG / Belga / AFP via Getty Image · Källa
Två kritiska PHP-buggar kallade PHP2Shell hotade utbredd exploatering på internet genom att möjliggöra fjärråtkomst utan lösenord, vilket ledde till brådskande branschomfattande patcharbeten och fortsatta säkerhetsbekymmer.
I slutet av oktober 2026 orsakade två kritiska sårbarheter i PHP, det öppna webbprogrammeringsspråket som driver cirka 70 % av de internetexponerade webbplatserna, nästan en omfattande internetstörning. Dessa buggar, officiellt CVE-2026-109618 och CVE-2026-109619 och kollektivt kända som PHP2Shell, möjliggör obehörig fjärrkörning av kod – vilket i praktiken låter angripare ta full kontroll över sårbara servrar utan lösenord.
Buggarna hade varit inaktiva sedan deras upptäckt 2024 och ansågs initialt icke-exploaterbara tills forskare vid säkerhetsföretaget Calif nyligen fann en metod för att utnyttja dem. Efter att hotet bekräftats underrättade Calif PHP Foundation, som koordinerade en hemlig patchrelease under embargo för att ge stora webbbolag och hostingleverantörer en chans att säkra sina system innan sårbarheterna blev offentliga.
När patcharna släpptes offentligt den 24 oktober 2026 tog flera branscher, inklusive bankväsende, detaljhandel, sjukvård och offentlig sektor, tillfälligt ned webbplatser för att implementera fixar. Trots noggrann samordning och tidiga varningar upptäckte Amazon några exploateringsförsök ungefär en vecka före patchsläppet, vilket tyder på att angripare kan ha känt till felen i förväg.
Även om ingen storskalig katastrofal exploatering ännu har rapporterats, har säkerhetsföretag som Palo Alto Networks och Trail of Bits observerat verifierad aktivitet efter exploatering i vissa system. Cloudflare noterade en exponentiell ökning av exploateringsförsök omedelbart efter avslöjandet, vilket understryker vikten av att kvarvarande oskyddade sajter snabbt uppdaterar.
Den utbredda risken härrör från PHP:s omfattande användning på populära plattformar som WordPress, Drupal, Joomla och MediaWiki (som driver Wikipedia). Många av dessa äldre teknologier underhålls av obetalda open source-bidragsgivare, vilket begränsar resurser för säkerhetsgranskningar och ökar sannolikheten att kritiska sårbarheter förblir oupptäckta i åratal.
Trots att AI-verktyg hjälpte forskare att utveckla proof-of-concept-exploits under revisionen betonade Calif att djup domänkunskap i PHP var avgörande för att avslöja dessa buggar. Händelsen framhäver också den ökande risken att AI kan påskynda upptäckten av tidigare okända sårbarheter.
Experter varnar för att detta kan vara den första i en serie liknande högprofilerade programvaruskandaler, särskilt med påverkan på åldrade kodbaser fyllda av „minnesosäkra“ brister. Rörelser mot minnessäkra programmeringsspråk som Python, Rust och Swift syftar till att minska sådana risker, men äldre kod dominerar fortfarande mycket av nuvarande internetinfrastruktur.
PHP2Shell-episoden är en skarp påminnelse om de sköra grundvalar som mycket av webben vilar på och vikten av kontinuerlig vaksamhet inom säkerhetsarbete och snabb patchning för att förhindra framtida internetomfattande kriser.
Källor och ursprunglig rapportering
Läs den ursprungliga källan ↗
Kommentarer (0)
Inga kommentarer ännu. Börja diskussionen.
Skriv en kommentar
Kommentarer publiceras efter granskning. Ditt namn och kommentar syns offentligt. Konto