
PHP2Shell-sårbarheter nesten stoppet 70 % av nettet, noe som førte til rask global patching
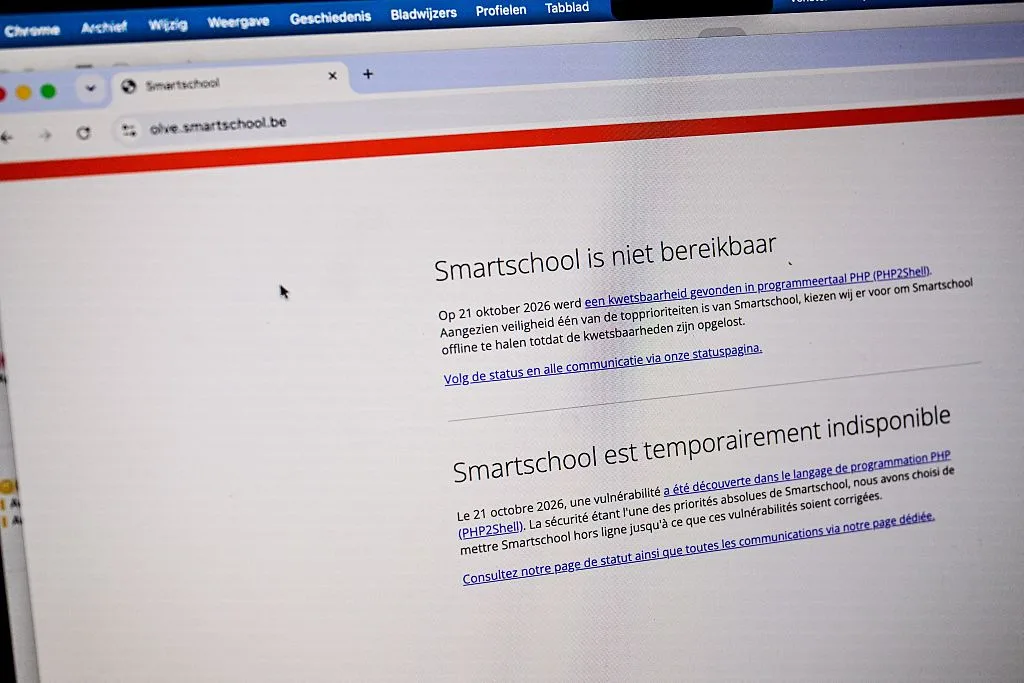
Bilde: %items The Smartschool educational platform is offline, due to two critical vulnerabilities with the PHP programming language, on Wednesday 21 October 2026 in Edegem. BELGA PHOTO DIRK WAEM (Photo by DIRK WAEM / BELGA MAG / Belga / AFP via Getty Image · Kilde
To kritiske PHP-bugger kalt PHP2Shell truet omfattende internettutnyttelse ved å muliggjøre ekstern systemtilgang uten passord, noe som førte til hurtige bransjeomfattende patch-innsatser og vedvarende sikkerhetsbekymringer.
Sent i oktober 2026 kom to kritiske sårbarheter i PHP, det åpen kildekode-nettprogrammeringsspråket som driver omtrent 70 % av internettbaserte nettsteder, nær å forårsake en omfattende internettforstyrrelse. Disse feilene, offisielt CVE-2026-109618 og CVE-2026-109619 og samlet kjent som PHP2Shell, tillater uautorisert ekstern kodeutførelse – noe som effektivt lar angripere ta fullt kontroll over sårbare servere uten behov for passord.
Feilene hadde vært inaktive siden oppdagelsen i 2024 og ble først vurdert som ikke-utnyttbare, helt til forskere ved sikkerhetsfirmaet Calif nylig avdekket en måte å utnytte dem på. Etter å ha bekreftet trusselen, varslet Calif PHP Foundation, som koordinerte en hemmelig og embargert utgivelse av patcher for å gi store nettbedrifter og hosting-leverandører mulighet til å sikre sine systemer før sårbarhetene ble offentlig kjent.
Da patchene ble offentliggjort 24. oktober 2026, tok flere bransjer, inkludert bank, detaljhandel, helsevesen og offentlig sektor, midlertidig ned nettsteder for å implementere fiksene. Til tross for nøye koordinering og tidlige varsler, ble det oppdaget enkelte utnyttelsesforsøk av Amazon omtrent en uke før patchene var tilgjengelige, noe som antyder at angripere kan ha fått kjennskap til feilene på forhånd.
Selv om ingen storstilt katastrofal utnyttelse så langt er dokumentert, har sikkerhetsselskaper som Palo Alto Networks og Trail of Bits observert bekreftet post-utnyttelsesaktivitet i enkelte systemer. Cloudflare noterte en eksponentiell økning i angrepsforsøk umiddelbart etter avsløringen, noe som understreker viktigheten av at gjenstående usikrede sider oppdateres raskt.
Den omfattende risikoen skyldes PHPs brede bruk på populære plattformer som WordPress, Drupal, Joomla og MediaWiki (som driver Wikipedia). Mange av disse eldre teknologiene vedlikeholdes av ubetalte open source-bidragsytere, noe som begrenser ressurser for sikkerhetsrevisjoner og øker sannsynligheten for at slike kritiske sårbarheter forblir uoppdaget i mange år.
Selv om AI-verktøy hjalp forskere med å utvikle proof-of-concept-angrep under revisjonen, understreket Calif at dyp domenekompetanse i PHP var avgjørende for å avdekke disse feilene. Hendelsen fremhever også den økende risikoen for at AI kan akselerere oppdagelsen av tidligere ukjente sårbarheter.
Eksperter advarer om at dette kan være den første i en serie lignende høyprofilerte programvareskandaler, spesielt som påvirker aldrende kodebaser fulle av «minnesikkerhets»-feil. Bevegelser mot minnesikre programmeringsspråk som Python, Rust og Swift har som mål å redusere slike risikoer, men eldre kode dominerer fortsatt store deler av dagens internetinfrastruktur.
PHP2Shell-hendelsen er en klar påminnelse om de skjøre grunnlagene mye av nettet hviler på, og viktigheten av kontinuerlig årvåkenhet rundt sikkerhetsrutiner og rask patching for å forhindre fremtidige internettomspennende kriser.
Kilder og originalrapportering
Les originalkilden ↗
Kommentarer (0)
Ingen kommentarer ennå. Start diskusjonen.
Skriv en kommentar
Kommentarer publiseres etter moderering. Ditt navn og kommentar vil være synlige offentlig. Konto