
PHP2Shell ievainojamības gandrīz izjauca 70% tīmekļa, izraisot ātru globālu labojumu izplatīšanu
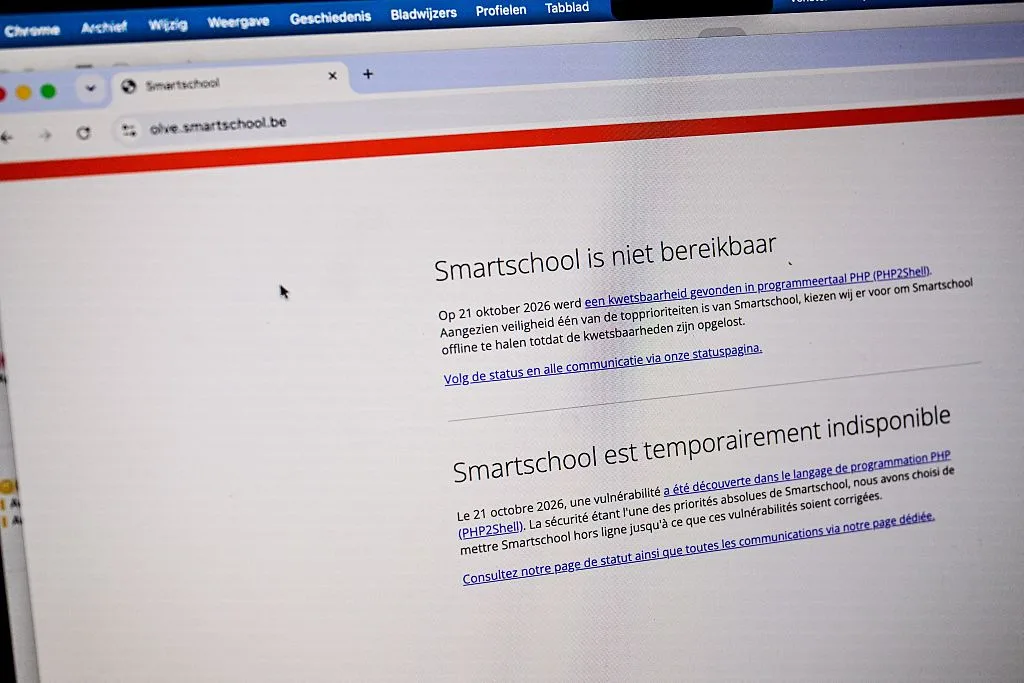
Attēls: %items The Smartschool educational platform is offline, due to two critical vulnerabilities with the PHP programming language, on Wednesday 21 October 2026 in Edegem. BELGA PHOTO DIRK WAEM (Photo by DIRK WAEM / BELGA MAG / Belga / AFP via Getty Image · Avots
Divas kritiskas PHP kļūdas, pazīstamas kā PHP2Shell, apdraudēja plašu interneta izmantošanu, ļaujot attālinātu sistēmu piekļuvi bez paroļu ievadīšanas, kas izraisīja steidzamus nozares mēroga labojumu pasākumus un turpinošas drošības problēmas.
2026. gada oktobra beigās divas kritiskas ievainojamības PHP - atvērtā koda tīmekļa programmēšanas valodā, kas nodrošina aptuveni 70% no interneta mājaslapām, gandrīz izraisīja plašu interneta pārtraukumu. Šīs kļūdas, oficiāli CVE-2026-109618 un CVE-2026-109619 un kopā sauktas par PHP2Shell, ļauj autentifikācijas neveikšanai attālinātām koda izpildēm, ļaujot uzbrucējiem pilnībā kontrolēt neaizsargātas serverus bez paroles.
Šīs kļūdas bija palikušas neaktīvas kopš to atklāšanas 2024. gadā, sākotnēji tās uzskatot par neizmantojamām, līdz drošības firma Calif pētnieki nesen atklāja veidu, kā tās izmantot. Pēc draudu pārbaudes Calif paziņoja PHP fondam, kurš koordinēja slepenu, ierobežotu labojumu izlaidumu, lai dotu lielajiem tīmekļa uzņēmumiem un hostinga pakalpojumu sniedzējiem iespēju nodrošināt savas sistēmas pirms ievainojamību publiskas izpaušanas.
Kad labojumi tika publicēti 2026. gada 24. oktobrī, vairākas nozares, tostarp banku sektors, mazumtirdzniecība, veselības aprūpe un valdība, laiku pa laikam noņēma mājaslapas no tīkla, lai ieviestu labojumus. Neskatoties uz rūpīgu koordināciju un agrīnām brīdinājumiem, Amazon aptuveni nedēļu pirms labojumu pieejamības atklāja vairākas izmantošanas mēģinājumus, kas liek domāt, ka uzbrucēji varēja par šīm kļūdām uzzināt iepriekš.
Lai gan vēl nav reģistrēta liela mēroga katastrofāla izmantošana, drošības firmas, piemēram, Palo Alto Networks un Trail of Bits, ir novērojušas apstiprinātas pēcrisinājuma aktivitātes dažās sistēmās. Cloudflare norādīja uz eksponenciālu izmantošanas mēģinājumu pieaugumu tūlīt pēc atklāšanas, uzsverot nepieciešamību pēc ātras atjauninājumu ieviešanas atlikušo neaizsargāto vietņu gadījumā.
Plašais risks radās no PHP plašas izmantošanas populārajās platformās kā WordPress, Drupal, Joomla un MediaWiki (kas darbina Wikipedia). Daudzi no šiem novecojušajiem tehnoloģiskajiem risinājumiem tiek uzturēti no brīvprātīgiem atvērtā koda programmētājiem, kas ierobežo resursus drošības pārbaudēm un palielina iespēju, ka šādas kritiskas ievainojamības var palikt nepamanītas gadiem.
Lai gan AI rīki palīdzēja pētniekiem izstrādāt pierādījumu koncepcijas izmantojumus audita laikā, Calif uzsvēra, ka dziļas PHP jomas zināšanas bija būtiskas, lai atklātu šīs kļūdas. Incidents arī uzsver pieaugošo risku, ka mākslīgais intelekts paātrinās agrāk nezināmu ievainojamību atklāšanu.
Eksperti brīdina, ka tas varētu būt pirmais augstas ietekmes programmatūras brīdinājumu sērijā, kas īpaši skar novecojošus kodu pamatnes ar daudzām „atmiņas drošības” problēmām. Pāreja uz atmiņas drošām programmēšanas valodām, kā Python, Rust un Swift, cenšas šos riskus samazināt, taču novecojušais kods joprojām dominē lielā daļā pašreizējās interneta infrastruktūras.
PHP2Shell gadījums ir spilgts atgādinājums par trauslajām pamatu struktūrām, uz kurām balstās liela daļa tīmekļa, un neatliekamo nepieciešamību pēc nepārtrauktas modrības drošības jomā un savlaicīgas labojumu ieviešanas, lai novērstu nākotnes interneta mēroga krīzes.
Avoti un oriģinālziņas
Lasīt oriģinālo avotu ↗
Komentāri (0)
Komentāru vēl nav. Sāciet diskusiju.
Rakstīt komentāru
Komentāri tiek publicēti pēc moderēšanas. Jūsu vārds un komentārs būs redzami publiski. Konts