
Vulnerabilidades PHP2Shell Casi Interrumpen el 70% de la Web, Provocando una Rápida Aplicación Global de Parches
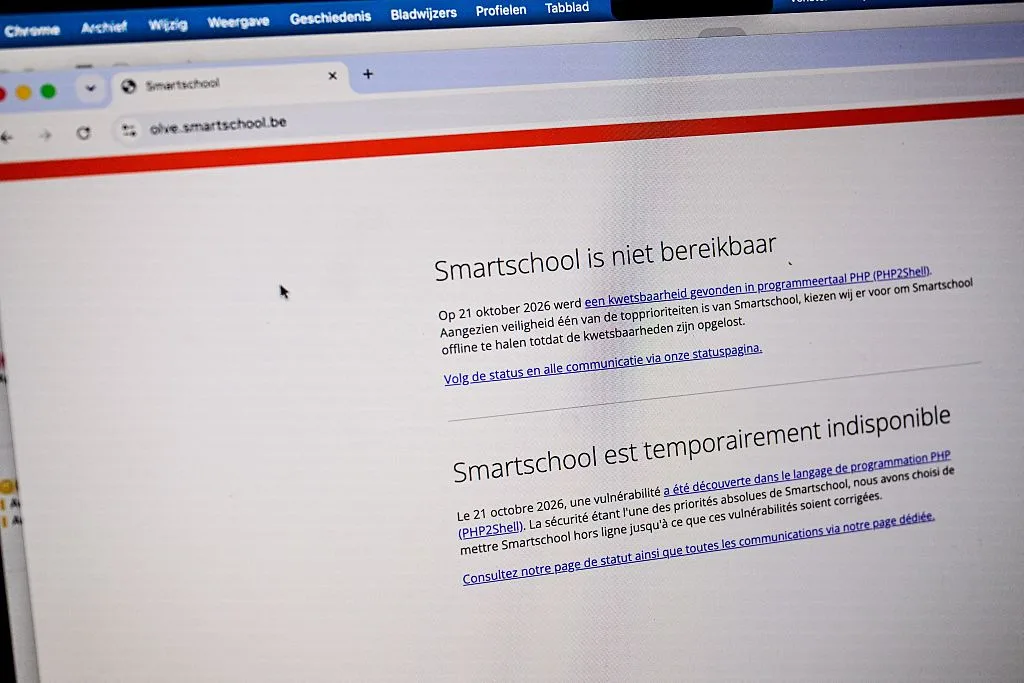
Image: %items The Smartschool educational platform is offline, due to two critical vulnerabilities with the PHP programming language, on Wednesday 21 October 2026 in Edegem. BELGA PHOTO DIRK WAEM (Photo by DIRK WAEM / BELGA MAG / Belga / AFP via Getty Image · Source
Dos errores críticos en PHP denominados PHP2Shell amenazaron una explotación masiva en internet al permitir acceso remoto a sistemas sin contraseñas, lo que impulsó esfuerzos urgentes de parcheo en toda la industria y preocupaciones continuas de seguridad.
A finales de octubre de 2026, dos vulnerabilidades críticas en PHP, el lenguaje de programación web de código abierto que soporta aproximadamente el 70% de los sitios web con presencia en internet, casi causaron una interrupción masiva en la red. Estos errores, oficialmente CVE-2026-109618 y CVE-2026-109619 y conocidos colectivamente como PHP2Shell, permiten la ejecución remota de código sin autenticación, facilitando efectivamente que atacantes tomen control total de servidores vulnerables sin necesidad de contraseñas.
Los fallos habían estado inactivos desde su descubrimiento en 2024, inicialmente considerados no explotables hasta que investigadores de la firma de seguridad Calif descubrieron recientemente un método para aprovecharlos. Tras confirmar la amenaza, Calif notificó a la PHP Foundation, que coordinó una liberación de parches bajo embargo secreto para dar oportunidad a grandes compañías web y proveedores de alojamiento de asegurar sus sistemas antes de que las vulnerabilidades se hicieran públicas.
Al hacerse públicos los parches el 24 de octubre de 2026, múltiples sectores incluyendo banca, comercio minorista, salud y gobierno desconectaron temporalmente sus sitios web para implementar las correcciones. A pesar de la coordinación cuidadosa y advertencias anticipadas, Amazon detectó intentos de explotación aproximadamente una semana antes de la disponibilidad del parche, sugiriendo que algunos atacantes pudieron conocer las fallas de antemano.
Aunque aún no se ha registrado una explotación catastrófica a gran escala, firmas de seguridad como Palo Alto Networks y Trail of Bits han observado actividad confirmada posterior a la explotación en ciertos sistemas. Cloudflare reportó un aumento exponencial en intentos de explotación inmediatamente tras la divulgación, destacando la urgencia para que los sitios sin parchear apliquen las actualizaciones rápidamente.
El riesgo generalizado surge del uso extensivo de PHP en plataformas populares como WordPress, Drupal, Joomla y MediaWiki (que impulsa Wikipedia). Muchas de estas tecnologías heredadas son mantenidas por contribuyentes de código abierto no remunerados, lo que limita recursos para auditorías de seguridad y aumenta la probabilidad de que vulnerabilidades críticas permanezcan inadvertidas por años.
Aunque herramientas de IA ayudaron a los investigadores a desarrollar pruebas de concepto durante la auditoría, Calif enfatizó que el profundo conocimiento del dominio PHP fue crucial para descubrir estos errores. El incidente también destaca el riesgo creciente de que la IA acelere el descubrimiento de vulnerabilidades previamente desconocidas.
Expertos advierten que este podría ser el primero de una serie de sobresaltos de software de alto impacto, afectando especialmente bases de código anticuadas plagadas de fallos "no seguros en memoria". Movimientos hacia lenguajes de programación seguros en memoria como Python, Rust y Swift buscan reducir estos riesgos, aunque el código legado domina gran parte de la infraestructura actual de la internet.
El episodio PHP2Shell es un recordatorio contundente de los frágiles cimientos que sustentan gran parte de la web y la necesidad imperiosa de prácticas de seguridad vigilantes y parches oportunos para evitar futuras crisis a nivel global en internet.
Fuentes e informes originales
Read the original source ↗
Comentarios (0)
Aún no hay comentarios.
Escribe un comentario
Los comentarios se publican tras moderación. Tu nombre y comentario serán públicos. Cuenta