
FBI advierte sobre herramienta Artex impulsada por IA que permite ciberataques rápidos contra EE. UU. y Corea del Sur
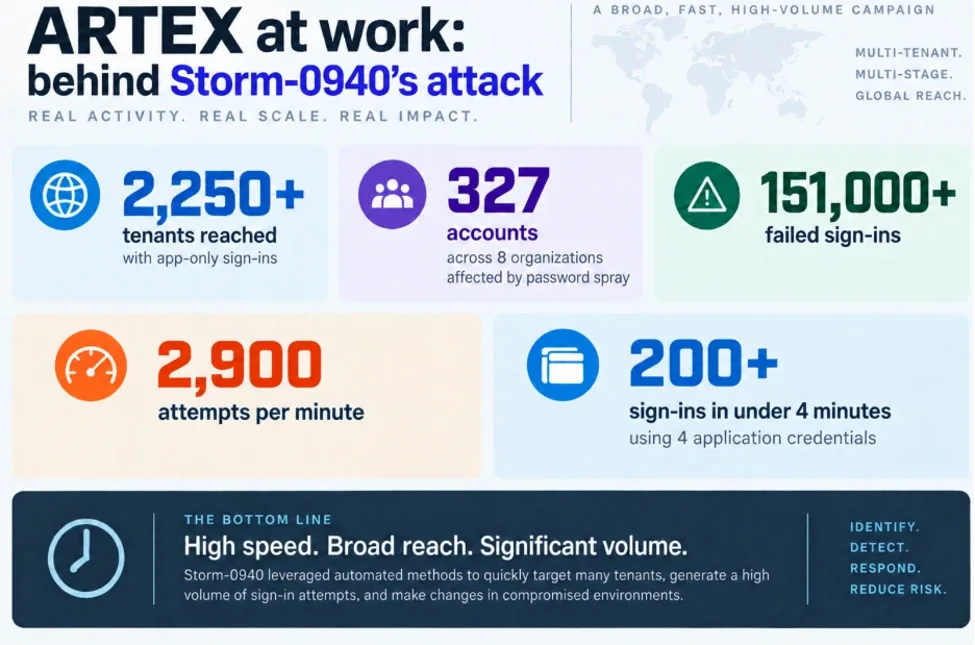
Image: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Source
El FBI reporta que hackers usan la herramienta abierta de IA Artex para vulnerar redes en menos de tres horas, afectando a la empresa estadounidense ConnectWise y a instituciones financieras surcoreanas, acelerando ataques y complicando defensas.
El FBI emitió una alerta de ciberseguridad destacando el uso de una herramienta de hacking impulsada por IA y de código abierto llamada Artex en recientes ciberataques dirigidos a múltiples sectores a nivel mundial, incluyendo una brecha significativa en la empresa estadounidense de TI ConnectWise y varias instituciones financieras de Corea del Sur. Artex es un marco autónomo de pruebas de penetración diseñado para sondear defensas de red, que los hackers han explotado para acelerar dramáticamente sus ataques.
Artex funciona integrándose con modelos de lenguaje grandes de proveedores como Anthropic y OpenAI, permitiéndole escanear redes de forma autónoma, identificar vulnerabilidades como contraseñas débiles o credenciales expuestas, y luego explotar estas debilidades para obtener acceso no autorizado. Esta automatización potenciada por IA permite a los atacantes avanzar desde el reconocimiento inicial hasta la compromisión total de la red en menos de tres horas, sobrepasando las respuestas defensivas humanas tradicionales que dependen de análisis e intervención manual.
Según el FBI, desde su introducción pública en julio de 2026, Artex ha sido implicado en varios incidentes de alto perfil. En Corea del Sur, ataques atribuidos a Artex explotaron la falta de medidas de seguridad —incluyendo la ausencia de autenticación multifactor— resultando en el robo de datos personales de al menos 68,000 individuos en instituciones financieras. En Estados Unidos, el FBI y Microsoft identificaron intrusiones asociadas a Artex en los servicios de respaldo en la nube de ConnectWise, permitiendo acceso no autorizado a los entornos Microsoft 365 de más de 2,250 clientes. El grupo de hackers detrás de estos ataques, identificado por Microsoft como Storm-0940 y alineado con intereses estatales chinos, utilizó Artex para automatizar el escaneo, ataques masivos de contraseñas y abuso de aplicaciones OAuth a gran escala.
El uso de Artex permite a los atacantes generar grandes volúmenes de actividad de red y registros de datos, lo que puede activar alertas de seguridad. Sin embargo, la velocidad sin precedentes de la automatización por IA deja poco tiempo para que los defensores detecten y remedien las brechas de manera efectiva. La firma de ciberseguridad Barracuda reportó una brecha relacionada donde Artex explotó una credencial expuesta vinculada a un proveedor antiguo, llevando a un acceso no autorizado a almacenes de credenciales de clientes. Barracuda respondió asumiendo el peor escenario de exposición y restableciendo todas las credenciales de sus clientes.
En respuesta a su explotación, el desarrollador original de Artex cerró su código fuente, pero el FBI señala que versiones anteriores abiertas siguen siendo ampliamente accesibles en internet, continuando así impulsando ataques. Alarmantemente, investigadores descubrieron recientemente cientos de sistemas Artex expuestos públicamente en línea sin protección por contraseña, potencialmente habilitando un uso no autorizado adicional.
Microsoft recomienda que las organizaciones implementen protocolos de seguridad estrictos como autenticación multifactor, rotación de credenciales y monitoreo continuo de accesos mediante service principal y actividad del Microsoft Graph API. También han introducido herramientas como el Security Dashboard for AI para monitorear riesgos relacionados con IA en entornos empresariales. Dado el panorama de amenazas en evolución donde la IA acelera las operaciones ofensivas, las agencias instan a mantener una vigilancia reforzada, enfocándose en la detección rápida, contención y mitigación para contrarrestar el creciente desafío que representan herramientas de hacking impulsadas por IA como Artex.
Fuentes e informes originales
Read the original source ↗
Comentarios (0)
Aún no hay comentarios.
Escribe un comentario
Los comentarios se publican tras moderación. Tu nombre y comentario serán públicos. Cuenta