
FBI Varottaa Tekoälyn Voimalla Toimivasta Artex-työkalusta, Joka Mahdollistaa Nopeat Kyberhyökkäykset Yhdysvalloissa ja Etelä-Koreassa
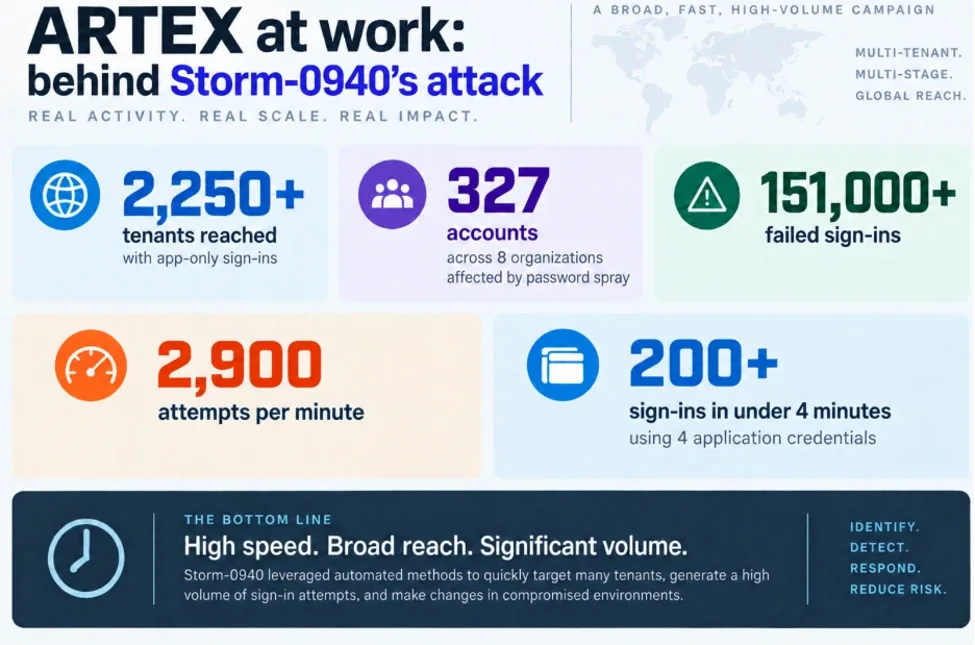
Kuva: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Lähde
FBI raportoi, että hakkereita hyödyntää avoimen lähdekoodin tekoälytyökalu Artexia, jolla verkkoihin murtautuminen onnistuu alle kolmessa tunnissa. Hyökkäykset ovat kohdistuneet muun muassa yhdysvaltalaiseen IT-yritys ConnectWiseen sekä eteläkorealaisiin finanssilaitoksiin, mikä nopeuttaa hyökkäyksiä ja vaikeuttaa puolustusta.
FBI on julkaissut kyberturvallisuusvaroituksen, jossa tuodaan esiin avoimen lähdekoodin tekoälypohjainen hakkerointityökalu nimeltä Artex, jota on viime aikoina käytetty useissa maailmanlaajuisissa kyberhyökkäyksissä eri sektoreita vastaan. Näihin kuuluu merkittävä murtautuminen yhdysvaltalaiseen IT-yritys ConnectWiseen sekä useisiin eteläkorealaisiin finanssilaitoksiin. Artex on autonominen penetraatiotestauskehys, joka on suunniteltu verkon puolustusten testaamiseen, mutta hakkereiden toimesta se on hyödynnetty hyökkäysten huomattavaan nopeuttamiseen.
Artex toimii integroimalla suuria kielimalleja, joita tarjoavat esimerkiksi Anthropic ja OpenAI, mahdollistaen autonomisen verkkojen skannauksen, haavoittuvuuksien, kuten heikkojen salasanojen tai paljastettujen tunnistetietojen, tunnistamisen ja näiden hyödyntämisen luvattomaan pääsyyn. Tämä tekoälypohjainen automaatio mahdollistaa hyökkääjien edetä aloitteellisesta tiedustelusta täyteen verkon hallintaan alle kolmessa tunnissa, mikä ylikuormittaa perinteiset ihmisen tekemään analyysiin ja manuaaliseen puuttumiseen perustuvat puolustusmekanismit.
FBI:n mukaan Artex on ollut osallisena useissa näkyvissä tapauksissa julkisen julkaisunsa jälkeen heinäkuussa 2026. Etelä-Koreassa Artexin hyökkäykset ovat hyödyntäneet puutteellisia turvatoimia – mukaan lukien monivaiheisen tunnistautumisen puuttumisen – minkä seurauksena vähintään 68 000 henkilön henkilötiedot varastettiin finanssilaitoksista. Yhdysvalloissa FBI ja Microsoft havaitsivat Artexiin liittyviä tunkeutumisia ConnectWisen pilvipalveluiden varmuuskopioihin, mikä mahdollisti luvattoman pääsyn yli 2 250 asiakkaan Microsoft 365 -ympäristöihin. Näitä hyökkäyksiä toteuttanut ryhmä, jonka Microsoft tunnistaa nimellä Storm-0940 ja joka on sidoksissa Kiinan valtion intresseihin, hyödynsi Artexiä automatisoidakseen verkon skannauksen, salasanojen arvailun ja OAuth-sovellusten väärinkäytön laajassa mittakaavassa.
Artexin käyttö mahdollistaa hyökkääjille suuren määrän verkkotoimintaa ja lokitietoja, jotka voivat laukaista turvallisuushälytyksiä. Kuitenkin tekoälyn automatisoinnin ennennäkemättömän nopeuden vuoksi puolustajilla on hyvin vähän aikaa havaita ja korjata hyökkäykset tehokkaasti. Kyberturvallisuusyritys Barracuda raportoi samankaltaisesta tietomurrosta, jossa Artex käytti hyväkseen paljastettua tunnistetietoa entiseltä toimittajalta, mikä johti luvattomaan pääsyyn asiakastunnistetietojen säilytykseen. Barracuda reagoi oletuksella pahimmasta skenaariosta ja nollasi kaikki asiakastunnukset.
Alkuperäinen Artexin kehittäjä on vastauksena sulkenut lähdekoodinsa, mutta FBI huomauttaa, että aiemmat avoimet versiot ovat yhä laajasti saatavilla internetissä ja tukevat edelleen hyökkäyksiä. Hälyttävää on, että tutkijat ovat äskettäin löytäneet satoja julkisesti avoimia Artex-järjestelmiä ilman salasanasuojaa, mikä voi mahdollistaa luvattoman käytön jatkumisen.
Microsoft kehottaa organisaatioita ottamaan käyttöön tiukkoja turvaprotokollia, kuten monivaiheisen tunnistautumisen, tunnistetietojen kierron sekä jatkuvan palveluperusteisen kirjautumisen ja Microsoft Graph API:n toiminnan seurannan. Lisäksi he ovat ottaneet käyttöön työkaluja, kuten Security Dashboard for AI, seuraamaan tekoälyyn liittyviä riskejä yritysympäristöissä. Ottaen huomioon uhkakentän kehittymisen, jossa tekoäly nopeuttaa hyökkäysoperaatioita, viranomaisten suositus on lisätä valppautta keskittyen nopeaan havaitsemiseen, rajoittamiseen ja torjuntaan vastauksena tekoälypohjaisten hakkerointityökalujen, kuten Artexin, kasvavaan uhkaan.
Lähteet ja alkuperäiset raportit
Lue alkuperäinen lähde ↗
Kommentit (0)
Ei vielä kommentteja. Aloita keskustelu.
Kirjoita kommentti
Kommentit julkaistaan moderoinnin jälkeen. Nimesi ja kommenttisi näkyvät julkisesti. Tili