
FBI Įspėja apie Dirbtiniu Intelektu Varomą Įrankį Artex, Leidžiantį Greitus Kibernetinius Išpuolius Jungtinėse Valstijose ir Pietų Korėjoje
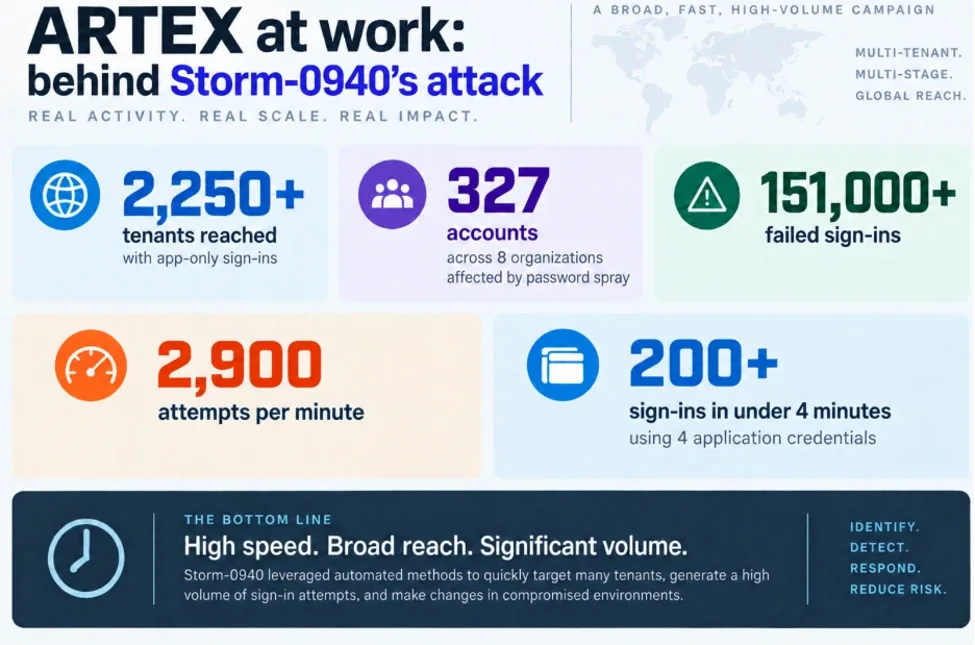
Vaizdas: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Šaltinis
FBI praneša, kad įsilaužėliai naudoja atviro kodo AI įrankį Artex, kuris leidžia per mažiau nei tris valandas įsilaužti į tinklus, paveikiant JAV IT įmonę ConnectWise ir Pietų Korėjos finansines institucijas, spartinant išpuolius ir apsunkinant gynybos pastangas.
FBI išleido kibernetinio saugumo įspėjimą, kuriame atkreipiamas dėmesys į atviro kodo dirbtiniu intelektu varomą įsilaužimo įrankį, vadinamą Artex, kuris pastaruoju metu buvo naudojamas keliuose pasaulinės svarbos kibernetiniuose išpuoliuose, tarp jų – reikšmingame JAV IT kompanijos ConnectWise ir kelių Pietų Korėjos finansinių įstaigų pažeidime. Artex yra autonominė įsilaužimo testavimo sistema, sukurta tinklų gynybai tikrinti, kurią įsilaužėliai išnaudoja žymiai pagreitindami savo atakas.
Artex veikia integruodamasis su dideliais kalbos modeliais iš tokių tiekėjų kaip Anthropic ir OpenAI, leidžiančiais autonomiškai nuskaityti tinklus, identifikuoti pažeidžiamumus, tokius kaip silpni slaptažodžiai ar atskleistos prieigos duomenys, ir išnaudoti šias spragas siekiant neteisėtos prieigos. Ši dirbtinio intelekto automatizacija leidžia užpuolikams per mažiau nei tris valandas pereiti nuo pradinio tinklo tyrimo iki pilno tinklo kompromitavimo, apeinant tradicines žmogaus gynybines priemones, kurios remiasi analizė ir rankiniu įsikišimu.
Pasak FBI, nuo viešojo pristatymo 2026 metų liepos mėnesį, Artex susijęs su keliomis aukšto profilio atakomis. Pietų Korėjoje Artex naudojamos atakos išnaudojo trūkstamas saugumo priemones – įskaitant daugiaveiksmių autentifikacijos nebuvimą – dėl ko buvo pavogti bent 68 000 asmenų asmens duomenys finansinėse institucijose. Jungtinėse Valstijose FBI ir Microsoft nustatė įsilaužimus susijusius su Artex, kurie paveikė ConnectWise debesijos atsargines kopijas, leidžiant neteisėtai prieiti prie Microsoft 365 aplinkų daugiau kaip 2250 klientų. Už šias atakas atsakinga grupuotė, identifikuota Microsoft kaip Storm-0940 ir siejama su Kinijos valstybės interesais, išnaudojo Artex automatizuotam tinklų skenavimui, slaptažodžių „purškimui“ ir OAuth programų piktnaudžiavimui plačiame mastu.
Naudojant Artex, užpuolikai generuoja didelį tinklo aktyvumą ir duomenų žurnalus, kurie gali sukelti saugumo įspėjimus. Tačiau precedento neturintis dirbtinio intelekto automatizacijos greitis palieka labai mažai laiko gynėjams veiksmingai aptikti ir šalinti pažeidimus. Kibernetinio saugumo įmonė Barracuda pranešė apie susijusį pažeidimą, kai Artex išnaudojo ankstesnio tiekėjo atskleistą kredencialą, leidusį neteisėtai prieiti prie klientų kredencialų saugyklų. Barracuda reagavo taikydama prielaidą apie didžiausią galimą žalą ir iš naujo nustatydama visus klientų slaptažodžius.
Reaguodamas į šią situaciją, pirminis Artex kūrėjas uždarė kodo šaltinį, tačiau FBI pažymi, kad ankstesnės atviros versijos vis dar plačiai prieinamos internete ir tęsia atakų skatinimą. Nerimą kelia tai, kad tyrėjai neseniai aptiko šimtus viešai išsidėsčiusių Artex sistemų be slaptažodžių apsaugos, kas galimai leidžia dar didesnį neteisėtą naudojimą.
Microsoft pataria organizacijoms įdiegti griežtas saugumo priemones, tokias kaip daugiaveiksmo autentifikacija, kredencialų keitimas ir nuolatinis stebėjimas dėl pagrindinio vartotojo prisijungimų bei Microsoft Graph API veiklos. Taip pat jie pristatė įrankius, tokius kaip AI saugumo skydelis, stebėti AI susijusias rizikas įmonių aplinkose. Atsižvelgiant į nuolat kintančią grėsmės aplinką, kurioje dirbtinis intelektas spartina puolimus, institucijos ragina didinti budrumą, sutelkiant dėmesį į greitą aptikimą, apribojimą ir neutralizavimą, siekiant įveikti augančią iššūkį, kurį kelia dirbtiniu intelektu varomi įsilaužimo įrankiai, tokie kaip Artex.
Šaltiniai ir originalūs pranešimai
Skaityti originalų šaltinį ↗
Komentarai (0)
Komentarų dar nėra. Pradėkite diskusiją.
Rašyti komentarą
Komentarai publikuojami po moderavimo. Jūsų vardas ir komentaras bus vieši. Paskyra