
FBI ostrzega przed narzędziem Artex opartym na AI umożliwiającym szybkie cyberataki na cele w USA i Korei Południowej
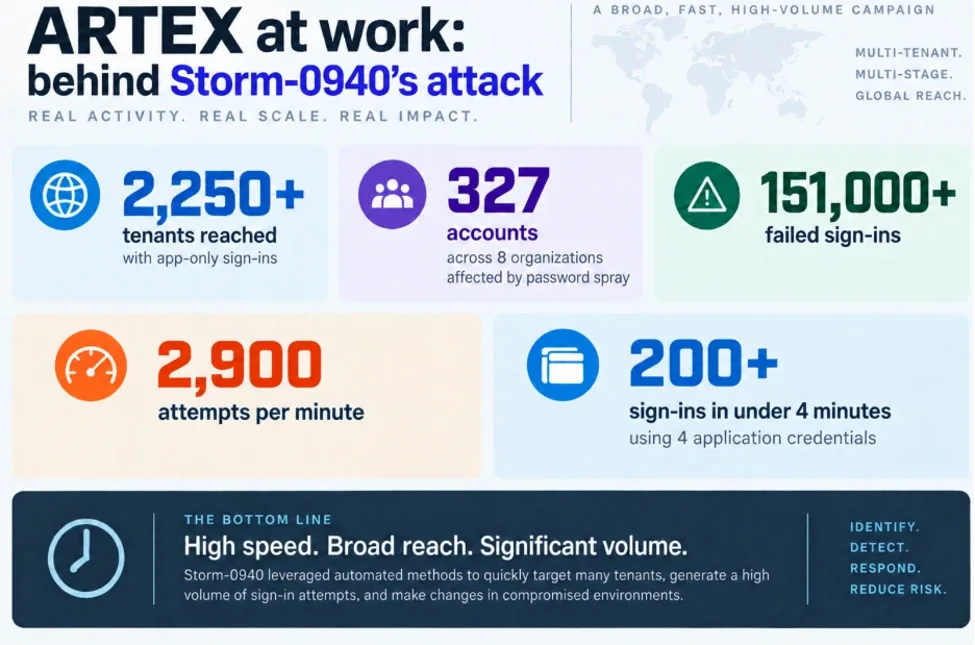
Image: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Source
FBI informuje, że hakerzy wykorzystują otwartoźródłowe narzędzie AI Artex do przełamywania sieci w czasie krótszym niż trzy godziny, co dotknęło amerykańską firmę IT ConnectWise oraz instytucje finansowe w Korei Południowej, przyspieszając ataki i utrudniając obronę.
FBI wydało ostrzeżenie dotyczące cyberbezpieczeństwa, zwracając uwagę na użycie otwartoźródłowego narzędzia hakerskiego opartego na sztucznej inteligencji o nazwie Artex w niedawnych cyberatakach wymierzonych w różne sektory na całym świecie, w tym poważne włamanie do amerykańskiej firmy IT ConnectWise oraz kilku instytucji finansowych w Korei Południowej. Artex to autonomiczne narzędzie do testów penetracyjnych, zaprojektowane do badania zabezpieczeń sieci, które hakerzy wykorzystali do znacznego przyspieszenia swoich ataków.
Artex działa poprzez integrację z dużymi modelami językowymi dostarczanymi przez firmy takie jak Anthropic i OpenAI, umożliwiając autonomiczne skanowanie sieci, identyfikowanie luk takich jak słabe hasła czy ujawnione dane uwierzytelniające, a następnie wykorzystywanie tych słabości do nieautoryzowanego uzyskania dostępu. Ta automatyzacja oparta na AI pozwala atakującym przejść od wstępnego rozpoznania do pełnego przejęcia sieci w czasie krótszym niż trzy godziny, co przytłacza tradycyjne ludzkie reakcje obronne, które opierają się na analizie i ręcznych działaniach.
Według FBI, od momentu publicznego udostępnienia w lipcu 2026 roku, Artex był powiązany z kilkoma głośnymi incydentami. W Korei Południowej ataki przypisywane Artexowi wykorzystały brak odpowiednich zabezpieczeń — w tym brak uwierzytelniania wieloskładnikowego — co doprowadziło do kradzieży danych osobowych co najmniej 68 000 osób w instytucjach finansowych. W Stanach Zjednoczonych FBI i Microsoft zidentyfikowały włamania związane z Artexem do usług kopii zapasowych w chmurze firmy ConnectWise, co umożliwiło nieautoryzowany dostęp do środowisk Microsoft 365 ponad 2250 klientów. Grupa hakerska stojąca za tymi atakami, określona przez Microsoft jako Storm-0940 i powiązana z interesami państwa chińskiego, wykorzystała Artex do automatycznego skanowania, rozpryskiwania haseł (password spraying) oraz nadużywania aplikacji OAuth na dużą skalę.
Wykorzystanie Artexu pozwala atakującym generować dużą ilość aktywności sieciowej i logów danych, co może wywoływać alerty bezpieczeństwa. Jednak bezprecedensowa szybkość automatyzacji AI pozostawia obrońcom niewiele czasu na skuteczne wykrycie i zaradzenie incydentom. Firma zajmująca się cyberbezpieczeństwem Barracuda zgłosiła powiązane naruszenie, gdzie Artex wykorzystał ujawnione dane uwierzytelniające powiązane z byłym dostawcą, co doprowadziło do nieautoryzowanego dostępu do magazynów danych klientów. Barracuda odpowiedziała przyjmując najgorszy scenariusz i resetując wszystkie dane uwierzytelniające klientów.
W odpowiedzi na jego wykorzystanie, oryginalny twórca Artex zamknął źródłowy kod narzędzia, ale FBI zauważa, że wcześniejsze otwarte wersje nadal są szeroko dostępne w internecie, nadal napędzając ataki. Niepokojąco, badacze niedawno odkryli setki publicznie dostępnych systemów Artex online bez ochrony hasłem, co potencjalnie umożliwia dalsze nieautoryzowane użycie.
Microsoft zaleca organizacjom wdrożenie rygorystycznych protokołów bezpieczeństwa, takich jak uwierzytelnianie wieloskładnikowe, rotacja danych uwierzytelniających oraz ciągłe monitorowanie logowań do usług principal i aktywności w Microsoft Graph API. Firma wprowadziła również narzędzia takie jak Security Dashboard for AI do monitorowania ryzyk związanych ze sztuczną inteligencją w środowiskach przedsiębiorstw. W obliczu rozwijającego się zagrożenia, w którym AI przyspiesza działania ofensywne, agencje apelują o zwiększoną czujność, skupioną na szybkim wykrywaniu, ograniczaniu skutków i łagodzeniu skutków, aby przeciwstawić się rosnącemu wyzwaniu, jakie stanowią narzędzia hakerskie oparte na AI, takie jak Artex.
Źródła i oryginalne doniesienia
Read the original source ↗
Komentarze (0)
Nie ma jeszcze komentarzy.
Napisz komentarz
Komentarze publikujemy po moderacji. Nazwa i komentarz będą publiczne. Konto