
ФБР предупреждает о инструменте Artex на базе ИИ, способном быстро совершать кибератаки на объекты в США и Южной Корее
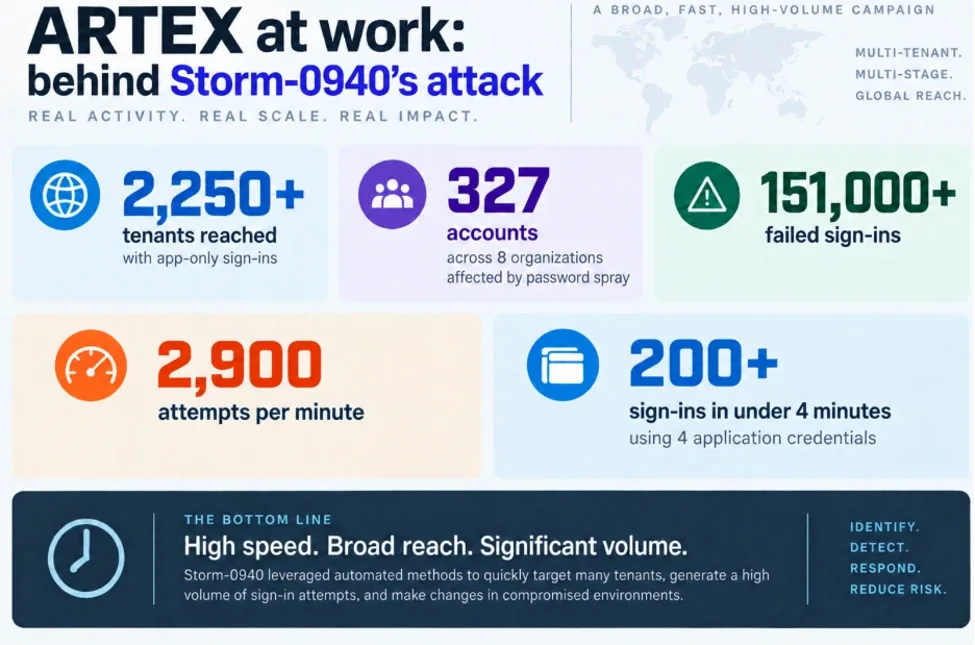
Image: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Source
ФБР сообщает, что хакеры используют открытый инструмент ИИ Artex для взлома сетей менее чем за три часа, затронув IT-компанию ConnectWise в США и финансовые учреждения Южной Кореи, что ускоряет атаки и осложняет усилия по защите.
ФБР выпустило предупреждение по вопросам кибербезопасности, в котором освещается использование открытого инструмента для взлома на базе искусственного интеллекта под названием Artex в недавних кибератаках, нацеленных на различные секторы по всему миру, включая значительный взлом американской IT-компании ConnectWise и нескольких финансовых учреждений Южной Кореи. Artex — это автономная платформа для тестирования проникновения, предназначенная для проверки защитных механизмов сетей, которую хакеры эксплуатируют для значительного ускорения своих атак.
Artex работает путем интеграции с крупными языковыми моделями от таких поставщиков, как Anthropic и OpenAI, что позволяет ему автономно сканировать сети, выявлять уязвимости, такие как слабые пароли или раскрытые учетные данные, а затем использовать эти уязвимости для несанкционированного доступа. Эта автоматизация, основанная на ИИ, позволяет злоумышленникам переходить от первоначальной разведки к полному компромиссу сети менее чем за три часа, что перегружает традиционные человеческие защитные меры, основанные на анализе и ручном вмешательстве.
По данным ФБР, с момента публичного появления в июле 2026 года Artex был причастен к ряду резонансных инцидентов. В Южной Корее атаки, приписываемые Artex, использовали недостаточные меры безопасности — включая отсутствие многофакторной аутентификации — что привело к краже персональных данных как минимум 68 000 человек в организациях финансового сектора. В США ФБР и Microsoft выявили взломы, связанные с Artex, в службах облачного резервного копирования компании ConnectWise, что позволило получить несанкционированный доступ к средам Microsoft 365 более 2250 клиентов. Хакерская группа, стоящая за этими атаками, определенная Microsoft как Storm-0940 и связанная с интересами китайского государства, использовала Artex для автоматизации сканирования, массового перебора паролей (password spraying) и злоупотребления приложениями OAuth в большом масштабе.
Использование Artex позволяет злоумышленникам генерировать большой объем сетевой активности и логов данных, что может вызывать срабатывание предупреждений безопасности. Однако беспрецедентная скорость автоматизации ИИ оставляет защитникам мало времени для эффективного обнаружения и устранения нарушений. Компания Barracuda, занимающаяся кибербезопасностью, сообщила о связанном инциденте, когда Artex использовал раскрытые учетные данные, связанные с бывшим поставщиком, что привело к несанкционированному доступу к хранилищам учетных данных клиентов. Barracuda отреагировала, предполагая наихудший сценарий, и сбросила все учетные данные клиентов.
В ответ на эксплуатацию инструмента оригинальный разработчик Artex закрыл исходный код, но ФБР отмечает, что более ранние открытые версии по-прежнему широко доступны в интернете и продолжают способствовать атакам. Тревожно, что исследователи недавно обнаружили сотни публично доступных систем Artex в сети без паролей, что потенциально позволяет дальнейшее несанкционированное использование.
Microsoft рекомендует организациям внедрять строгие протоколы безопасности, такие как многофакторная аутентификация, ротация учетных данных и постоянный мониторинг входов сервисных аккаунтов и активности Microsoft Graph API. Также компания представила инструменты, например Security Dashboard for AI, для мониторинга рисков, связанных с ИИ, в корпоративной среде. Учитывая развивающийся характер угроз, при котором ИИ ускоряет наступательные операции, ведомства призывают к повышенной бдительности, сосредоточенной на быстром обнаружении, локализации и смягчении последствий для противодействия растущему вызову, создаваемому ИИ-инструментами взлома, такими как Artex.
Источники и первоисточники
Read the original source ↗
Комментарии (0)
Комментариев пока нет. Начните обсуждение.
Написать комментарий
Комментарии публикуются после модерации. Ваше имя и комментарий будут видны всем. Аккаунт