
FBI hoiatab tehisintellektipõhise Artexi tööriista eest, mis võimaldab kiireid küberrünnakuid, sealhulgas USA ja Lõuna-Korea sihtmärkide vastu
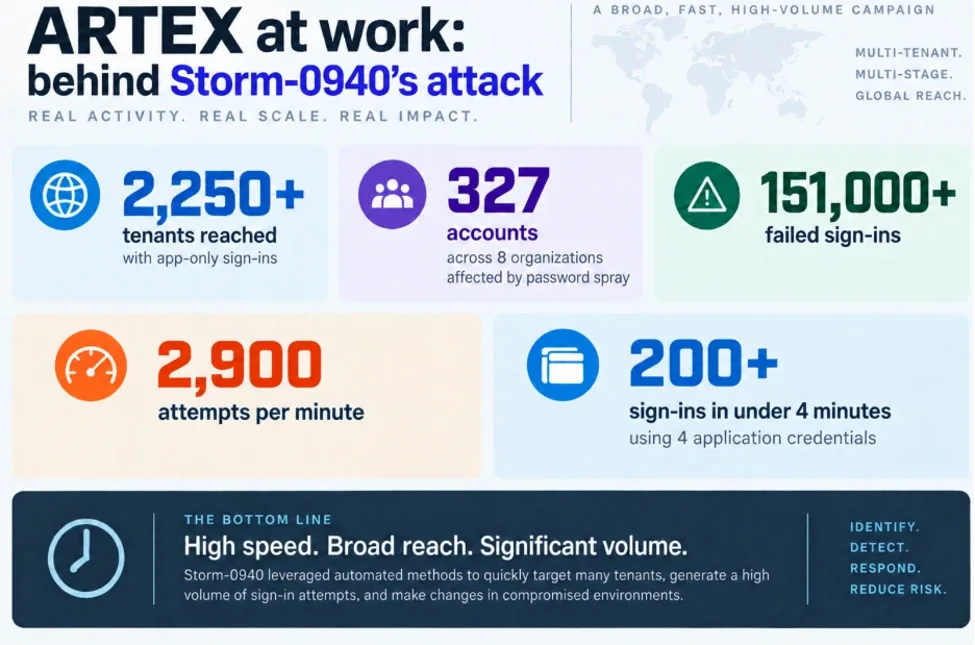
Pilt: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Allikas
FBI teatel kasutavad häkkerid avatud lähtekoodiga tehisintellektipõhist Artexi tööriista, et murda võrkudesse alla kolme tunni, mõjutades USA IT-ettevõtet ConnectWise ja Lõuna-Korea finantsasutusi, kiirendades rünnakuid ning raskendades kaitsetöid.
FBI on välja andnud küberturvalisuse juhise, mis toob esile avatud lähtekoodiga tehisintellekti juhtimisel töötava ründe- ja katsetustööriista nimega Artex kasutamise viimastes ülemaailmsetes küberrünnakutes, mis sihivad mitmeid sektoreid, sealhulgas olulist sissetungi USA IT-ettevõttesse ConnectWise ja mitmetesse Lõuna-Korea finantsasutustesse. Artex on autonoomne sissetungimise testimise raamistik, mille eesmärk on uurida võrgukaitset, mida häkkerid on kuritarvitanud, et oluliselt kiirendada oma rünnakuid.
Artex töötab, integreerudes suurte keelemudelitega, nagu Anthropic ja OpenAI, võimaldades autonoomselt võrke skaneerida, tuvastada haavatavusi, näiteks nõrku paroole või avalikult kättesaadavaid mandaate, ning neid nõrkusi ära kasutada, et volitamata juurdepääsu saada. See tehisintellektipõhine automatiseerimine võimaldab ründajatel liikuda esialgsest luurekogumisest kuni täieliku võrgukompromissini alla kolme tunniga, üle koormates traditsioonilised inimkaitse meetmed, mis toetuvad analüüsile ja käsitsi sekkumisele.
FBI andmetel on alates Artexi avalikustamisest juulis 2026 seotud mitmete suure profiiliga juhtumitega. Lõuna-Koreas ei kasutanud rünnakute süsteemid piisavalt turvameetmeid — sealhulgas puudus mitmeastmeline autentimine — mis viis vähemalt 68 000 isiku isikuandmete varguseni finantsasutustes. USA-s tuvastasid FBI ja Microsoft Artexiga seotud sissetungid ConnectWise’i pilvesalvestusteenustesse, võimaldades volitamata ligipääsu üle 2250 kliendi Microsoft 365 keskkondadele. Neid rünnakuid sooritanud häkkerigrupp, mida Microsoft nimetab Storm-0940 ja kes on seotud Hiina riikliku huvidega, kasutas Artexi suures mahus automatiseeritud skaneerimise, paroolide pihustamise ja OAuth-rakenduste kuritarvitust.
Artexi kasutamine võimaldab ründajatel genereerida suures mahus võrgutegevust ja andmekirjeid, mis võivad turvaintsidente tekitada. Kuid AI automatiseerimise enneolematult kiire tempoga jääb kaitsjaile vähe aega rikkumiste tuvastamiseks ja tõhusaks lahendamiseks. Küberturvalisusettevõte Barracuda teatas seonduvast sissetungist, kus Artex kasutas ära eksponeeritud mandaati, mis oli seotud endise tarnijaga, põhjustades volitamata ligipääsu kliendi mandaadivarudele. Barracuda reageeris eeldades halvimat stsenaariumit ning lähtestas kõik kliendi mandaadid.
Kiirelt leviva ärakasutamise tõttu sulges Artexi algne arendaja allikakoodi, kuid FBI märgib, et varasemad avatud versioonid on internetis jätkuvalt laialdaselt kättesaadavad ning toidavad rünnakuid edasi. Muret tekitavalt leidsid uurijad hiljuti veebist sadu avalikult eksponeeritud Artexi süsteeme ilma paroolikaitseta, mis võib võimaldada edasist volitamata kasutust.
Microsoft soovitab organisatsioonidel rakendada rangemaid turvaprotokolle, nagu mitmeastmeline autentimine, mandaadivahetus ja pidev teenusepõhise sisselogimise ning Microsoft Graph API tegevuste jälgimine. Nad on tutvustanud ka tööriistu, näiteks Security Dashboard for AI, AI-ga seotud riskide jälgimiseks ettevõtetes. Arvestades ohumaastiku arengut, kus AI kiirendab rünnakuid, kutsuvad ametiasutused üles suurendama valvsust, keskendudes kiirele tuvastamisele, piirangutele ja leevendamisele, et võidelda kasvava väljakutsega, mida kujutavad Artexi laadsed AI-põhised häkkimistööriistad.
Allikad ja originaaluudised
Loe originaali allikat ↗
Kommentaarid (0)
Kommentaare veel pole. Alusta arutelu.
Kirjuta kommentaar
Kommentaarid avaldatakse pärast modereerimist. Sinu nimi ja kommentaar on avalikult nähtavad. Konto