
Sajad avalikult kättesaadavad Artexi AI häkkimistööriistad tõstatavad küberturvalisuse muresid
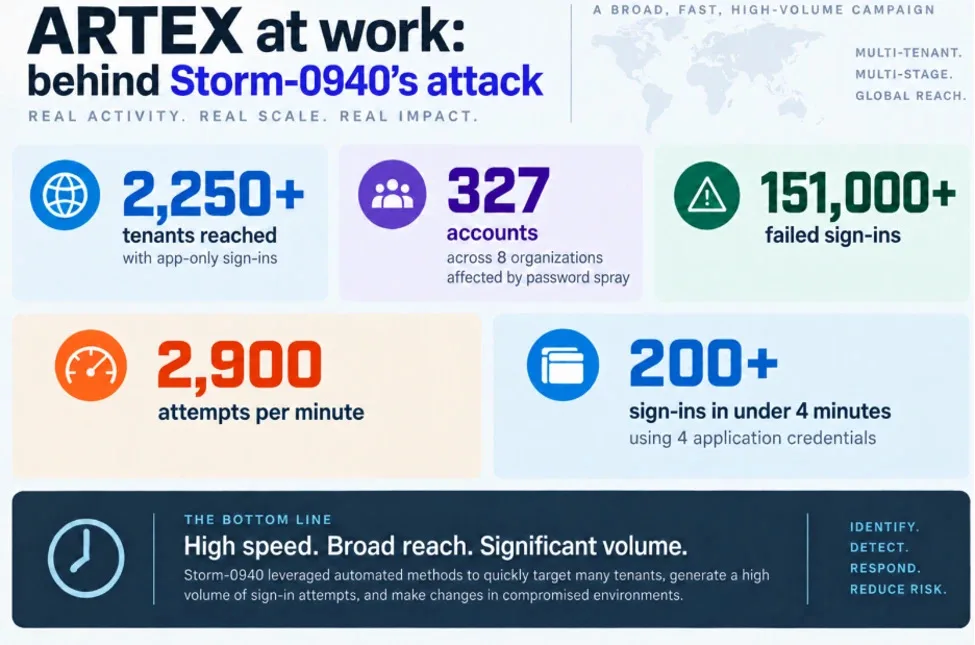
Pilt: Infographic showing Storm-0940’s high-speed cyberattack: 151,000+ failed sign-ins, reaching 2,250+ tenants and affecting 327 accounts across eight organizations, with over 2,900 attempts per minute and over 200 sign-ins in under 4 minutes using 4 app · Allikas
Turvalisuse uurijad on avastanud üle 800 avalikult internetis kättesaadava Artexi avatud lähtekoodiga AI häkkimistööriista näite. See ligipääsetavus suurendab kurjategijate väärkasutuse riski suurte tööriistaga seotud rünnakute taustal, sealhulgas olulise tarneahela rikkumisega.
Viimases küberturbe avalikustamises tuvastasid turvalisuse uurijad üle 800 Artexi rakenduse, mis on Hiinas arendatud avatud lähtekoodiga autonoomne AI sissetungimistestimise tööriist. Need näited leiti internetist ilma paroolikaitseta, mis võimaldab kellel tahes piiramatut ligipääsu võimsale häkkimistarkvarale.
Artex on loodud automaatselt uurima arvutisüsteemide haavatavusi, teostades põhjalikke sissetungimisteste minimaalse inimsekkumisega. Avaldati 2026. aasta juulis avatud lähtekoodina ning tõusis kiiresti küberturbe spetsialistide seas, kellel puudub juurdepääs eliitselt proprietaarsetele AI mudelitele. Samas on tööriist seotud mitmete ulatuslike küberrünnakutega, sealhulgas Korea finantssektorile ja IT-tugiettevõttele ConnectWise suunatud rikkumistega.
Küberturbe ettevõte Censys avastas Artexi laialdase ligipääsetavuse. Censysi peamine turbeanalüütik Silas Cutler märkis, et kuigi osa Artexi näiteid kasutavad seaduslikult volitatud testijad, kujutab suur osa avalikult kättesaadavaid versioone suurt riski. Tarkvara ei nõua internetile avatud juurdepääsu, mis viitab valesti konfigureeritud instantsidele.
Ligipääsetavus suurendab pahatahtliku kasutamise riski, kuna küberkurjategijad saavad hõlpsasti neid tööriistu tuvastada ja kasutada piiranguteta. Mõned nendest serveritest sisaldavad implanate – varjatud pahavara komponente, mis võimaldavad jätkuvat volitamata võrgu ligipääsu.
Microsofti analüüs süüdistab Hiinaga seotud ohutegijat Storm-0940 Artexi kasutamises ulatuslike küberkampaaniate automatiseerimiseks alates 2026. aasta septembrist. Storm-0940 kasutas Artexi võimekust haavatavuste kiireks skannimiseks ja ärakasutamiseks sadade organisatsioonide seas üle maailma, hõlmates lennundust, kaitset, finantse, tootmist ja tehnoloogiat. Erilist tähelepanu pöörati oktoobri 2026 ConnectWise'i tarneahela rikkumisele, mis võimaldas ründajal mõne tunniga pääseda ohvri pilvekeskkondadesse kõrgemate õigustega.
Rünnakud kasutavad sageli lihtsaid turvanõrkusi, nagu nõrgad paroolid ja kahefaktorilise autentimise puudumine. Microsoft rõhutas, et paljud volitamata sisselogimiskatsed ei põhjustanud andmeleket, kuid Artexi väärkasutus selles ohutegijas kiirendab ja suurendab rünnakute ulatust, raskendades õigeaegset kaitset.
Kasvava ohu tõttu teatasid Artexi arendajad plaanist muuta tööriist avatud lähtekoodist suletud lähtekoodiga tasuliseks, ent märkimisväärsed koodikoopiad on endiselt avalikult saadaval. Microsoft soovitab organisatsioonidel rangelt jälgida rakenduste volitusi, uurida ebatavalisi sisselogimisi, rakendada minimaalseid õigusi ning järgida ConnectWise'i piiramisoovitusi.
See olukord rõhutab olulist küberturbe õppetundi: isegi keerukad AI-põhised tööriistad võivad valesse kasutusse sattudes põhjustada tõsiseid turvariske, rõhutades range turvahoolduse ja täiustatud ohu tuvastamise vajadust AI-võimeliste küberohtude leevendamiseks.
Allikad ja originaaluudised
Loe originaali allikat ↗
Kommentaarid (0)
Kommentaare veel pole. Alusta arutelu.
Kirjuta kommentaar
Kommentaarid avaldatakse pärast modereerimist. Sinu nimi ja kommentaar on avalikult nähtavad. Konto